車を遠隔解錠できる脆弱性が存在していたことが発覚、トヨタが対象の可能性あり
一部の自動車メーカーのシステムに脆弱(ぜいじゃく)性が存在し、車のドアを遠隔操作で解錠したりエンジンを始動したりできる状態だったことがセキュリティ研究者によって報告されました。メーカー名は公表されていませんが、トヨタとレクサスが該当する可能性が指摘されています。
Hacking Two Automakers: ForgeRock Path Confusion, RCE, and Remote Vehicle Access
https://samcurry.net/forgerock
セキュリティ研究者のシュバム・シャー氏とサム・カリー氏は、自動車メーカーが利用する認証システム「ForgeRock」を調査し、複数の脆弱性を発見しました。
シャー氏によると、オーストラリアでは車のナンバープレートから車台番号を調べて所有者のアカウントを特定できたとのこと。さらに認証システムの脆弱性を悪用してパスワードを変更し、車両を遠隔操作することも可能でした。
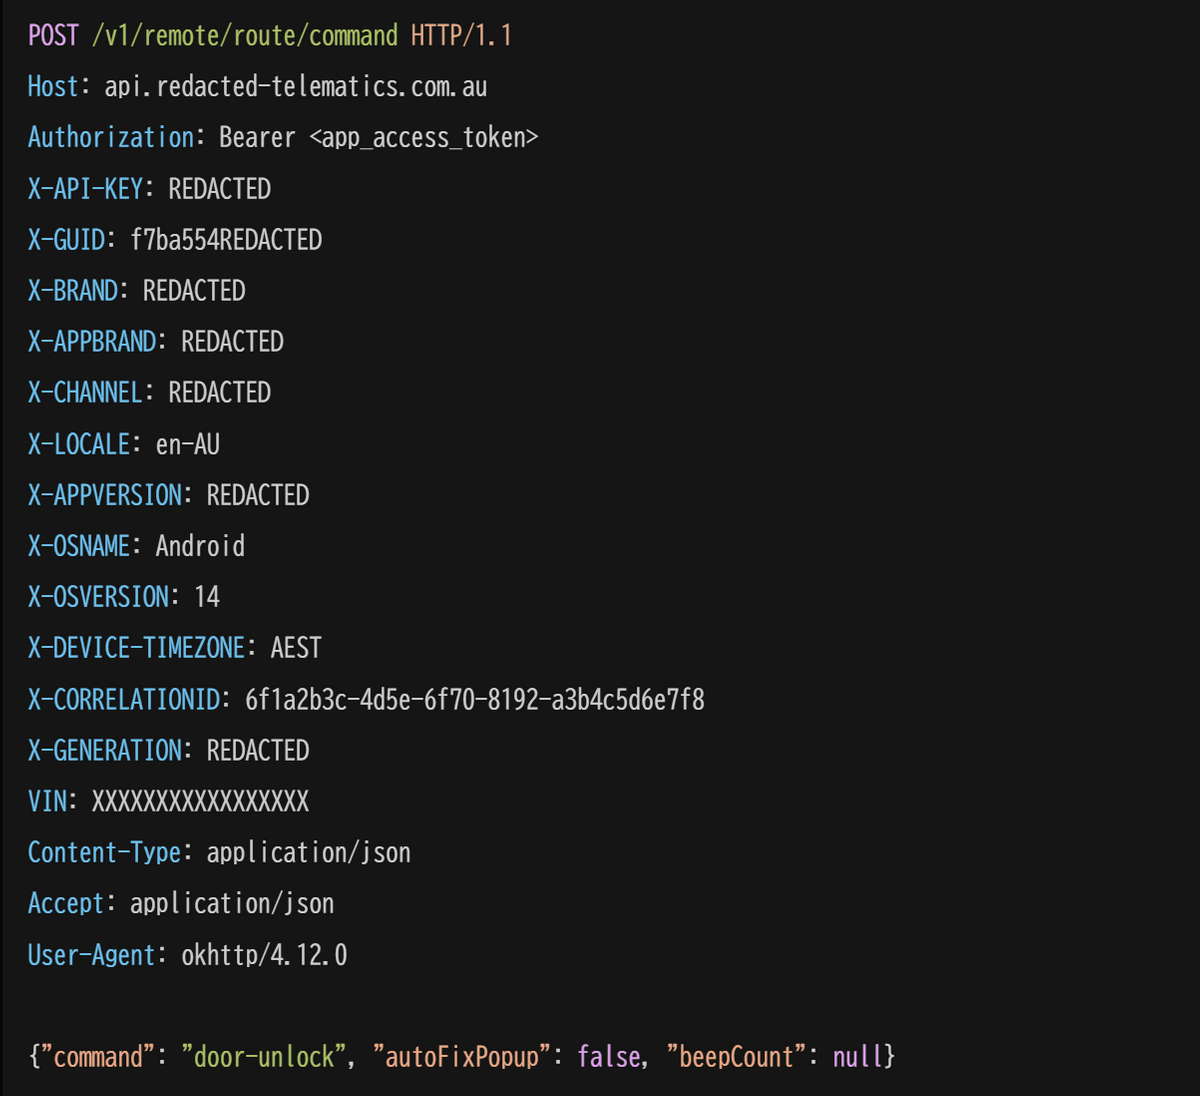
一方、カリー氏らはアメリカの認証システムにも脆弱性を発見。サーバー上で不正なプログラムを実行することで車のドアの解錠やエンジンの始動・停止、位置情報の取得などが可能だったと報告しています。
研究チームによるとオーストラリア、アメリカ、カナダの車両に遠隔操作の命令を送信できる状態だったとのこと。ただし、実際に操作できる機能は車種やサービスの契約状況によって異なる模様。
研究チームはメーカー名を伏せていますが、エンジニアが集うニュース共有サイト「Hacker News」では検証動画に映る車両がトヨタの「RAV4」に似ていることなどから、対象メーカーはトヨタとレクサスではないかと指摘されています。ただし、記事作成時点では確認されていません。
なお、発見された脆弱性は2026年初頭に自動車メーカー2社へ報告され、両社とも報告を受けてから約2時間で修正したとのこと。カリー氏らは問題の修正後となる2026年11月7日に調査結果を公開しており、影響を受けた認証情報も更新されたと述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.