[ITmedia News] レゴランド・ジャパン・ホテル、外部予約サービスへの不正アクセスで個人情報漏えいか 予約1557件分に影響
著者
 梅林日奈子
[ITmedia]
テーマパークなどを運営するLEGOLAND Japan(愛知県名古屋市)は9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用する外部のオンライン予約プラットフォームに不正アクセスがあったと発表した。予約1557件分の氏名、メールアドレス、電話番号が漏えいした可能性があるという。
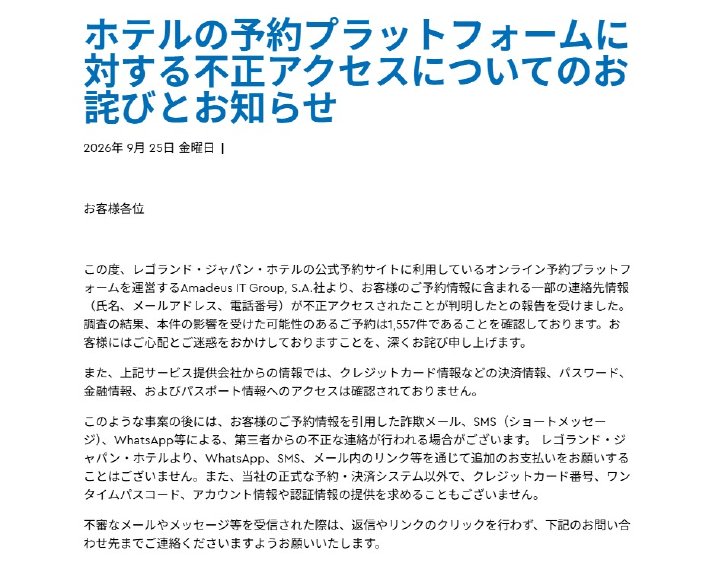
同プラットフォームを運営するのは、旅行業界向けの予約システムなどを提供するスペインのAmadeus IT Group。LEGOLAND Japanによると、同社からは、クレジットカード情報などの決済情報、パスワード、金融情報、パスポート情報へのアクセスは確認されていないと報告を受けているという。
LEGOLAND Japanは、利用者に対し予約情報を悪用した詐欺メールやSMSが送られてくる可能性があるとして注意喚起。同ホテルが、メッセージやメールに記載したリンクなどを通じて追加の支払いを求めることはないと説明している。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.