[ITmedia エグゼクティブ] 「漏洩連絡が来た…」自分の個人情報が流出したら? 二次被害を防ぐ、対処法と日頃の備え

第三者による不正アクセスで企業が保有する個人情報の漏洩(ろうえい)が相次ぎ、不安の声が広がっている。不正アクセスそのものを防ぐことは難しいが、二次被害を防ぐ対策は個人でもできる。情報セキュリティーに詳しい独立行政法人情報処理推進機構(IPA)のセキュリティーセンター対処調整部副部長、中島尚樹さんに、自分の個人情報が流出してしまったあとの対処法と、日頃からできる備えについて聞いた。
報道受け、相談件数増える
「サービス提供会社から情報漏洩の対象になったと連絡がありました。とても不安なのですが、個人で対応できることがあれば教えてください」
9月下旬以降、企業の不正アクセス被害が相次ぐ中、IPAにはこうした問い合わせが急増している。
中島さんによると、特に目立つのが高齢者からの相談だ。サービスや決済手段のデジタル化で、オンライン上の個人情報登録は日常化しており、生活が便利になった一方で、個人情報流出のリスクは高まっているのが実情だ。
情報の種類で変わる対応
では、自分が漏洩被害の当事者になった場合、まず何をすべきなのか。
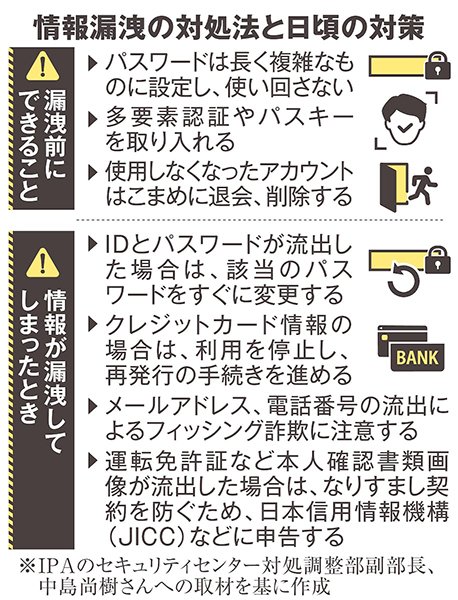
中島さんによると、IDとパスワードが流出した場合は、該当サービスのパスワードをすぐに変更する。同じパスワードを他サービスでも使い回している場合は、悪用を防ぐためそれらもすべて変更する必要があるという。
またクレジットカード情報の場合は、カード会社にすぐに連絡し、利用停止や再発行の手続きを進める。流出したのがメールアドレスや電話番号の場合は、実在の企業を装い、IDやパスワード、クレジットカード情報などを盗もうとするフィッシング詐欺に悪用される危険性が高まる。届いたメールやメッセージを慎重に確認し、心当たりのない連絡は無視することが大切だ。
運転免許証などの本人確認書類画像が流出した場合は、第三者によるなりすまし契約を防ぐために、個人の債務情報を管理する日本信用情報機構(JICC)や、クレジットカードの利用履歴などを管理するシー・アイ・シー(CIC)、全国銀行個人信用情報センター(KSC)への相談を検討してほしいと呼びかける。
被害を抑える日頃からの備え
万が一の流出に備え、日頃からできる対策もある。
中島さんは、パスワードは長く複雑なものに設定した上で、使い回さないことを基本対策として推奨。パスワードに加えてスマホへの通知などを組み合わせる「多要素認証」や、スマホの指紋・顔認証といった「パスキー」を積極的に取り入れることをすすめる。
さらに、フィッシング詐欺への警戒を怠らず、個人情報の登録は必要なサービスに限定し、使わなくなったアカウントはこまめに退会・削除しておくことを心がけることが重要だという。
情報漏洩は連日明らかになっている。サイバーセキュリティー会社のトレンドマイクロ(東京)によると、今年公表された日本の企業や自治体への不正アクセスなどの被害件数は9月末時点で600件に達し、前年1年間の593件を既に上回った。被害対象の業種も多岐にわたって広がっている。中島さんは、「日頃から、パスワードを使い回さない、多要素認証を設定する、不審なメールや電話に注意するなどの基本的な対策を徹底してほしい」と強調した。(村田幸子)
copyright (c) Sankei Digital All rights reserved.
SpecialPR
ITmedia エグゼクティブのご案内
「ITmedia エグゼクティブは、上場企業および上場相当企業の課長職以上を対象とした無料の会員制サービスを中心に、経営者やリーダー層向けにさまざまな情報を発信しています。入会いただくとメールマガジンの購読、経営に役立つ旬なテーマで開催しているセミナー、勉強会にも参加いただけます。 勉強会のスケジュールはこちら
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.