[ITmedia News] ACCESS台湾子会社のEC支援サービスに不正アクセス 通販顧客15万件、クレカのセキュリティコードも一部流出
著者
 梅林日奈子
[ITmedia]
ソフトウェア開発を手掛けるACCESSは10月15日、台湾子会社で不正アクセスがあり、取引先の通販サービス利用者の個人情報が流出したと発表した。流出したのは15万件超の顧客情報などで、クレジットカード情報も含まれる。
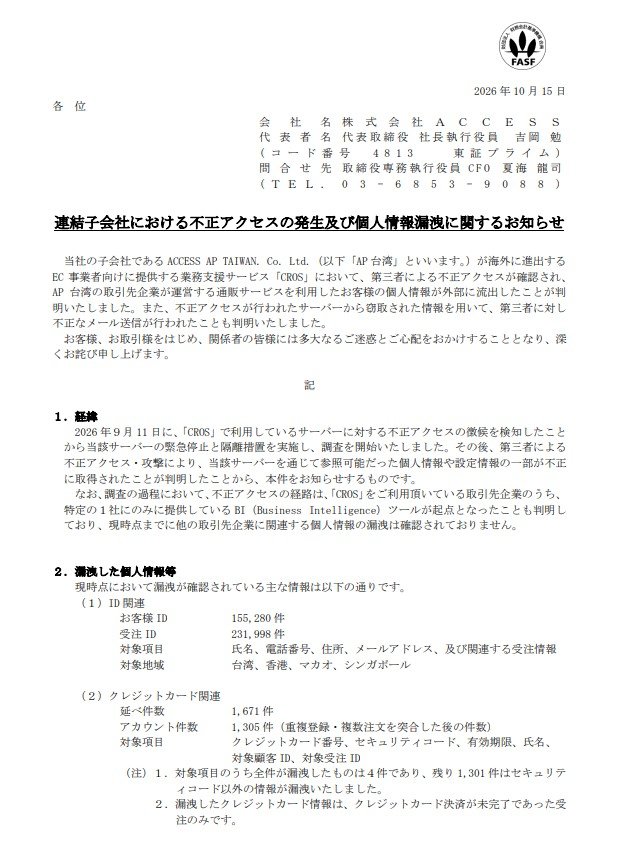
不正アクセスがあったのは、ACCESS AP TAIWAN(AP台湾)が提供するEC事業者向け業務支援サービス「CROS」。これにより、顧客ID15万5280件、受注ID23万1998件にひも付く氏名、電話番号、住所、メールアドレス、受注情報が流出した。対象地域は台湾、香港、マカオ、シンガポールとしている。この他、決済サービスのアカウント情報も流出したという。
カード情報の流出は延べ1671件で、重複登録などを除くと1305アカウント分。カード番号、有効期限、氏名、顧客ID、受注IDが含まれ、うち4アカウント分ではセキュリティコードも流出した。流出したカード情報は、いずれも決済が完了していない注文に関するものだったという。
AP台湾は9月11日、CROSで使用するサーバに不正アクセスの兆候を検知し、緊急停止・隔離して調査を開始。その結果、取引先1社だけに提供しているデータ分析用のBIツールが侵入の起点だったと判明した。他の取引先に関連する個人情報の流出や、CROS本体の基盤システムへの直接の侵入は確認していない。
また同社は、サーバから盗まれたメール送信サービスの認証に使う鍵情報が悪用され、不正なメールが合計1万1441件送信されたことも確認している。ただし、解析の結果、送信先には今回漏えいしたメールアドレスではなく、攻撃者が別途用意したリストが使われたと判断している。
AP台湾は二次被害を防ぐため、CROS全体を一時停止し、データベースのパスワード変更などを実施した。サービスはすでに復旧している。今後はBIツールのセキュリティを強化するとともに、決済未完了のカード情報を保存しないようCROSのプログラムを修正するとしている。対象者への通知は、取引先の通販サービス事業者が行っているという。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.