« Qui va payer 500 euros ? Sûrement pas moi » : déterminée à pirater des Meta Ray-Ban, elle emprunte celles de son beau-frère et réussit son pari
Une chercheuse en sécurité a réussi à exécuter son propre code sur les lunettes connectées de Meta, puis à contourner le correctif de l’entreprise. Les failles, signalées à Meta, ont depuis été corrigées.
Elle se présente sous le pseudonyme de « pamoutaf ». Dans un billet de blog publié le 6 novembre, cette chercheuse spécialiste de la sécurité des applications explique comment elle est parvenue à pirater les lunettes Ray-Ban Meta et à leur faire exécuter son propre code.
Un travail de longue haleine, mené en plusieurs étapes, qui a commencé en juillet 2026. pamoutaf préparait alors Pwn2Own, une compétition qui récompense les hackers ayant réussi à pirater des appareils grand public, et avait choisi de s’attaquer aux lunettes de Meta, qui figuraient parmi les cibles de l’édition précédente.
Restait à mettre la main sur les fameuses lunettes. « Qui va payer 500 euros ? Sûrement pas moi », écrit-elle. Elle explique avoir emprunté pendant quelques semaines la paire de son beau-frère, qui ne s’en servait presque pas.
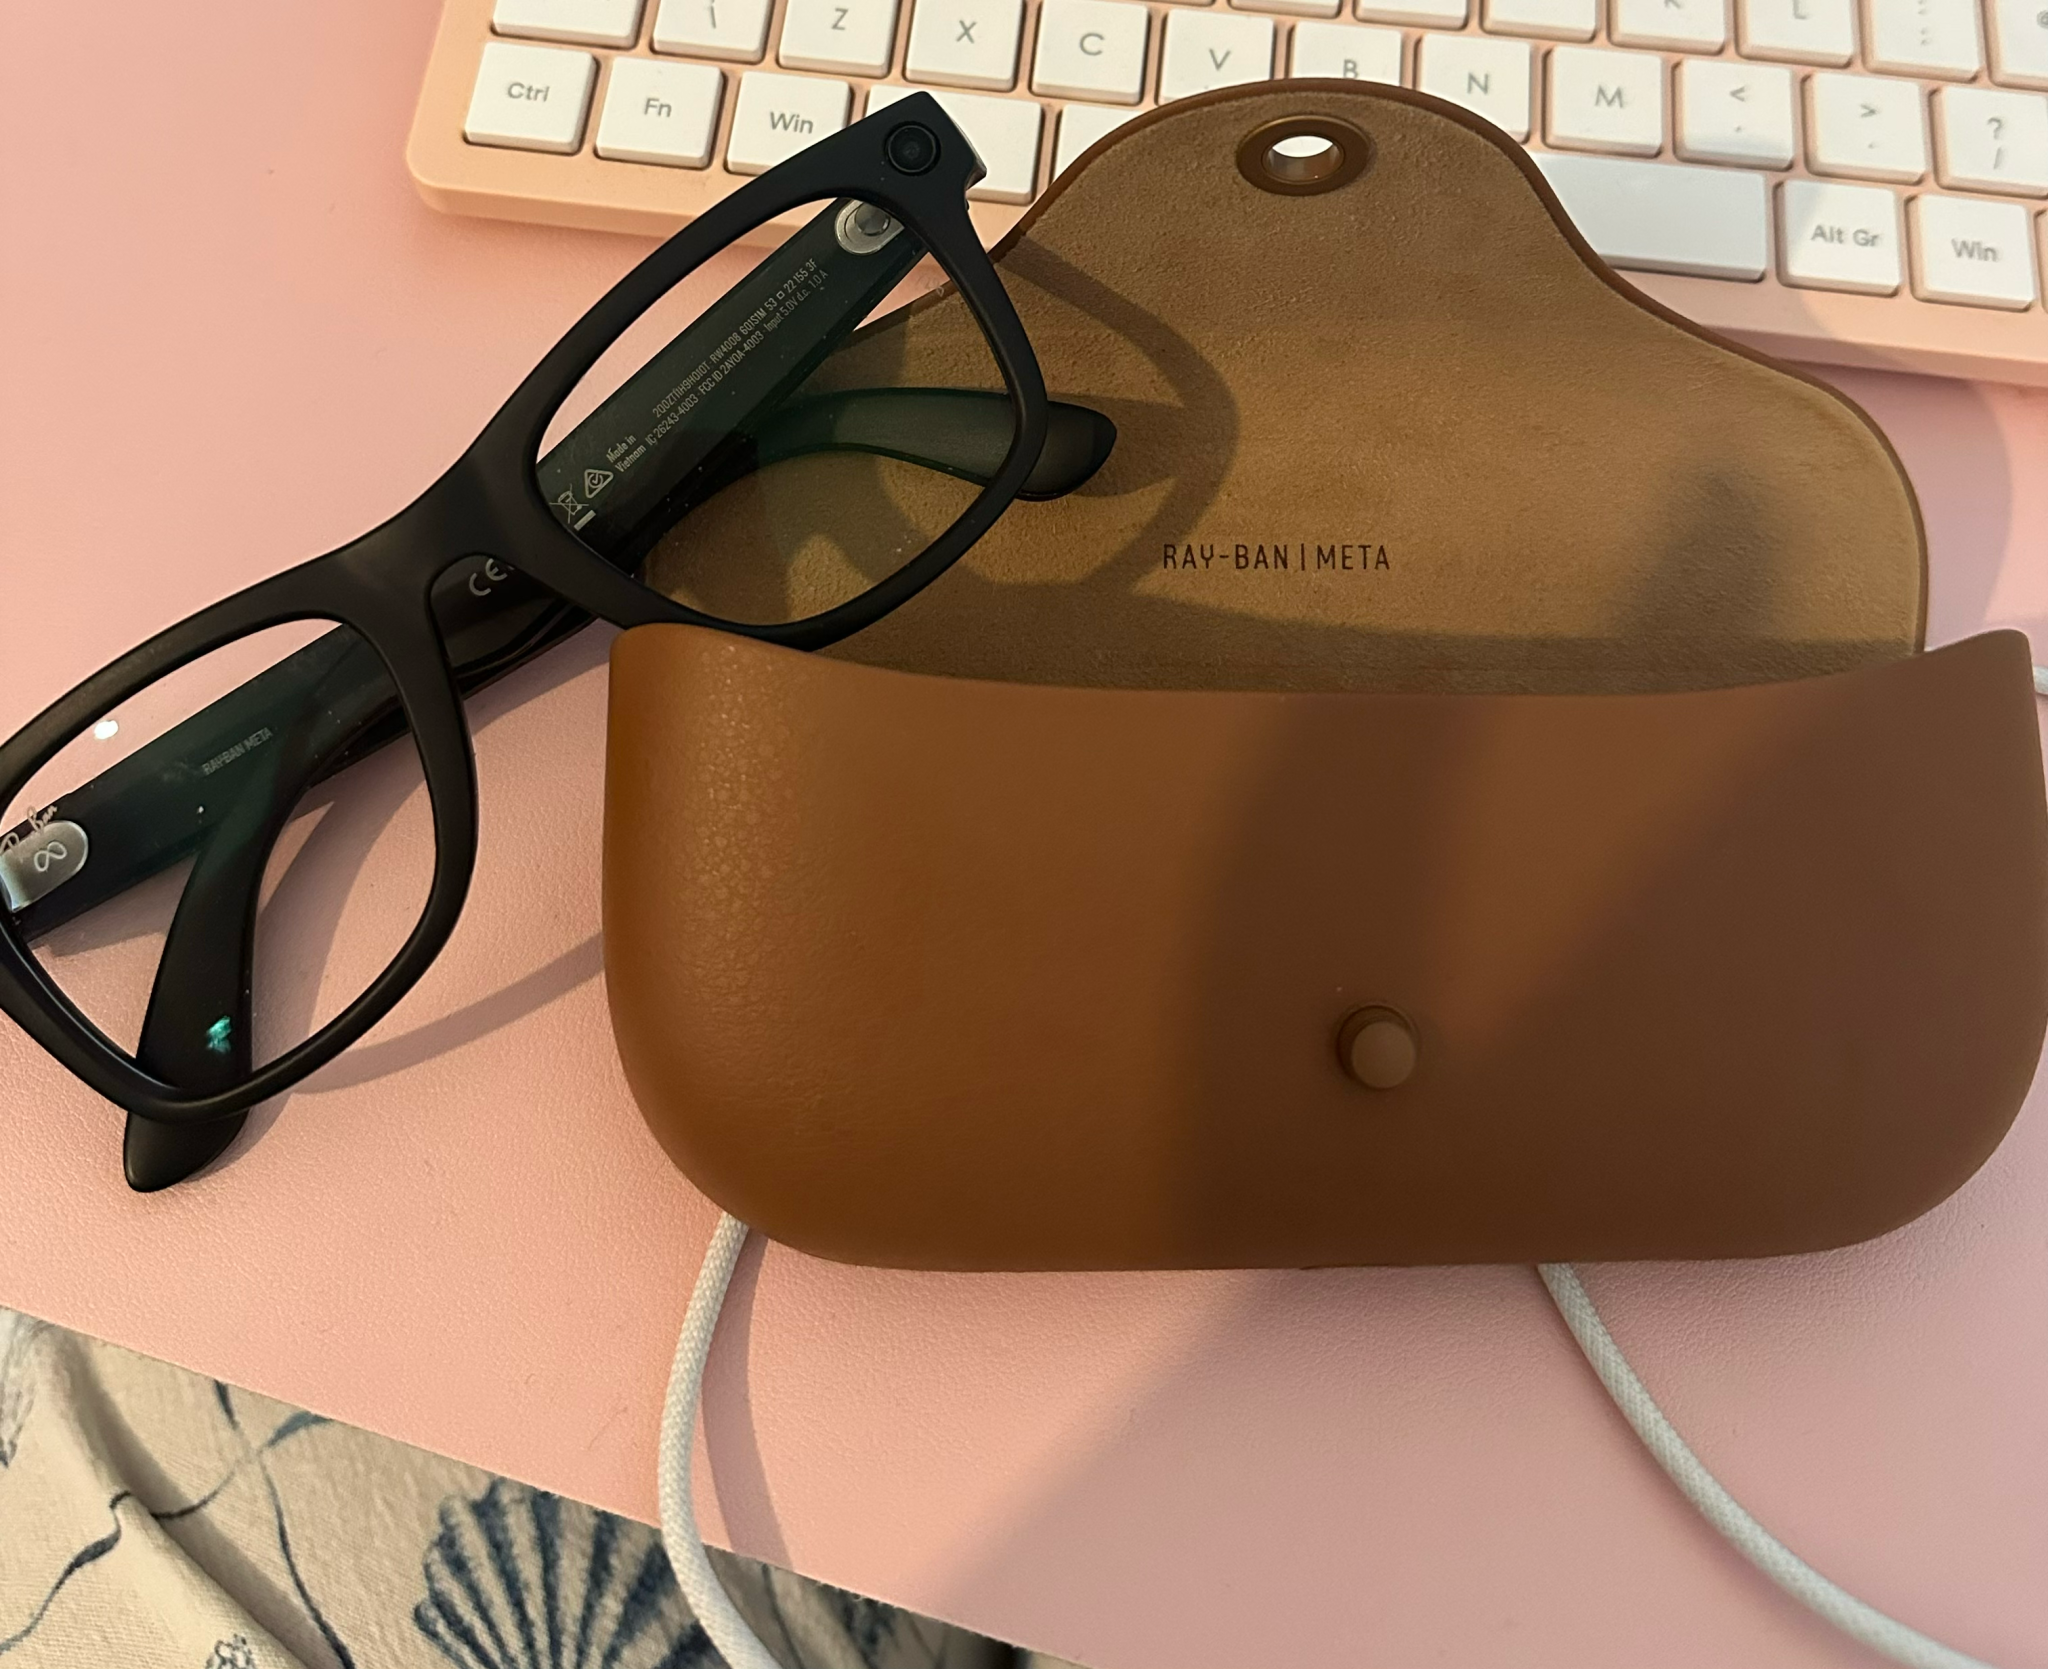
Les lunettes installaient des programmes sans vérifier leur origine
Première difficulté : les Ray-Ban Meta n’ont pas d’écran. Impossible donc d’explorer directement leur système.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Pour contourner cet obstacle et mettre la main sur le firmware, comprenez le logiciel interne des lunettes, pamoutaf explique s’être tournée vers l’application Meta AI. Un intermédiaire crucial puisqu’il permet de piloter l’appareil depuis un smartphone mais aussi de lui transmettre ses mises à jour.
Après avoir identifié l’adresse à laquelle l’application les télécharge, la chercheuse est parvenue à obtenir un premier fichier « qui semblait prometteur. » Problème, il ne contenait qu’une mise à jour partielle d’environ 156 Mo. En fouillant le code, elle a repéré un paramètre, « device_firmware_full_update_only », qu’elle a activé pour récupérer le firmware complet.
Restait à faire exécuter son propre code par les lunettes. Pour cela, pamoutaf s’est servie du Device Access Toolkit (DAT), un kit de Meta qui permet aux développeurs d’installer un petit programme sur les lunettes, et c’est là que se logeait la faille.
En principe, l’appareil vérifie d’abord la signature de ce programme, une sorte de tampon cryptographique qui garantit qu’il vient bien de Meta. Mais jusqu’à la version 126 du firmware, les lunettes ne le faisaient pas. Avec Frida, un outil qui permet de modifier le fonctionnement d’une application pendant qu’elle tourne, elle a intercepté l’installation pour glisser son propre programme à la place de celui de Meta. « Cela signifiait que je pouvais exécuter n’importe quelle application sur les lunettes », écrit-elle.
Dernière étape : vérifier que son code tournait bien sur l’appareil, ce qui la ramenait à l’obstacle de départ, l’absence d’écran. La chercheuse a donc fait émettre des bips à son programme, trois au démarrage, quatre quand il était prêt et six en cas d’erreur, pour savoir à chaque étape où il en était.
Meta a corrigé les failles
Ce système de bips a permis à pamoutaf de corriger les derniers blocages, puis d’atteindre son objectif, prendre la main sur les lunettes. Depuis son téléphone, elle pouvait ainsi envoyer des commandes et les voir exécutées. Un contrôle qui restait toutefois partiel, puisque son programme n’avait que les droits d’une application ordinaire et ne pouvait pas agir sur l’ensemble du système.
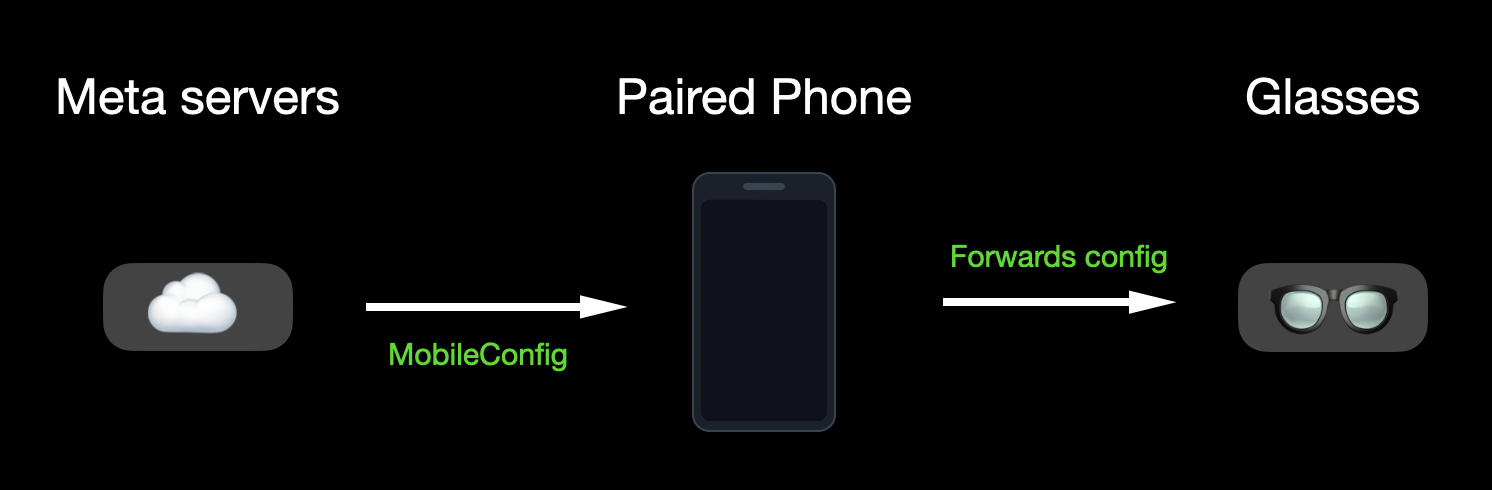
Mais voilà, la chercheuse explique avoir pu profiter « de ce pouvoir incontrôlé pendant environ cinq jours ». En cause ? La nouvelle version du firmware qui obligeait désormais les lunettes à vérifier la signature des programmes installés. Pas de quoi décourager pamoutaf, qui a remarqué que cette protection se commandait comme un simple interrupteur, logé dans un fichier de réglages que Meta envoie aux lunettes via le téléphone.
Comme les lunettes ne vérifiaient pas que ce fichier n’avait pas été modifié en route, il lui a suffi de changer un seul octet pour couper l’interrupteur et réinstaller son programme.
Une belle épopée de hacking, qui n’aura toutefois pas servi son objectif initial, puisque les Ray-Ban Meta ont finalement été retirées des cibles de Pwn2Own 2026. La chercheuse a donc signalé ses découvertes à Meta via son programme de bug bounty. L’entreprise a approuvé la publication de son billet, ce qui laisse penser à pamoutaf que les failles sont désormais corrigées.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !

Un édito exclusif, un guide, une reco de lecture et l’agenda de la rédaction : c’est ce que vous trouverez tous les jeudis dans ToujoursPlus, la newsletter tech écrite par Julien Cadot. Inscrivez-vous gratuitement ici !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.