北朝鮮が〈20分で1兆円の暗号資産を強奪〉、サイバー攻撃で外貨調達し兵器近代化を加速する「核だけではない脅威」 | 政治・経済・投資 | 東洋経済オンライン
INDEX
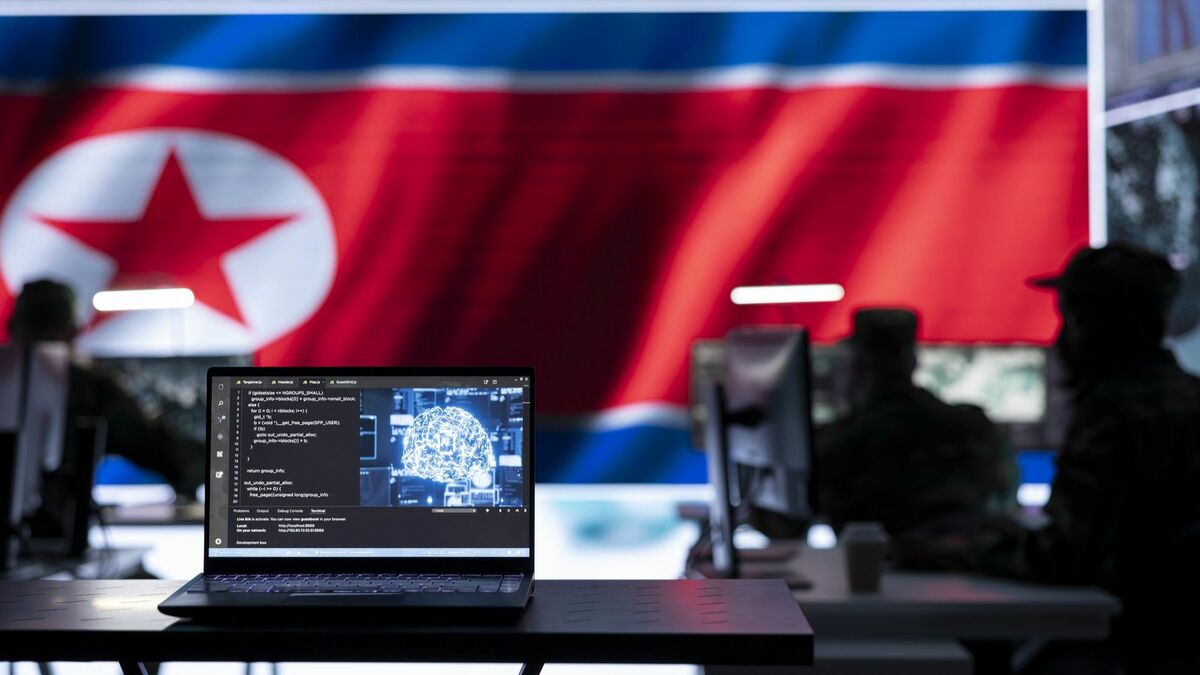
北朝鮮からの脅威は、もはや核兵器と弾道ミサイルだけではない。サイバー空間で巨額の外貨を獲得し、無人機やクラスター弾などの通常兵器を高度化させる一方、アメリカとの首脳外交の可能性も探っているのではないか――。
北朝鮮の仕業と推定されるサイバー攻撃で巨額の暗号資産を強奪した事件。もし北朝鮮が実行犯だとすれば、そこからは、北朝鮮の多面的な動きと、それに対応しようとする日本、アメリカ、韓国の外交・安全保障政策の難しさが浮かび上がる。
バイナンスから暗号資産1兆円を盗んだ?
とくにアメリカ連邦捜査局(FBI)が北朝鮮のハッカー組織を実行主体として名指した事件では、世界最大の暗号資産取引所バイナンスから約63億ドル(約9950億円)相当の暗号資産が盗まれた。現在、日本のGMOインターネットグループからの情報漏洩も、現段階で北朝鮮の関与の可能性もささやかれている。
11月2日付の『朝鮮日報』など韓国の主要紙はそろってバイナンスへのサイバー攻撃を大きく報じた。全国紙『京郷新聞』は「人類最大の銀行強盗事件」とまで表現している。
注目すべきは、攻撃の速度と手口だ。バイナンスの保安担当者が異常を察知したときには、すでに10億ドル以上が流出していた。経営陣を含む約100人が緊急対応に当たったものの、被害は急速に拡大。わずか20分ほどで60億ドル以上の暗号資産が奪われた。
さらに、犯行グループは盗んだ暗号資産を多数の電子財布に分散させ、異なる種類の暗号資産へ交換することで追跡や凍結を困難にしたとされる。
今回の事件では、単に秘密カギやパスワードを盗み出すのではなく、取引承認の仕組みそのものが悪用された可能性が指摘されている。
マイクロソフトの分析によれば、北朝鮮関連のハッカー組織8集団のうち3集団が、AIを日常的な攻撃業務に組み込んでいるとされるが、今回の事件にAIが実際に使われたかどうかは確認されていない。
一方で、11月3日に北朝鮮の朝鮮中央通信は、北朝鮮の金与正・朝鮮労働党中央委員会部長が同月2日に発表した談話を配信。この中で金部長はバイナンスの事件に言及。事件は「アメリカによる常套的な挑発、荒唐無稽な虚説」とし、「サイバー詐欺行為がすべてわれわれの所業であるかのように国際世論をまどわすのは明白にわれわれに対する重大な政治的挑発」だと、事件への関与を否認している。
2/3 PAGES
この記事は会員限定です
残り 2130文字
各タグのフォローボタンをクリックしフォローすると、関連する新着記事をメールで受け取ることができます
159 記事
関連記事
本文の内容に基づいた記事をピックアップしています
フォローすると、最新記事をメールでお知らせします。
ふくだ けいすけKeisuke Fukuda
1968年長崎県生まれ。神戸市外国語大学外国語学部ロシア学科卒。毎日新聞記者を経て、1992年東洋経済新報社入社。1999年から1年間、韓国・延世大学留学。著書に『図解 金正日と北朝鮮問題』(東洋経済新報社)、訳書に『金正恩の「決断」を読み解く』(彩流社)、『朝鮮半島のいちばん長い日』『サムスン電子』『サムスンCEO』『李健煕(イ・ゴンヒ)―サムスンの孤独な帝王』『アン・チョルス 経営の原則』(以上、東洋経済新報社)など。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.