GMOとその利用者に向けた脅迫文が読める「GMO不正アクセス犯の犯行声明文ビュアー」
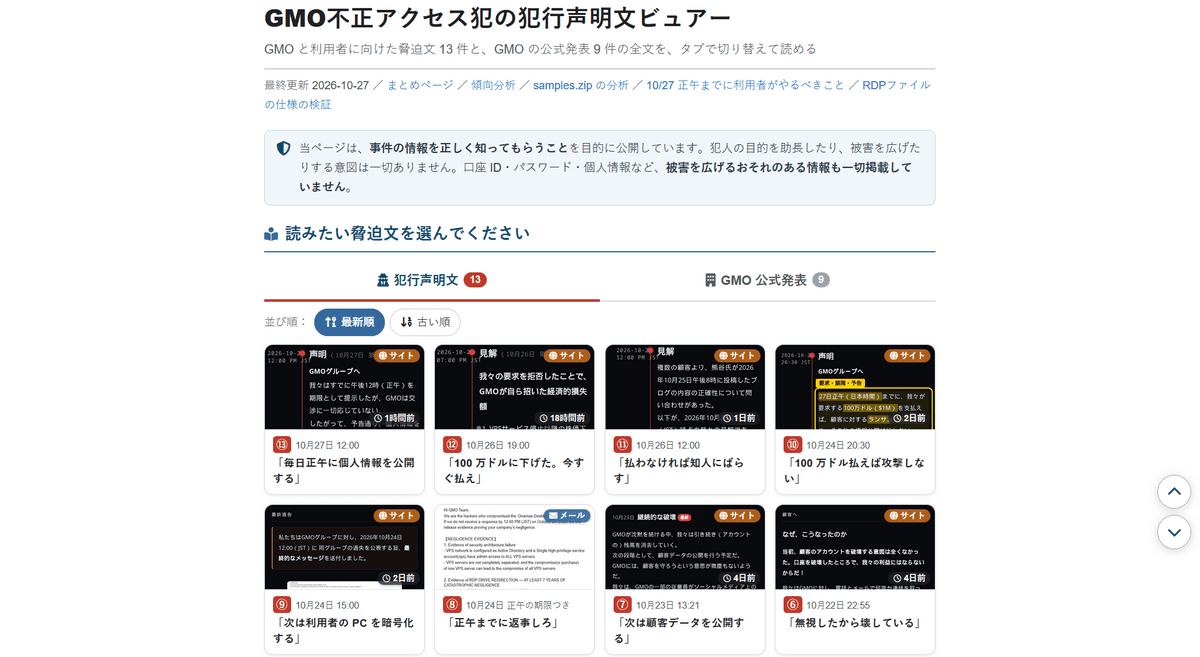
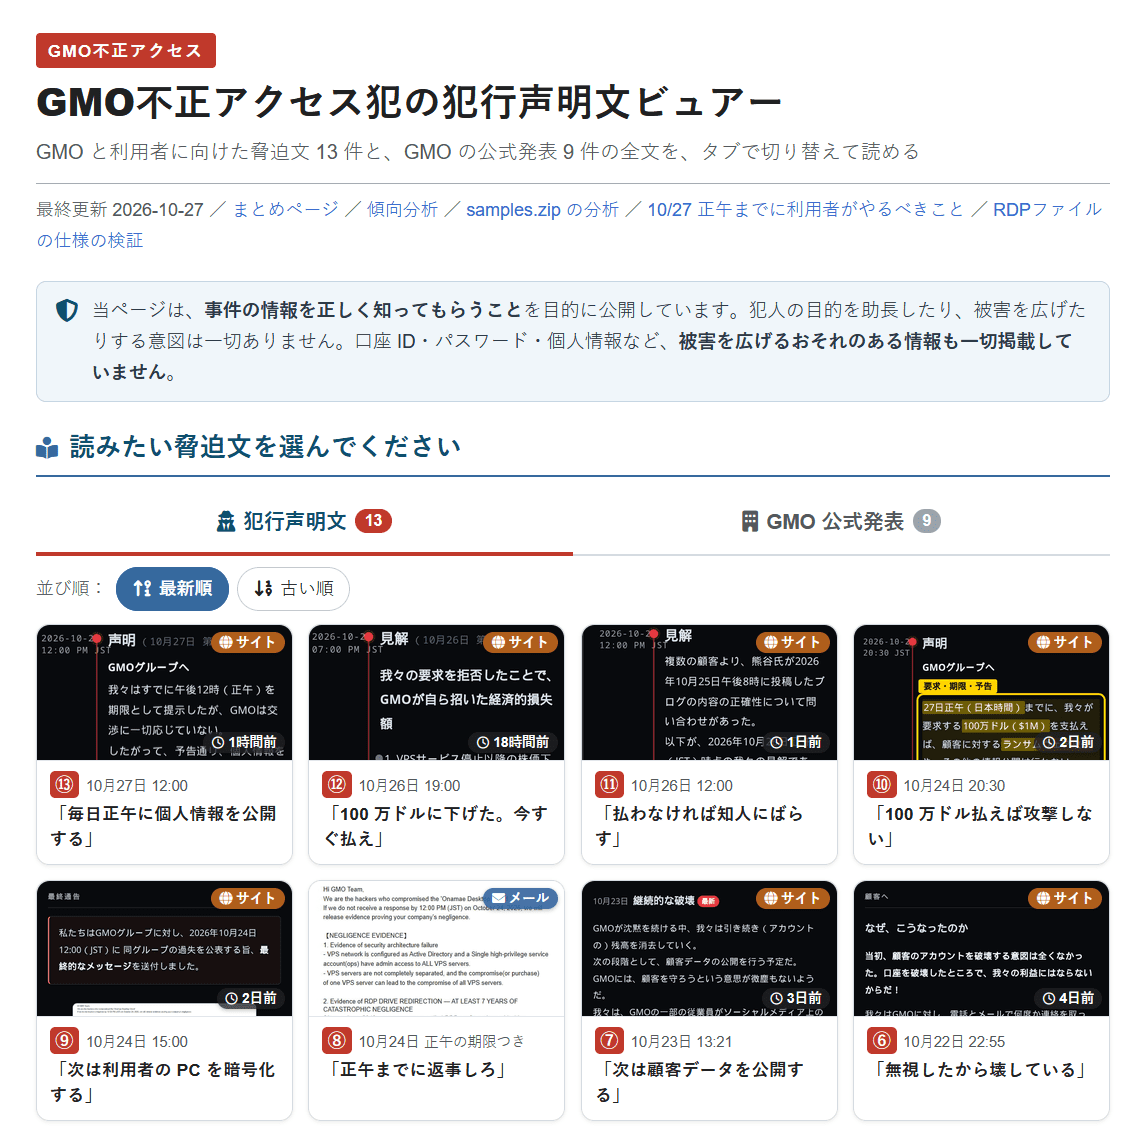
以下は2026年10月26日7時に公開された脅迫文。元サイトからコピーして掲載されていて、元サイトへのリンク(インターネットアーカイブで保存したリンク)と、脅迫文のスクリーンショットも付記されています。
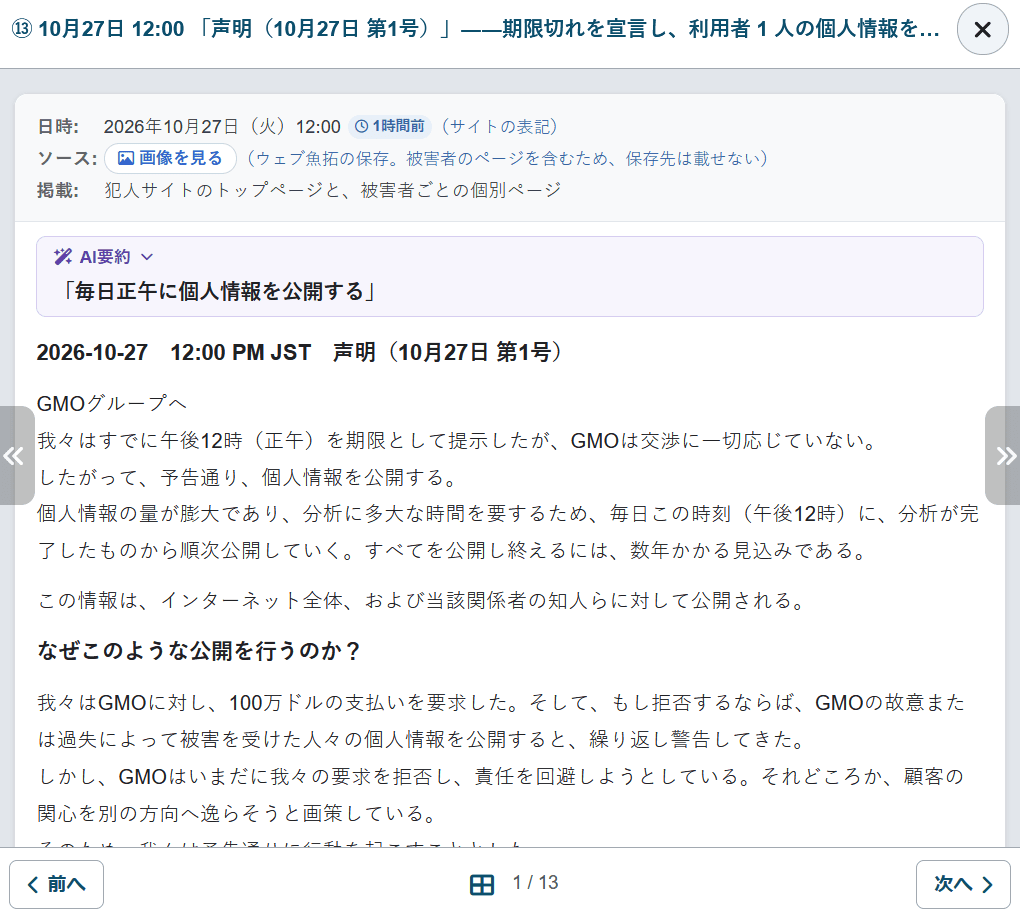
矢野氏は「犯人が公開した恐喝サイトには1×1のトラッキングビーコン(track.php)が仕込まれており、アクセスすると閲覧者のIP・環境が攻撃者側に記録されます。調査目的でも素の直接アクセスは避け、第三者アーカイブ(Wayback)やVPN/隔離環境・プロキシ経由での閲覧を推奨します。本まとめの保全ミラーはトラッカーを取得していません」と警告しています。
犯人とされる者は、GMOの顧客名を暴露し、その顧客の口座から資金を奪ったなどと主張していますが、実際にその被害があったかどうかは公表されていません。
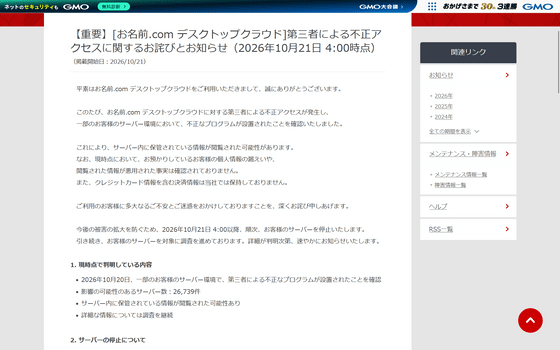
GMOによると、影響を受けた可能性のあるサーバー数は2万6739件に上り、サーバー内に保管されている情報が閲覧された可能性があるとのことです。
【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(2026年10月21日 4:00時点)|[2026/10/21]|ドメイン取るならお名前.com
https://www.onamae.com/news/article/11584
GMOは、攻撃者とみられる者から10月27日(火)12時に顧客情報の公開とランサムウェア攻撃を行うとの予告を受けていることを踏まえ、対策として、顧客自身でのウイルスチェックに加え、「バックアップを取得したうえで、ネットワークを切断、電源を落とし、PCにつながっているコードを抜いてください」と案内しています。
【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)(【続報】お客様をお守りするために現在私たちが行っていること) | GMOインターネットグループ株式会社
https://group.gmo/info/alert/20261027/
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.