Clearway CA Free: возможности, ограничения и сценарии применения бесплатной редакции
В условиях активного импортозамещения и отказа от зарубежного стека продуктов инфраструктурные команды постоянно сталкиваются с одном и тем же вопросом: как и на что заменить Microsoft Active Directory Certificate Services (AD CS)?
Долгое время закрытый Windows-контур держался на привычном функционале Windows Server (ADCS, MSAD, GPO, lsass.exe). Самостоятельные попытки переноса инфраструктуры открытых ключей (PKI) на Linux чаще всего заканчивались созданием системы на основе самописных bash-скриптов поверх утилиты openssl.
Clearway CA предлагает современный инженерный компромисс. Это специализированный центр сертификации корпоративного класса, разработанный изначально для использования в гетерогенной инфраструктуре. При этом разработчик предоставляет полноценную редакцию Clearway CA Free, которая не является урезанной демонстрационной версией, а представляет собой готовый к бою инструмент для решения целого спектра прикладных задач.
Разберем архитектуру, возможности и сценарии применения бесплатной версии.
Что умеет Clearway CA «из коробки»
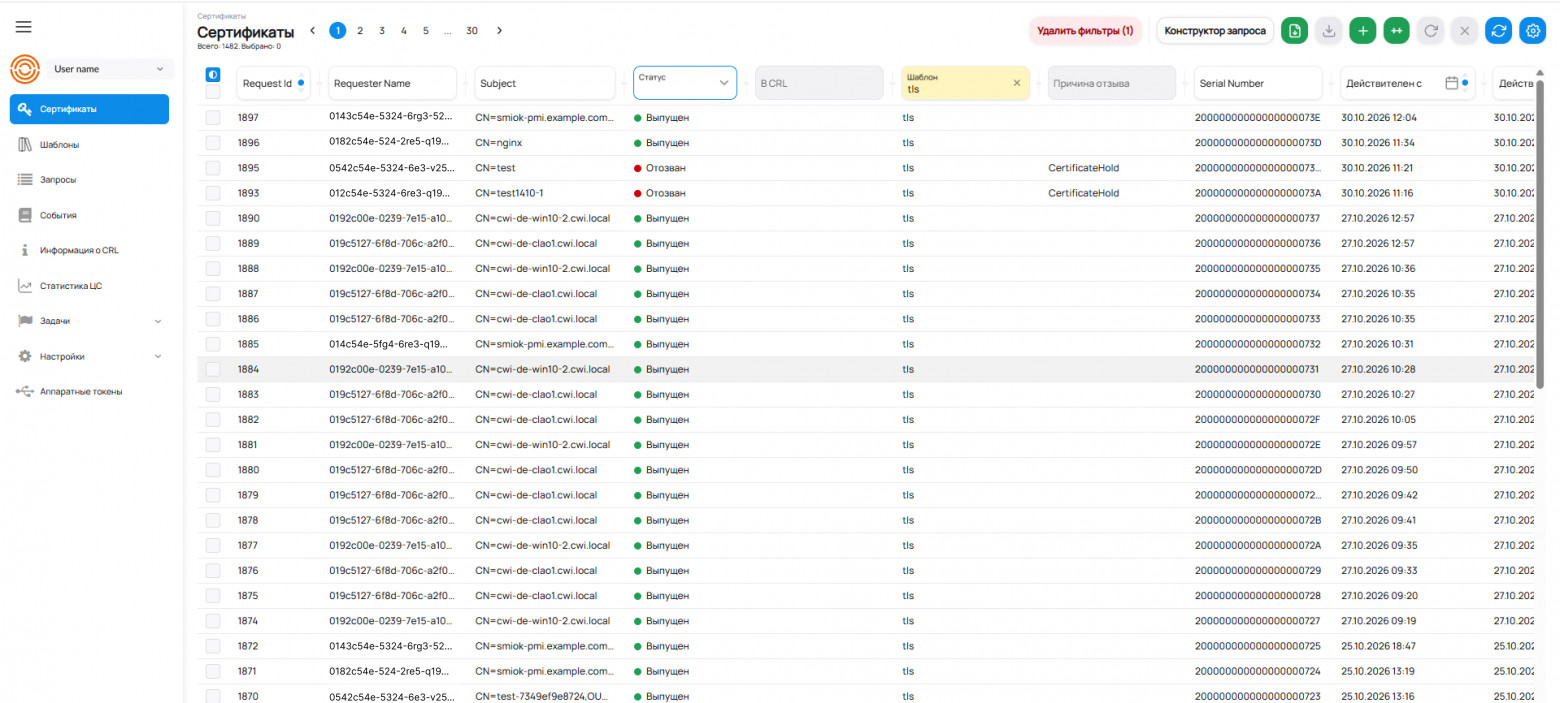
Clearway CA создавался с оглядкой на лучшие практики Microsoft AD CS, но без архитектурного наследия двадцатилетней давности. Решение разворачивается как Linux-сервис и управляется через удобный и быстрый веб-интерфейс.
Ключевые технологические возможности:
1. Совместимость с российскими ОС и Linux-платформами. Продукт штатно функционирует на Astra Linux, РЕД ОС, ALT Linux, а также на ряде дистрибутивов семейств Debian/Ubuntu и RHEL/Rocky Linux.
2. Полноценная альтернатива Microsoft AD CS. Clearway CA поддерживает привычную для администраторов логику работы:
Гибкие шаблоны сертификатов (Certificate Templates) с детальной настройкой расширений X.509, назначений (EKU), сроков действия и ограничений (Basic Constraints).
Интеграцию со службами каталогов (Active Directory, ALD Pro, Альт Домен, Red Adm, Samba DC, FreeIPA).
Автоматическую публикацию точек распространения списков отзыва (CRL Distribution Points, CDP) и доступа к сведениям центра сертификации (Authority Information Access, AIA) по протоколам HTTP/LDAP.
Совместимость с утилитой certreq и стандартными форматами запросов на подпись (PKCS#10 / CSR).
3. Строгий учет и реляционное хранение. Все данные о выпущенных, отозванных и истекших сертификатах, история аудита и журнал операций фиксируются в СУБД PostgreSQL.
4. Удобный веб-интерфейс и встроенный конструктор CSR. Администраторам и пользователям не требуется вручную создавать сложные конфигурационные файлы OpenSSL: веб-мастер позволяет сгенерировать корректный запрос за несколько кликов.
5. Автоматизация выпуска сертификатов для сетевых устройств по протоколу SCEP. Встроенная поддержка Simple Certificate Enrollment Protocol позволяет сетевым маршрутизаторам, коммутаторам и VPN-шлюзам автоматически запрашивать и продлевать сертификаты без ручного участия администратора.
6. Ролевой доступ (RBAC). Гибкая ролевая модель, наличие атомарных прав, объединяемых в роли. Разделение полномочий между администраторами системы, операторами выпуска сертификатов и аудиторами безопасности.
7. Выпуск сертификатов на аппаратные носители. Генерация ключевой пары и создание CSR непосредственно на аппаратном носителе. Выпуск сертификата и его связывание с ключевой парой на аппаратном носителе.
8. Перевыпуск сертификатов для распространенных ПО/сервисов напрямую из Контрольной Панели центра сертификации.
Ограничения редакции Free
Чтобы объективно оценить применимость бесплатной редакции в вашей инфраструктуре, важно понимать два базовых архитектурных правила Clearway CA Free:
1. Накопительный лимит на выпуск сертификатов
Ограничение бесплатной версии составляет 2000 выпущенных сертификатов за все время жизни инсталляции. В этот объём входят и служебные сертификаты компонентов установки, поэтому планировать выпуск нужно с их учётом.
Важная деталь: лимит работает по «накопительному принципу». Это не ограничение на «одновременно активные» сущности. Отзыв (Revoke) сертификата или окончание срока его действия не освобождают слот в счетчике. Ровно на 2001-м сертификате система заблокирует дальнейший выпуск и потребует активации коммерческой лицензии.
2. Программное хранение ключей
Clearway CA Free рассчитан на эксплуатацию с защищенным программным хранилищем закрытых ключей (файлы ключей на защищенном томе ОС, шифрование средствами платформы). Поддержка аппаратных модулей безопасности (HSM) по стандарту PKCS#11 вынесена в Enterprise-редакцию. Если служба безопасности жестко требует неизвлекаемого хранения корневого ключа в сетевом криптографическом модуле или смарт-карте, бесплатная версия для такой архитектуры не подойдет.
При этом у Clearway CA Free нет ограничения по времени работы (это не временный триал на 30-90 дней) и нет искусственного урезания криптографических алгоритмов (поддерживаются стандартные криптоалгоритмы RSA, ECDSA, а также ГОСТ).
Вам подходит Clearway CA Free, если Ваша организация:
Мигрирует с Windows Server на Linux и ищет прямую замену Microsoft AD CS. Больше нет необходимости содержать выделенный Windows-сервер исключительно ради роли центра сертификации. Clearway CA нативно разворачивается на серверах под управлением Astra Linux, РЕД ОС или Альт Линукс, сохраняя привычные процессы выпуска сертификатов для веб-серверов, контроллеров домена и сетевого оборудования.
Имеет компактную инфраструктуру с длительным жизненным циклом сертификатов. Если вы выпускаете сертификаты со сроком действия от 1 года до 3 лет для базового парка внутренних узлов (до 100–300 сертификатов для АРМ, серверов и сетевых устройств), лимита в 2000 выпусков хватит на несколько лет стабильной работы даже с учетом внеплановых перевыпусков и служебных сертификатов компонентов ЦС.
Использует программное хранилище ключей и не связана жесткими требованиями к HSM. Если ваша текущая модель угроз допускает хранение закрытых ключей УЦ на выделенной защищенной виртуальной или физической машине (с ограничением сетевого доступа и контролем целостности) и не обязывает использовать специализированные аппаратные HSM-модули по PKCS#11.
Устала от самописных скриптов OpenSSL и хочет навести порядок в учете. Если текущий локальный PKI ведется вручную в консоли, а учет сертификатов сводится к табличке в Excel, Free-редакция сразу дает прозрачную базу данных, аудит действий операторов, удобный поиск и отслеживание сроков истечения через веб-консоль.
Автоматизирует сетевой периметр по протоколу SCEP. Если требуется организовать автоматическое распределение сертификатов для парка межсетевых экранов, маршрутизаторов или точек доступа Wi-Fi (Enterprise WPA2/WPA3), встроенный сервер SCEP решает эту задачу прямо из коробки.
Разворачивает изолированные лаборатории, учебные стенды или закрытые Dev/Stage-контуры. Службы безопасности традиционно запрещают подключать тестовые полигоны к боевому корневому УЦ. Clearway CA Free позволяет за 15 минут развернуть полностью автономный УЦ внутри изолированного контура для тестирования mTLS, межсервисной авторизации и проверки сетевых конфигураций.
Проводит глубокий пилотный проект (PoC) или R&D. Отсутствие временных рамок позволяет не спеша пройти полный цикл приемо-сдаточных испытаний, согласовать регламенты выпуска сертификатов с отделом ИБ и защитить бюджет на Enterprise-версию уже с работающим прототипом.
Когда необходимо переходить на Clearway CA Enterprise
Бесплатная редакция закрывает потребности малого бизнеса, изолированных сегментов и статичных инфраструктур. Однако существуют четкие границы, за которыми требуется переход на Enterprise:
Параметр | Бесплатная редакция | Платная редакция |
Скорость выпуска | Не более 10 сертификатов в минуту | Лицензионное ограничение Free не применяется |
Общее количество сертификатов | Не более 2000, включая служебные сертификаты установки | Лицензионное ограничение Free не применяется |
Стартовый серийный номер | Фиксирован, нумерация с 1 | Настраивается |
Кластеризация Active-Active | Недоступна | Настраивается |
Хранение ключа ЦС на HSM (PKCS#11) | Недоступно | Доступно |
Техническая поддержка Вендора | Документация и гарантийная поддержка: ошибки и уязвимости устраняются без фиксированных SLA | Официальная поддержка 5х8 и 24х7 с установленными SLA |
Бесшовный апгрейд: почему начинать с Free безопасно
Главное инженерное преимущество архитектуры Clearway CA - конфигурационная совместимость между редакциями.
Если ваша инфраструктура со временем переросла порог в 2000 сертификатов или регулятор обязал перенести закрытые ключи на аппаратный HSM, вам не потребуется строить новый PKI с нуля.
Переход на Enterprise осуществляется установкой лицензионного ключа без переустановки сервиса. Корневой и промежуточный центры сертификации, созданные цепочки доверия, выпущенные сертификаты и привязанные сетевые клиенты сохраняют свою работоспособность в полном объеме.
Бесплатный обучающий курс
CA Free — это тот же Clearway CA, что и в платной версии, только с лимитами из таблицы выше. Поэтому разобраться с бесплатной редакцией поможет обучающий видеокурс по Clearway CA. Он бесплатный и лежит на странице продукта: https://clearway.ru/education-ca. Курс можно пройти до установки или параллельно с ней.
Итог
Clearway CA Free - одно из самых практичных решений на российском рынке для импортозамещения базовых сервисов PKI. Для небольших инфраструктур, сетевых сегментов и тестовых контуров возможностей бесплатной редакции достаточно для закрытия всех повседневных задач управления сертификатами.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.