Más de 2.000 millones de dólares salen de carteras vinculadas a Binance. La sospecha apunta a un hackeo histórico
Confiar nuestras criptomonedas a una plataforma de intercambio implica asumir que alguien será capaz de protegerlas las 24 horas del día. Es una responsabilidad enorme, especialmente cuando hablamos de empresas que custodian activos valorados en miles de millones de dólares. Por eso, cuando aparecen movimientos extraordinarios desde sus carteras surgen preguntas y la necesidad de encontrar respuestas en un breve periodo de tiempo.
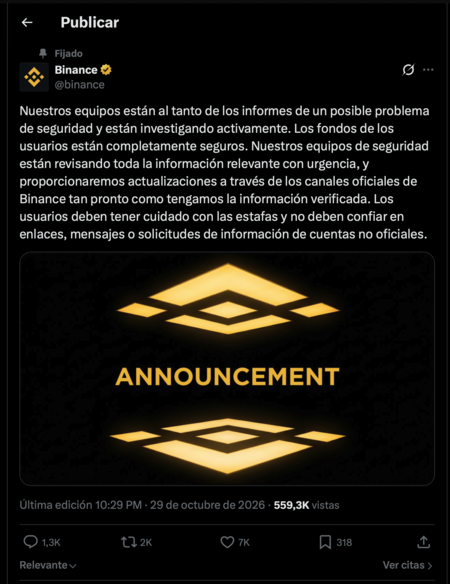
Es precisamente la situación que rodea ahora a Binance, la mayor plataforma de intercambio de criptomonedas del mundo. Según The Information este 29 de octubre, un análisis de transacciones en blockchain detectó la salida de distintos criptoactivos valorados en más de 2.000 millones de dólares desde carteras asociadas a la compañía. Los movimientos han despertado sospechas de un posible ataque, y la empresa ha reconocido públicamente que sus equipos investigan los avisos sobre un problema de seguridad. Por el momento, no ha confirmado que haya sufrido un hackeo ni ha explicado el origen de esas transferencias.
Las estimaciones sobre el alcance del posible incidente difieren considerablemente. CoinDesk, citando datos de Arkham Intelligence, situó en más de 5.700 millones de dólares el valor de los activos atribuidos al presunto atacante, entre ellos bitcoin, ether y stablecoins. Por su parte, The Block documentó unos 3.550 millones de dólares recibidos por una cartera sin identificar, mientras que Conor Grogan, directivo de Coinbase, estimó que la cantidad potencialmente implicada podría alcanzar los 5.800 millones de dólares.
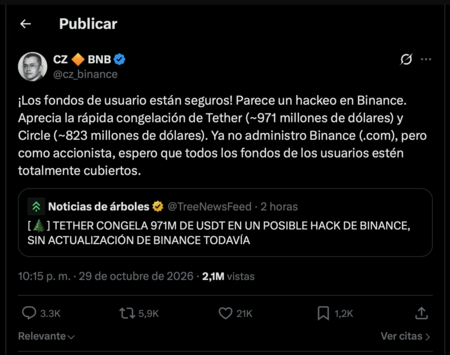
Binance ha trasladado un mensaje de tranquilidad mientras investiga: asegura que los fondos de sus usuarios están completamente seguros, aunque todavía no ha explicado qué originó los movimientos sospechosos. Changpeng Zhao, cofundador y antiguo CEO, fue algo más lejos al señalar que todo apunta a un hackeo, pero aclaró que ya no dirige la plataforma y que, como accionista, espera que los clientes queden completamente cubiertos. La compañía dispone además de SAFU, un fondo de emergencia valorado en unos 1.000 millones de dólares en febrero de 2026, cuya utilización no ha anunciado para este episodio y que tampoco garantiza automáticamente una compensación.
La reacción no se ha limitado al propio exchange. Paolo Ardoino, CEO de Tether, afirmó que la compañía había congelado más de 1.570 millones de dólares en USDT relacionados con el posible incidente, mientras que Jeremy Allaire, de Circle, comunicó el bloqueo de más de 800 millones en USDC, según explicó, en coordinación con las autoridades. Ambas empresas emiten stablecoins, criptomonedas diseñadas para mantener un valor estable, y pueden impedir que determinadas direcciones transfieran esos activos.
El rastro técnico ofrece indicios, pero todavía no una explicación definitiva. Un análisis de Odysseas, fundador de Phylax System, relaciona las operaciones de una cartera identificada como Binance 14 con EIP-7702, una funcionalidad de Ethereum que permite delegar la ejecución de código a un contrato inteligente mediante una autorización firmada. En determinadas condiciones, una autorización obtenida indebidamente podría permitir que un tercero ejecutara movimientos de fondos sin requerir nuevas firmas del propietario para cada operación. Lo que sigue sin aclararse es si alguien consiguió una clave privada, obtuvo una firma mediante engaño o utilizó otro procedimiento.
En desarrollo.
Imagen destacada | Bastian Riccardi
En Xataka | OpenAI ha descubierto que sus agentes de IA han encontrado la forma de hablar entre ellos a escondidas
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.