「パスキーは将来的にユーザーの自由を奪う可能性がある」との警告、その根拠と反論とは?
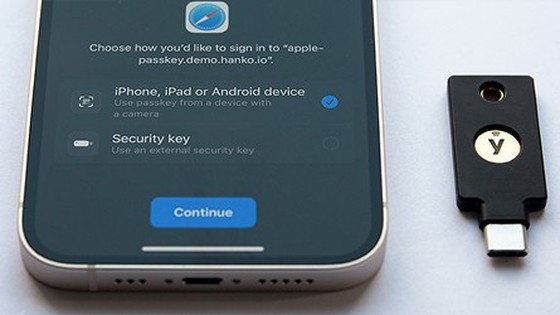
パスキーは従来のパスワードを入力せずにウェブサイトへログインできる仕組みです。スマートフォンの指紋認証や顔認証、PINコードなどを使って本人確認を行います。パスワードを盗み取ろうとする偽サイトにも強く、従来のパスワードより安全性が高いとされています。しかし、このパスキーについて「パスキーは罠だ。使ってはいけない」と警告するブログ記事が公開されました。一方、この記事が話題になったHacker Newsでは、筆者の懸念に対する反論も寄せられています。
Passkeys are a trap. Do not use them. - by The Hack
https://nonfunctional.substack.com/p/passkeys-are-a-trap-do-not-use-them
Passkeys are a trap | Hacker News
https://news.ycombinator.com/item?id=50048312
パスキーは従来のIDとパスワードに代わるログイン方法です。従来の方式ではユーザーがIDとパスワードを入力し、ウェブサイト側に登録された情報と照合することで本人確認を行います。しかし、IDとパスワードは常に流出するリスクがあり、メールアドレスやパスワードを使い回していると1回の流出が他サービスへの不正アクセスにもつながります。
一方、パスキーでは登録時に「公開鍵」と「秘密鍵」という2つの鍵を作成し、公開鍵をウェブサイトに、秘密鍵をセキュリティチップ搭載のスマートフォンやPC、セキュリティキー、あるいはパスワードマネージャーなどに保存します。ログイン時には指紋認証や顔認証、PINコードなどで端末のロックを解除します。そして、ウェブサイトから送られてきたランダムな文字列(チャレンジ)に対して端末が秘密鍵で署名し、その署名をウェブサイトが公開鍵で検証します。
パスキーでは秘密鍵そのものがウェブサイトに送信されることはなく、偽サイトでは正規サイト用のパスキーを使えないため、パスワードの流出やフィッシング詐欺のリスクを大幅に減らせるのが特徴です。
ブログ「Non-Functional」の筆者であるThe Hack氏はこうしたパスキーの安全性や利便性を認めていますが、「問題はユーザーが自分の認証情報を自由に管理できなくなる可能性があることだ」と主張しました。
The Hack氏が特に問題視しているのが「アテステーション」です。アテステーションとは、パスキーで認証に使用する機器が正規のものであることを証明する仕組み。例えば、ウェブサイト側はアテステーションを利用してパスキーを作成した認証機器の製造元や種類などを確認し、特定の機器で作成されたパスキーだけを受け付けることができます。
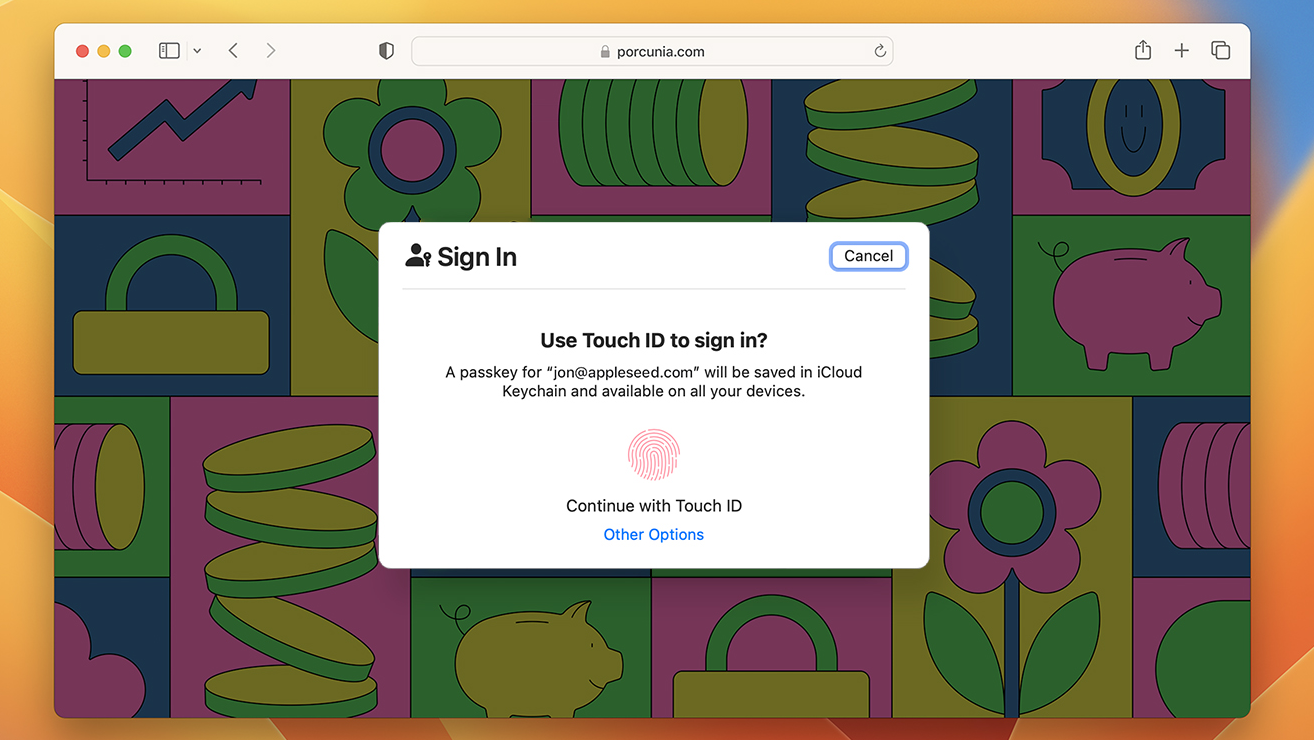
Apple・Google・Microsofttの3社はパスキーに共通の規格を採用しているものの、実はその保存や管理の方法には違いがあります。例えば、AppleはパスキーをiCloudキーチェーンに保存し、同じApple Accountで利用するiPhoneやMacなどの間で同期します。パスキーは暗号化されており、Apple自身もその内容を読み取ることはできません。また、Appleの一般向けパスキーはアテステーションに対応しておらず、ウェブサイト側が認証機器の製造元などを証明させることはできません。
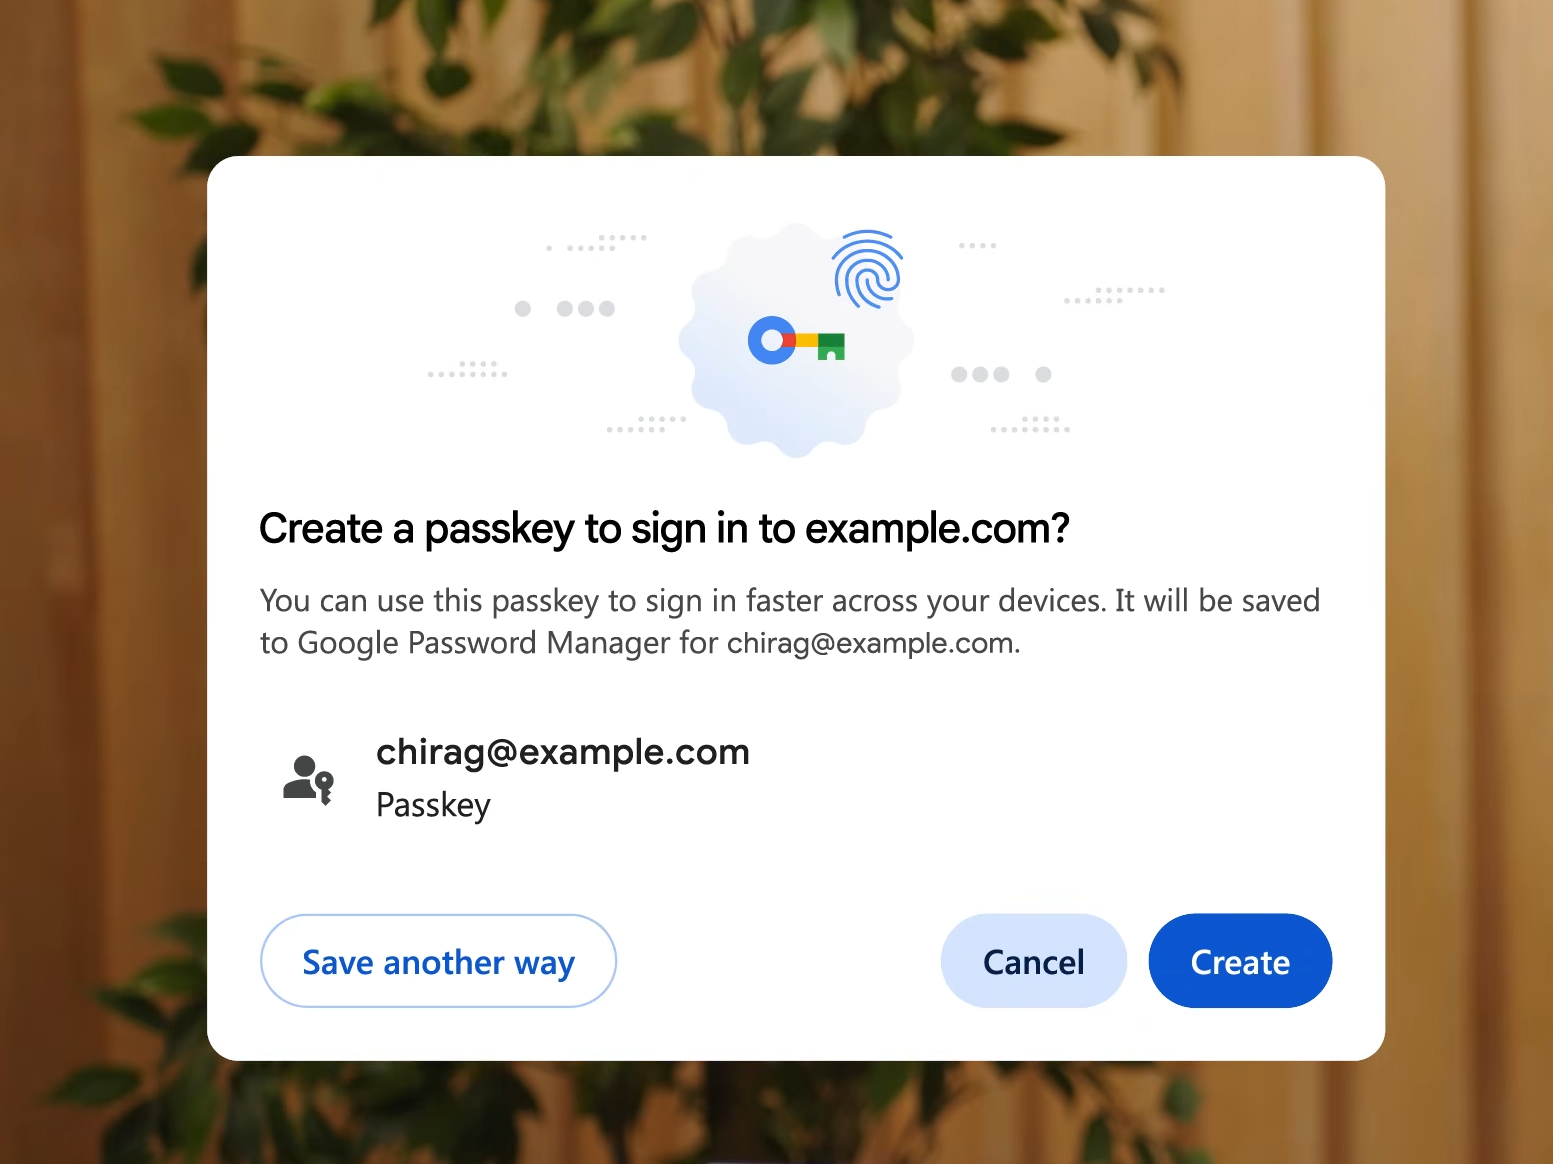
Googleも同様に、Googleパスワードマネージャーを通じてパスキーを暗号化して保存・同期しています。ただし、Appleとは異なり、AndroidだけでなくWindowsやmacOS、LinuxなどでもChromeを通じて同期したパスキーを利用できます。また、AndroidではGoogle以外のパスキーマネージャーも選択できます。ただし、Googleパスワードマネージャーで同期される一般向けパスキーについても、アテステーションによって特定の認証機器で作成されたことを証明する仕組みは提供されていません。
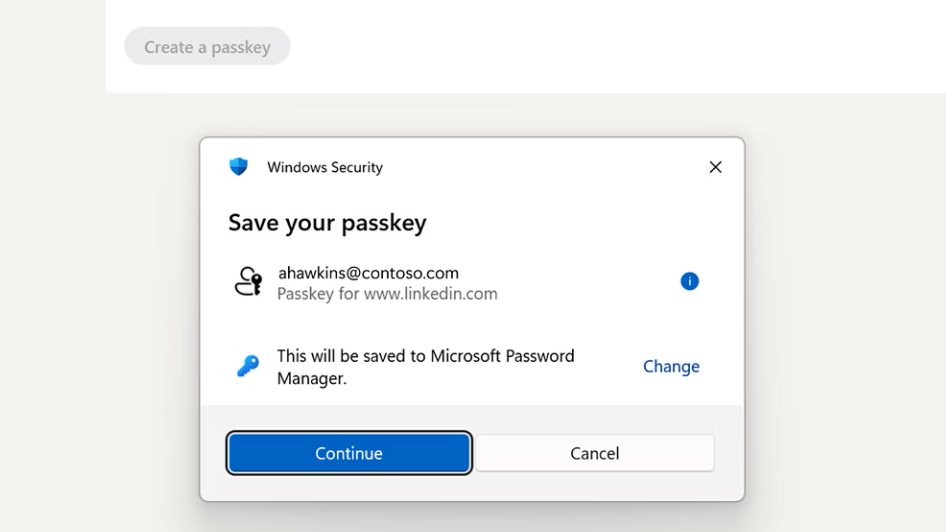
一方、Microsoftは当初Windows Helloを使ってパスキーを個々のPCに保存する方式を中心に提供していました。この方式ではパスキーが端末にひも付けられ、ほかの端末には同期されません。しかし、2025年11月にはMicrosoft EdgeのMicrosoft Password Managerによるパスキーの保存・同期機能を導入し、Microsoftアカウントを通じて複数のWindows PCで利用できるようにしました。また、企業向けのMicrosoft Entra IDでは管理者がアテステーションを使って認証機器の種類を制限することも可能です。
そのため、アテステーションという仕組みは存在するものの、記事作成時点ではほとんど導入されていません。しかし、The Hack氏は「このような制限が段階的に広がれば、将来的には企業が認めていないOSやソフトウェアを使用するユーザーが、ウェブサービスから締め出される可能性がある」という懸念を示しました。
The Hack氏によれば、例えば古いスマートフォンに独自のOSをインストールして使い続けることや、企業が認めていないブラウザを利用することが難しくなるということも想定できるとのこと。つまり、「パスキーそのものの安全性というよりも、安全性を高めるための仕組みが将来的に企業によるユーザーの囲い込みに利用される可能性がある」というのがThe Hack氏の言い分だというわけ。
The Hack氏のブログ記事はHacker Newsでも大きな注目を集めましたが、コメント欄には反論も寄せられています。
あるユーザーは「アテステーションを要求できるのは基本的にパスキーの登録時であり、登録時に取得していない証明をログイン時にさかのぼって要求することはできない」と指摘しています。特にAppleのパスキー実装がアテステーションに対応していないため、ウェブサイトが突然アテステーションを必須にすれば多くの正規ユーザーが利用できなくなるという問題があります。
他にも、銀行アプリなどで改造されたAndroid端末が利用できなくなる問題は実際に存在するものの、それはパスキーとは別の仕組みによる制限であり、両者を混同すべきではないという指摘もあります。また、「そもそもウェブサービスを運営する企業はパスキーを使わなくても独自の認証方式によってユーザーの利用環境を制限できる」という反論もあり、企業による囲い込みの問題をパスキーだけの問題として扱うのは適切ではなく、パスキーには従来の認証方式にはない利点があると反論されています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.