OpenAIがLinuxの脆弱性948件を発見、費やしたAPIコストは約1億9200万円
— OpenAI (@OpenAI) November 4, 2026Our security researchers built an autonomous cyber vulnerability discovery, exploitation, and patching pipeline.
In a single run with an upcoming cyber model, it validated and generated patches for 948 local privilege escalation vulnerabilities in the Linux kernel at a total API… pic.twitter.com/Nu2I0n2ayI
OpenAIは、Linuxからセキュリティに関連するコードを見つけ、脆弱性をスキャンし、隔離された環境で再現し、悪用可能かどうかをテストし、候補となるパッチを生成して、人間のセキュリティ研究者がレビューするという手順で検証を実施。2308件の候補を見つけ、そのうち1724件で脆弱性を再現し、948件について実際に動作するエクスプロイトを開発したそうです。
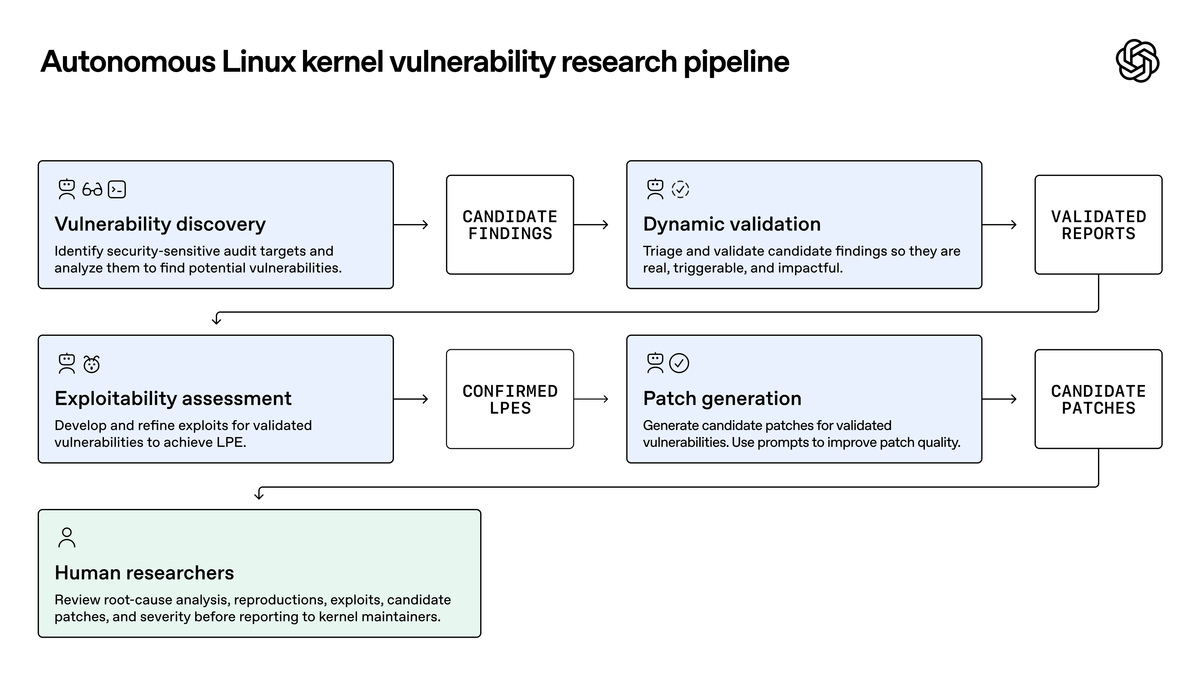
これらのエクスプロイトは権限のないローカルユーザーがroot権限を取得できるローカル権限昇格(LPE)の脆弱性を突くものでした。OpenAIはLinuxコミュニティのガイダンスに従い、重大な脆弱性304件について修正パッチ候補とともにメンテナーに報告しました。また、その他の脆弱性についても修正を進めているとのことです。
検証全体に費やされたAPIコストは121万3430ドル(約1億9200万円)で、LPEエクスプロイト1件当たりだと1279ドル(約20万2000円)です。OpenAIは、過去のサイバーセキュリティコンテストでLPEエクスプロイトの発見に数万ドルのバグ報奨金が設定されていたことを引き合いに出し、今回見つかった948件に当てはめると最大で6630万ドル(約104億7100万円)の報奨金に値すると説明しています。
OpenAIによると、Linuxのメンテナーとコミュニティは脆弱性の迅速な発見と修正に精力的に取り組んでいて、検証を実行していた10日間で100件を超えるLPEエクスプロイトについてパッチが適用済み、または適用準備中となり、さらに約300件が公開の場で議論されているとのことです。
OpenAIは「最先端モデルによる脆弱性発見の速さを踏まえると、ソフトウェアの安全性を確保し、悪用可能な期間を短縮するには、パッチの自動生成が不可欠だと考えています。人間の専門家の指導のもとで改善を重ねれば、AIが生成するパッチも機能的に正しく、既存のコーディングスタイルに沿い、多様な攻撃に耐えるものにできると考えています。これは、今後さらに研究を進めるべき重要な分野です」と述べました。
なお、OpenAIはGPT-6 Cyberを使ってFirefoxの脆弱性も検証しています。開発元のMozillaによって深刻度が「高」と分類された新たな脆弱性81件について再現可能なテストを作成し、既知の問題30件についても従来の報告より深刻であることを示したとのこと。OpenAIは修正パッチの提案とともに調査結果をMozillaに開示し、Mozillaは報告を受け取って間もなく修正の取り込みを開始したとのことです。
Security Vulnerabilities fixed in Firefox 159 — Mozilla
https://www.mozilla.org/en-US/security/advisories/mfsa2026-118/
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.