[ITmedia News] メドレーの産婦人科向けシステムに不正アクセス、患者の個人情報漏えいか 最大787の医療機関が対象
著者
 岡田有花
[ITmedia]
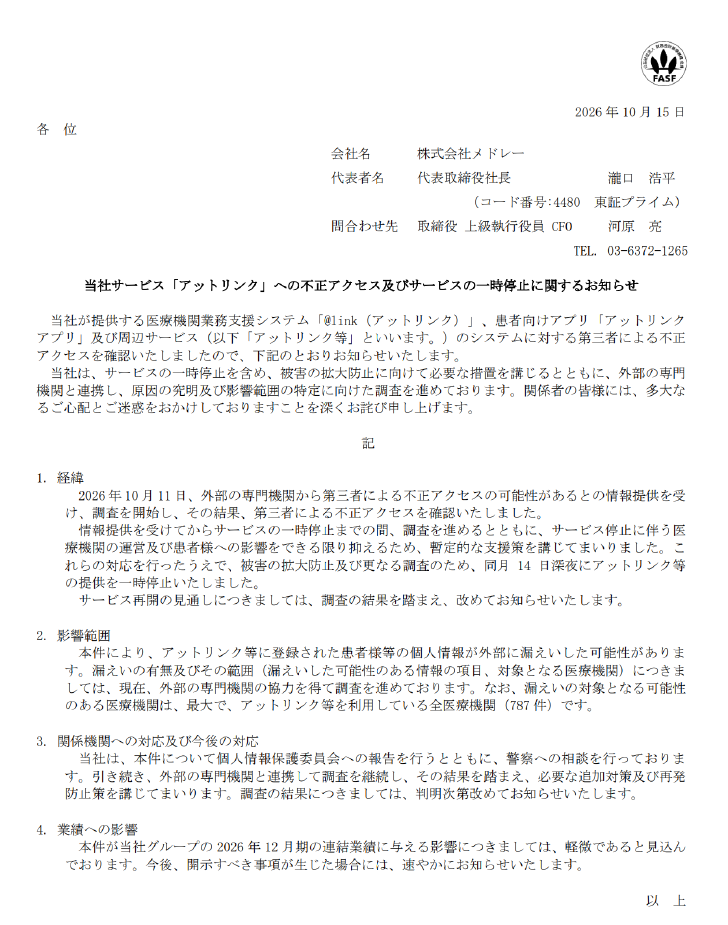
医療ITサービスを提供するメドレー(東証プライム)は10月15日、産婦人科向けの医療機関業務支援システム「@link」(アットリンク)と患者向けアプリ「アットリンクアプリ」などが第三者による不正アクセスを受け、患者らの個人情報が外部に漏えいした可能性があると発表した。
漏えいの有無や範囲は、外部の専門機関の協力を得て調査中。対象サービスを利用している医療機関は全787件あるという。
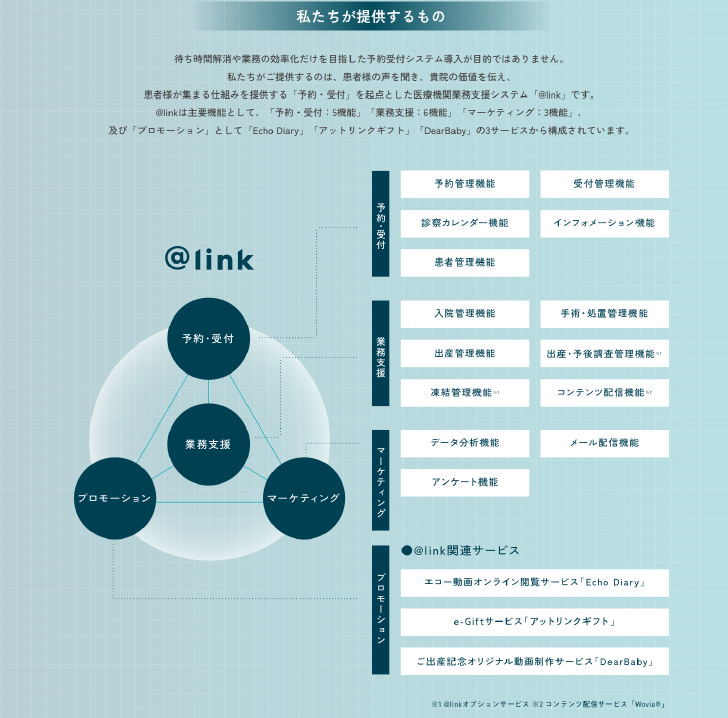
アットリンクは、医療機関が予約・受付や入院・出産の管理などに使うシステムで、患者はWebサイトやアプリから診察を予約できる。アットリンクアプリでは、患者の氏名、性別、生年月日、住所、電話番号、メールアドレス、問診の回答やワクチン接種履歴などを扱っている。
10月11日に外部の専門機関から不正アクセスの可能性があるとの情報提供を受けて調査を始め、第三者による不正アクセスを確認し、調査と対策を進めていたが、14日深夜、被害の拡大防止とさらなる調査のため、サービスを一時停止した。サービス再開の見通しは、調査の結果を踏まえて改めて公表する。
サービス停止の影響で、「にしたんARTクリニック大阪院」(大阪市北区)、「スズキ記念病院」(宮城県岩沼市)、「東條ウィメンズホスピタル」(横浜市港南区)など多くの医療機関で、Webでの予約やデジタル診察券の表示ができなくなるといった影響が出ている。
メドレーは個人情報保護委員会に報告し、警察に相談している。今後も外部の専門機関と連携して調査を続け、その結果を踏まえて必要な追加対策と再発防止策を講じる。
2026年12月期の連結業績に与える影響は「軽微」と見込んでいる。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.