Ataque hacker ao porto de Santos acende alertas sobre proteção de estruturas estratégicas para a economia brasileira
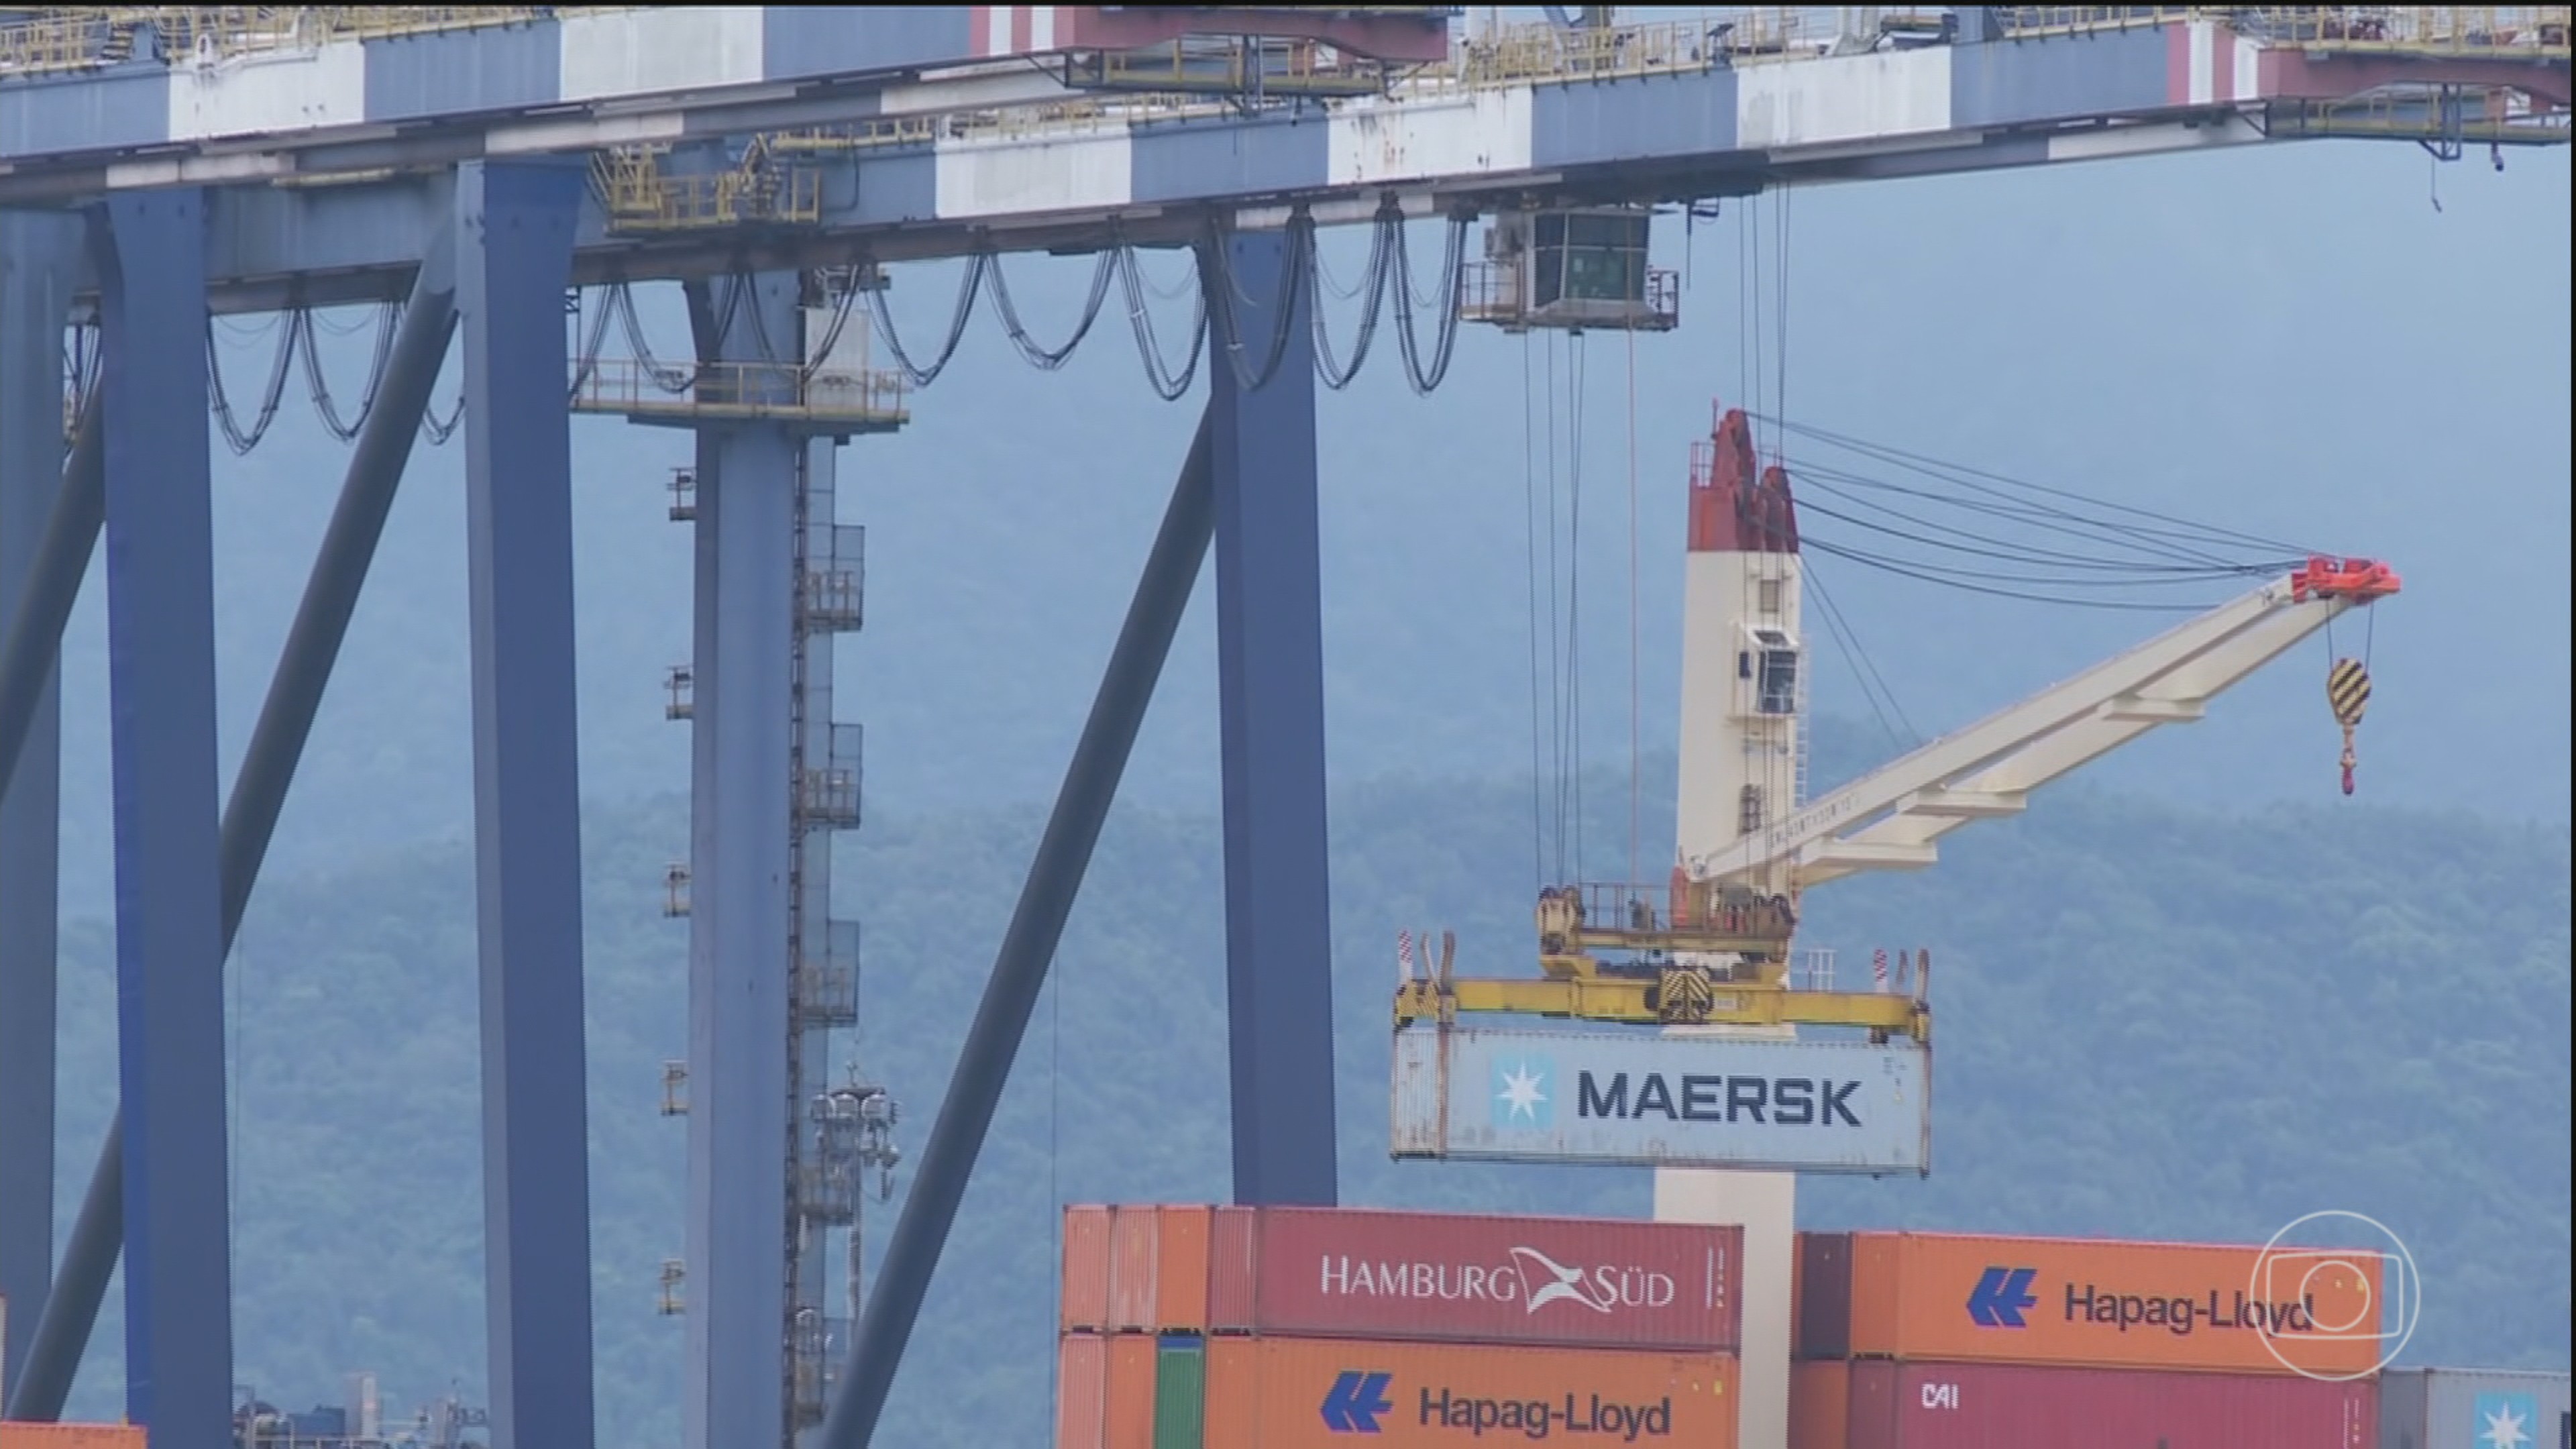
O maior porto do Brasil foi alvo de um ataque cibernético. A informação veio nesta terça-feira (10) a público, quatro dias depois da invasão que derrubou os sistemas usados pela administração do Porto de Santos. O caso acendeu alertas sobre a proteção de estruturas estratégicas pra economia brasileira.
No site do Porto de Santos, o aviso é de que a página e os sistemas online estão indisponíveis. Funcionários relataram que o acesso por biometria não estava funcionando até segunda-feira (9). Só nesta terça-feira (10) foi reativado. Na segunda também teve fila de caminhões no porto.
Em nota, o porto disse que a causa está sendo investigada, mas sabe-se que houve um ataque cibernético aos sistemas, e que ainda não foi possível determinar seu alcance nem se houve acesso a dados. O presidente da autoridade portuária afirmou que o ataque não afetou as operações dos navios.
"A carga chega e sai com segurança. O acesso ao cais está absolutamente seguro. O que aconteceu é que alguns serviços administrativos foram prejudicados inicialmente. O sistema de comunicação interna já foi 100% reestabelecido. Alguns serviços como a intranet, o site, serão reestabelecidos em breve", afirma Anderson Pomini, presidente da Autoridade Portuária de Santos.
O maior porto do Brasil foi alvo de um ataque cibernético — Foto: Jornal Nacional/ Reprodução
O problema começou na sexta-feira (6), quando houve uma queda de energia. A TV Globo apurou que a autoridade portuária percebeu que se tratava de um ataque hacker quando foi restabelecer os sistemas e encontrou dados criptografados. O porto comunicou o problema para as autoridades do governo, e a Polícia Federal investiga o caso.
Os incidentes de segurança cibernética bateram recorde no Brasil: foram 677 registros em 2026 - 70% a mais do que em 2025. Os casos mais frequentes são exploração de vulnerabilidade em sistemas de informação, sequestro de dados, roubo de credenciais e acesso não autorizado a sistema de informação.
O Comando de Defesa Cibernética do Exército, que atua no combate aos ataques em órgãos do governo e setores essenciais, afirma que as tentativas de invasão aumentaram no mundo inteiro porque hoje a grande maioria dos setores está online.
"O grande papel que o Exército tem desempenhado nessa atividade é realmente da preparação, da capacitação, da conscientização da sociedade para evitar esse tipo de ataque e para que seja resiliente quando esses ataques vierem a ocorrer. Não temos observado no momento ataques extremamente coordenados contra o Brasil. Não existe motivo para pânico, não existe motivo para preocupação nesse momento", diz o general Marcos Lehmkuhl de Souza, chefe do Centro de Defesa Cibernética do Exército Brasileiro.
Incidentes de segurança cibernética no Brasil — Foto: Jornal Nacional/ Reprodução
Um dos alvos mais visados por criminosos é o sistema financeiro. Por ano, chegam a ser bilhões de tentativas de entrar nos sistemas dos bancos para ter acesso a dados e dinheiro. Para se proteger, a Federação Brasileira de Bancos criou o Laboratório de Segurança Cibernética, encarregado de capacitar funcionários e aprimorar mecanismos para se defender das ameaças.
Em 2025, o laboratório fez mais de 100 simulações de situações de crise, um treino que ajuda a dar resposta rápida em caso de invasão. Os investimentos da Febraban em segurança digital devem somar R$ 5 bilhões em 2026.
"Este não é um investimento pensando no se isso vai acontecer. Porque se não houver o investimento necessário e o preparo necessário por parte da empresa, é uma questão de quando. Com toda a velocidade do avanço tecnológico, a cibersegurança deixou de ser uma compra, uma aquisição, um serviço pontual. Ela faz parte do dia a dia. A cibersegurança ela é necessária para garantir a continuidade de todo o ecossistema com segurança", afirma Ivo Mósca, diretor de Inovação, Produtos e Segurança/Febraban.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.