Discordユーザーのデータが最大約2800万件盗まれる事件発生、サーバー監視ボット「Double Counter」への攻撃で
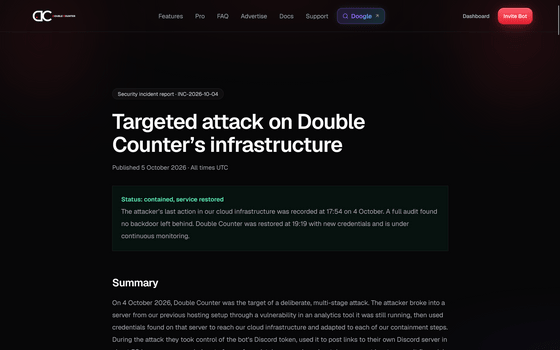
Tellterによると、侵入経路となったのは以前のOVHホスティング環境で使用していた古いサーバーだったとのこと。このサーバーはすでに使用されておらず、稼働中のDouble Counterサービスとも接続されていませんでした。侵入に悪用されたのは、サーバー上で稼働し、インターネットからアクセス可能な状態になっていたセルフホスト型分析ツールのMetabaseでした。このツールの脆弱性により、攻撃者は管理者セッションを偽造し、そのセッションを通じて認証情報にアクセスできたとのことです。攻撃者は、このサーバーに保存されていた管理者権限が付与された認証情報を入手しました。
攻撃者は稼働中のDouble Counterのコンテナからボットのトークンを盗み出し、これを悪用してTellterのサポートサーバーで自身のDiscordアカウントに管理者権限を付与しました。その後、スタッフによってアカウントがBANされると、ボットを使ってBANを解除しました。その後、Double Counterを利用している大規模な約50のDiscordサーバーで自身のDiscordサーバーへのリンクを投稿したほか、Tellterのデータベースのコピーを試みました。
正当な認証情報を使用していたため、攻撃者の活動は当初検知されませんでした。Tellterが不正を検知して対応を行った後も、攻撃者はデータベースの管理者パスワードを変更するなどして対抗しました。
Tellterが完全にアクセスを遮断したところで、およそ12GBのデータがコピーされていたとのこと。影響を受けたデータは、Double Counterによって収集されていた約2800万件のDiscordユーザーIDとユーザー名、約2700万件のIPアドレスおよび大まかな地理的位置情報、約2500万件のユーザーエージェントハッシュ、約100万件のメールアドレスです。
また、Tellterの別製品であるAtisが使っている決済サービス「Stripe」の秘密鍵も一部盗み出され、Tellterのクレジットカードに対して1ドル、10ドル、100ドル、1000ドルと金額が段階的に増加する一連のテスト請求が行われたとのこと。請求額は最終的に7316ドル(約115万円)に達したとのことです。
個人情報が流出したかどうかをチェックできるデータベース「Have I Been Pwned?」は、Double Counterからの開示通知を受け、「27万5千件のメールアドレスとDiscordユーザー名を含むデータ群が流出していることを確認した」と報告しました。
Tellterは、影響を受けたデータベースをインターネットから遮断し、攻撃者が読み取る可能性があった認証情報を全て置き換える対策を行いました。Tellterはサーバーの管理者に対し「(UTC)10月4日12時~16時30分(日本時間の4日21時~5日1時30分)の間に送信された他のサーバーへの招待メッセージをすべて削除してください」と呼びかけ、一般ユーザーに対しては「Double Counterからの予期せぬメッセージで宣伝されているサーバーには参加しないでください」と注意しています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.