ネット広告を表示するだけでスパイウェアに感染するゼロクリック攻撃「AdFection」が確認される、イスラエルの広告企業が仕掛けていた攻撃の手口とは?
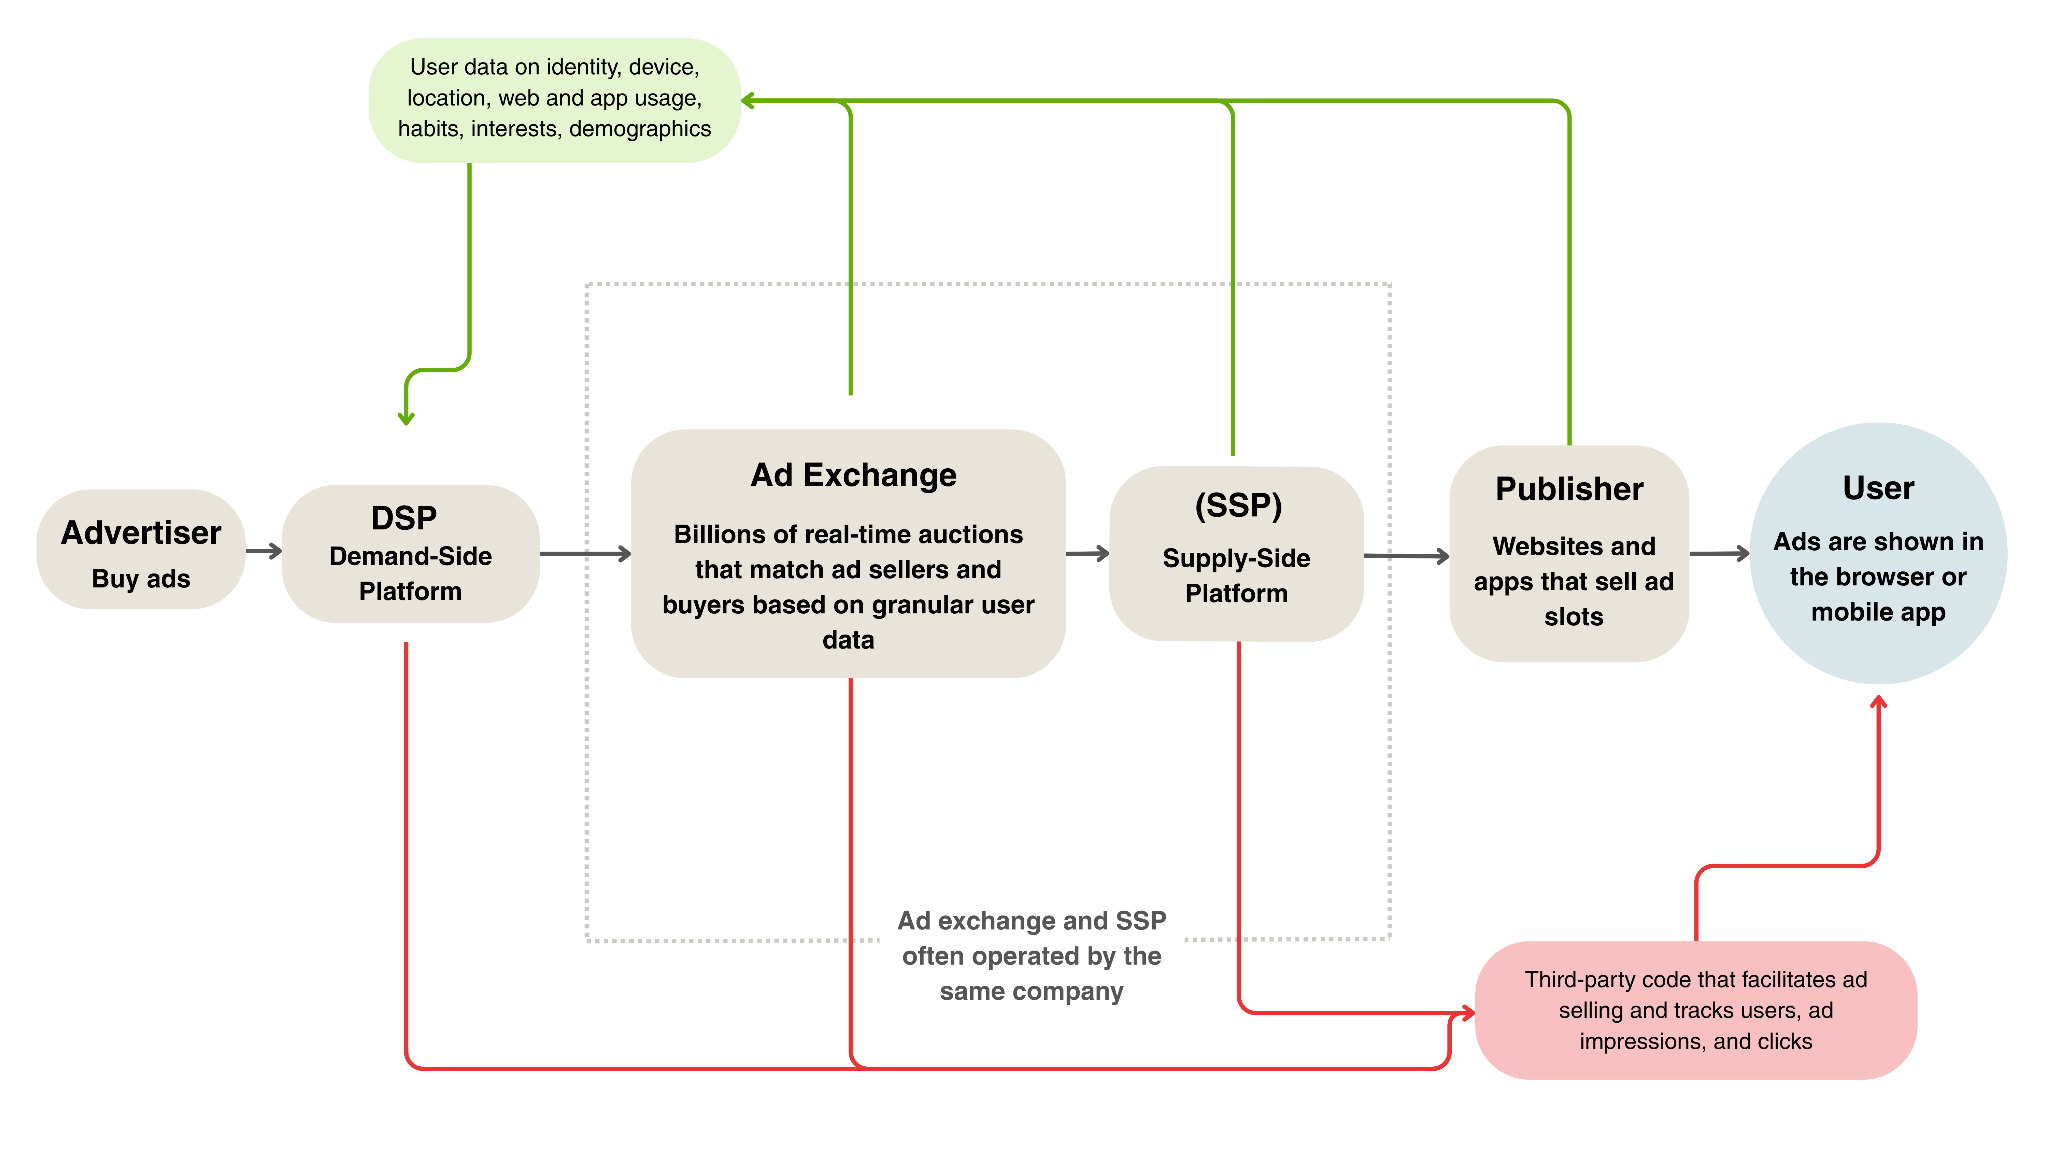
Citizen Labによると、イスラエルの広告企業であるDiscover-Techはこうした広告配信システムを悪用し、特定のユーザーの端末をスパイウェアに感染させる仕組みを提供していました。Citizen Labはこの攻撃手法を「AdFection」と命名しており、「オンライン広告を通じたゼロクリック型のスパイウェア感染が技術的な証拠とともに明らかになったのは初めてだ」と説明しています。
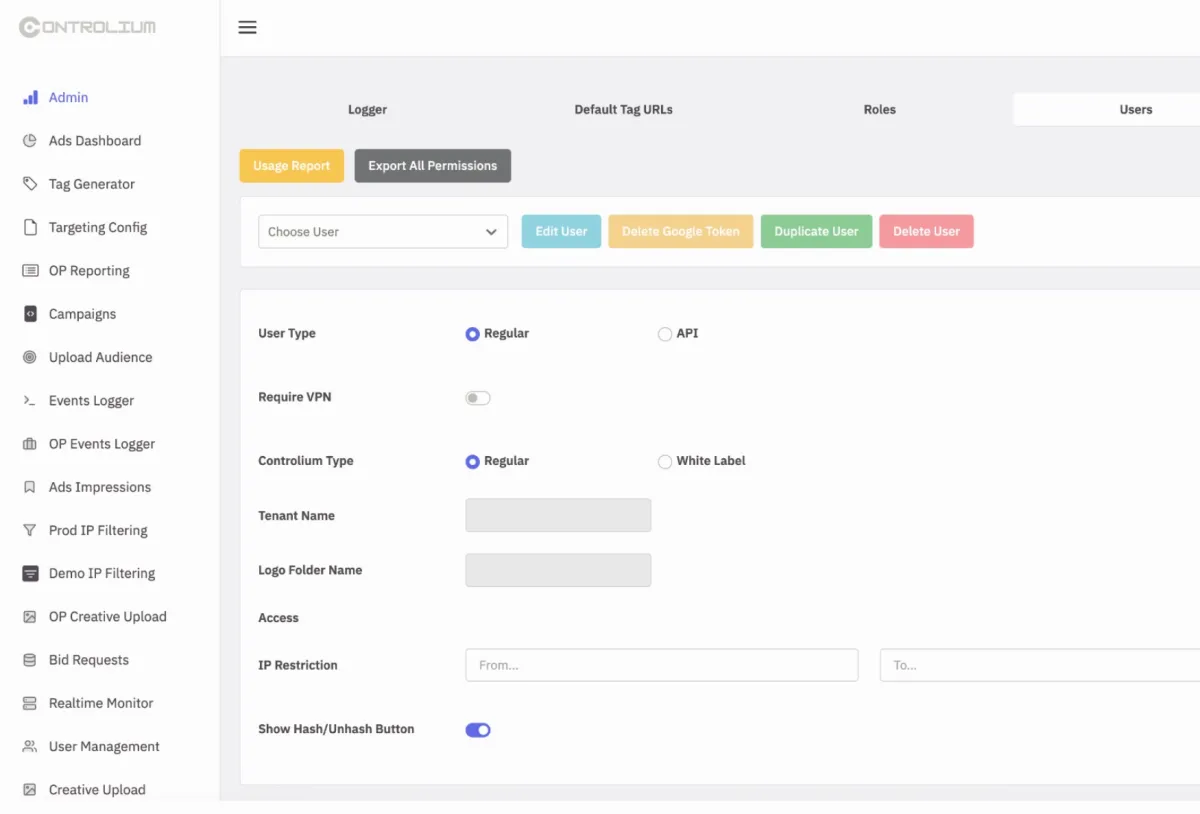
攻撃に使われていたのは、Discover-Techが提供する「Controlium」というプラットフォームです。攻撃者は端末の広告識別子やIPアドレスなどを指定して標的を選び、その端末に広告を配信できます。標的の端末で広告が表示されると広告内のコードがDiscover-Techのサーバーに接続し、必要に応じて追加のプログラムを読み込むことでスパイウェアの感染につなげます。
AdFectionは、ユーザーが広告をクリックしたり不審なファイルをダウンロードしたりする必要がありません。広告がバックグラウンドで読み込まれた場合でも攻撃が成立する可能性があり、ユーザーが異変に気づくのは困難です。一方、標的に指定されていない端末には攻撃用のコードを送らないため、広告を調査するセキュリティシステムによる検出も回避しやすくなっています。
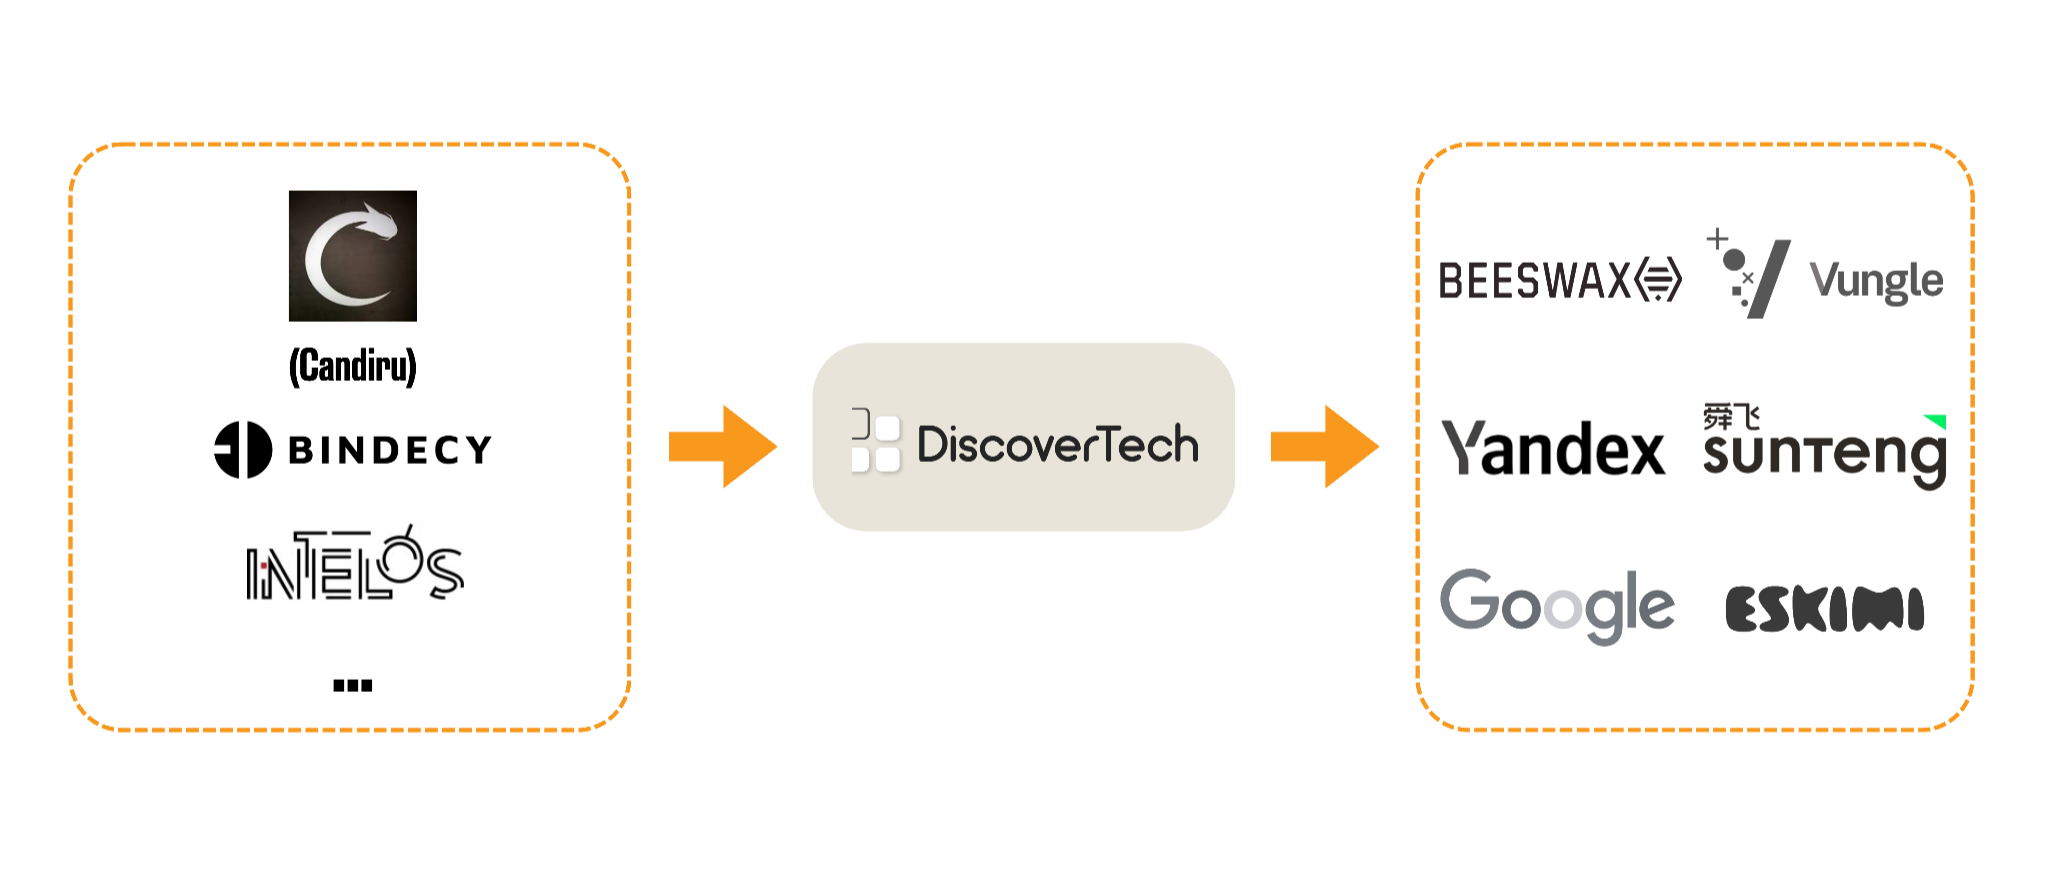
実際にアルジャジーラでは2024年から2025年にかけて少なくとも45台の端末が標的となり、一部の端末でイスラエルのスパイウェア企業・Candiru製スパイウェアへの感染が確認されました。Citizen Labが通信記録を分析したところ、感染した端末は最初にDiscover-Techのサーバーへ接続し、その後Candiruのサーバーを経由して攻撃者の指令を受け取るサーバーと通信していたことが判明しました。なお、攻撃を指示した政府や組織は特定されていません。
攻撃の規模も広範囲に及んでいます。Citizen LabがDiscover-Techの広告入札記録約40億件を分析した結果、4カ月間で同社の広告が数十カ国にまたがる約20万種類のウェブサイトやスマートフォンアプリに表示されていたことがわかりました。また、数百万台の端末が広告を通じてCandiruのサーバーに接続させられており、大規模な追跡や攻撃対象の調査に利用されていた可能性があります。
さらにDiscover-TechはCandiru以外の監視関連企業とも関係があったようで、別の攻撃者「DARK CARTOGRAPHER」が携帯電話事業者のシステムの脆弱(ぜいじゃく)性を悪用した上で、携帯電話の広告識別子と電話番号を結びつけて大規模な個人の特定を行っていたことも明らかになっています。
Discover-TechはGoogleやYandexなどの大手広告配信サービスを利用しており、Googleや業界団体IAB Europeの認定・承認済み広告事業者のリストにも掲載されていました。Citizen Labから調査結果の報告を受けたGoogleは2026年10月初旬にDiscover-Techを広告事業者のリストから削除し、広告取引システムへのアクセスを停止しました。また、ほかの広告配信企業もDiscover-Techのアクセスを停止したりブロックしたりといった措置を順次取っています。
Citizen Labは、今回の調査によってオンライン広告の仕組みがユーザーの追跡だけでなく、端末への直接的なサイバー攻撃にも悪用されている実態が明らかになったと指摘しています。また、広告業界による自主的な監視ではこうした攻撃を十分に防げなかったとして、広告配信事業者による安全対策の強化や規制当局による調査の必要性を訴えました。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.