[ITmedia News] デニーズアプリに不正アクセス 旧アプリ移行処理で認証情報を不正作成される 個人情報漏えいか
著者
 岡田有花
[ITmedia]
デニーズジャパンは11月3日、レストラン「デニーズ」のクーポンやポイントなどを管理するアプリ「デニーズアプリ」が第三者による不正アクセスを受け、一部利用者の個人情報が外部に漏えいした可能性があると発表した。
旧デニーズアプリから新アプリへの移行に関するシステム処理で、第三者が認証情報を不正に作成し、一部の利用者のアカウントにアクセスできる状態になっていたという。対象人数は調査中。
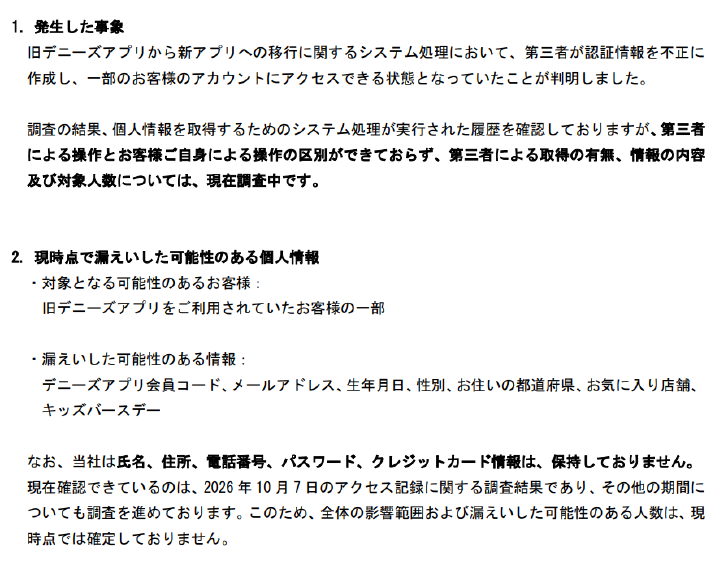
漏えいした可能性があるのは、旧デニーズアプリを利用していた一部の利用者の会員コード、メールアドレス、生年月日、性別、居住する都道府県、お気に入り店舗、キッズバースデー(子どもの誕生日)。
同社は氏名、住所、電話番号、パスワード、クレジットカード情報は保持していない。
現在確認できているのは10月7日のアクセス記録に関する調査結果で、その他の期間については調査中のため、全体の影響範囲や漏えい可能性のある人数は確定していない。
不正操作か顧客の操作か区別できず、対象人数は調査中
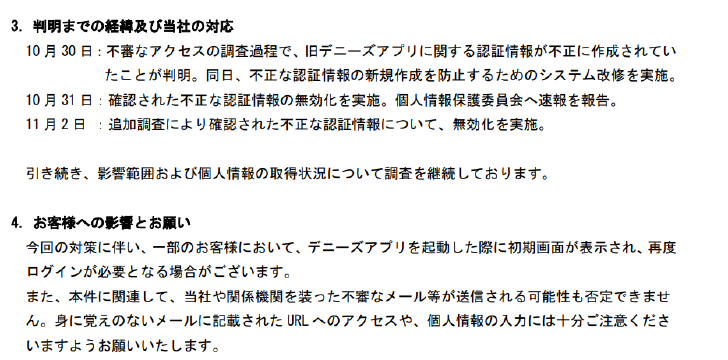
10月30日、不審なアクセスを調べる過程で、旧デニーズアプリに関する認証情報が不正に作成されていたことを確認。同日、不正な認証情報の新規作成を防ぐシステム改修を行い、翌31日に不正な認証情報を無効化した。11月2日、追加の調査で確認した不正な認証情報も無効化したという。
個人情報を取得するためのシステム処理が実行された履歴は確認したが、第三者による操作と顧客自身による操作の区別ができていないため、第三者による取得の有無、情報の内容・対象人数は調査中。
対策に伴い、一部利用者ではアプリの起動時に初期画面が表示され、再ログインが必要になる場合がある。
同社は専門部署やシステム開発会社と連携し、原因や影響範囲を調査する。個人情報が漏えいした可能性のある利用者は特定次第、個別に連絡する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.