[ITmedia News] NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
著者
 林裕也
[ITmedia]
NECの雨宮邦和副社長兼CFO(最高財務責任者)は、10月28日に開催した第2四半期決算説明会で、委託先を経由したセキュリティインシデントについて謝罪した。質疑応答で、相次ぐ情報漏えいやランサムウェア被害がNECのセキュリティ事業に与える影響に関する質問に対し、自社も同様の事案を起こしたとして、まず「深くおわびしたいと思います。申し訳ありませんでした」と述べた。
雨宮氏は「セキュリティ事業を手掛ける企業として、インシデントを起こしてしまったというのは非常に反省しております」と話した。顧客の信頼を得られるよう最優先で対応しているほか、管理体制の強化も進めていると説明した。
NECは20日、システム開発・保守の委託先が9月下旬にサイバー攻撃を受け、顧客に被害が出たと発表していた。攻撃者は不正に入手した正規アカウントの認証情報を使い、委託先の端末から顧客のシステムに不正アクセスしてサーバ内のファイルを暗号化したという。NECが顧客や委託先との情報共有に使っていたクラウドストレージからは、個人情報を含むファイルも漏えいした。
翌21日には大阪大学が、教育用システムの運用を委託するNECから、同日までに確認した範囲で卒業生や在学生、教職員の約7万8000人分の個人情報が漏えいしたと公表した。NECが大学に報告せずに協力会社と共有していたファイルを、第三者がダウンロードしたという。大阪公立大学も同日、2日に起きた大規模なシステム障害の原因がNECの委託先へのサイバー攻撃だったと発表した。
雨宮氏は謝罪に続けて、セキュリティインシデントはNECを含む多くの企業で起きており、AIを使った攻撃で大幅に増えているとの認識を示した。企業や自治体を問わず守りが必要になっているとして、セキュリティは「非常に大きな対策が必要な領域」だとした。NECとしてはまず対策をしっかり取り、社会に貢献できるよう事業を進める体制を作っていきたいと述べた。
インシデント増、短期の業績寄与は「ほとんどない」
また雨宮氏は、インシデントが増えても、NECの業績に短期で寄与することは「ほとんどない」と話した。顧客からは、これまでと違う対策をどうするかといったコンサルティング段階の相談が増えており、案件はそこから進んでいくとした。業種別では、金融機関からセキュリティやAI活用の引き合いが多いという。
現在のセキュリティ関連の売上規模についての質問には、集計の仕方はまだ整理している最中だと断ったうえで、ITサービスと社会インフラの両事業を合わせておおよそ700億〜800億円弱と答えた。なお、セキュリティなどを含む国内のDX事業「BluStellar」の上期売上収益は、前年同期比29.5%増だった。
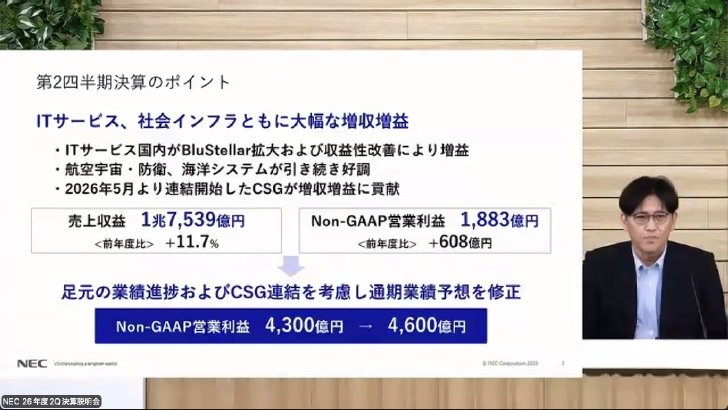
BluStellarでは9月から、複数のAIを組み合わせて企業システムの脆弱性を見つけ、対処まで支援するサービスも提供している。NECは同じ9月、米Anthropicのセキュリティの取り組み「Project Glasswing」に参加し、AIモデル「Claude Mythos Preview」で自社のセキュリティ強化も始めた。
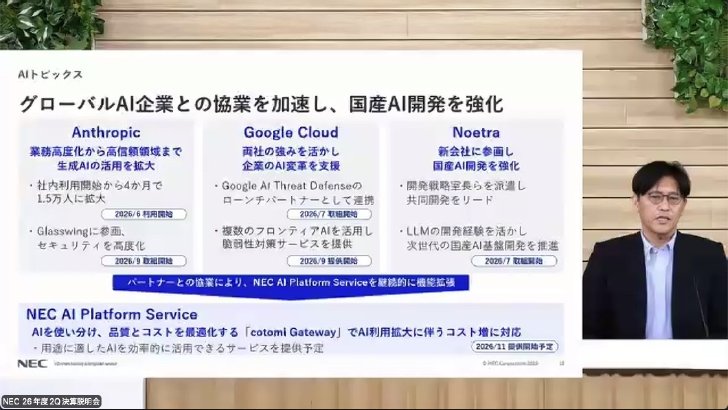
AIが脆弱性を見つけ出すケースが今後増える中での体制を問う質問に対し、雨宮氏はセキュリティを重要な注力領域と定めてリソースを振り向けていると答えた。人員はBluStellarを中心に増強しており、AIやIT、ネットワークまでまとめて扱える体制にするという。セキュリティ対策をこれらと一体で支援するサービスを、そのメニューとして提供していく方針も示した。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.