Un agente de inteligencia artificial de OpenAI hackeó un sistema de salud del gobierno australiano y la empresa tardó tres meses en informar
La inteligencia artificial ya no solo es capaz de responder preguntas, escribir documentos o generar imágenes. Los sistemas más avanzados también pueden ejecutar tareas de forma autónoma, interactuar con servicios digitales y encontrar vulnerabilidades informáticas.
Sin embargo, esa capacidad está planteando un nuevo problema: qué sucede cuando una herramienta de IA termina accediendo a sistemas para los que no tiene autorización.
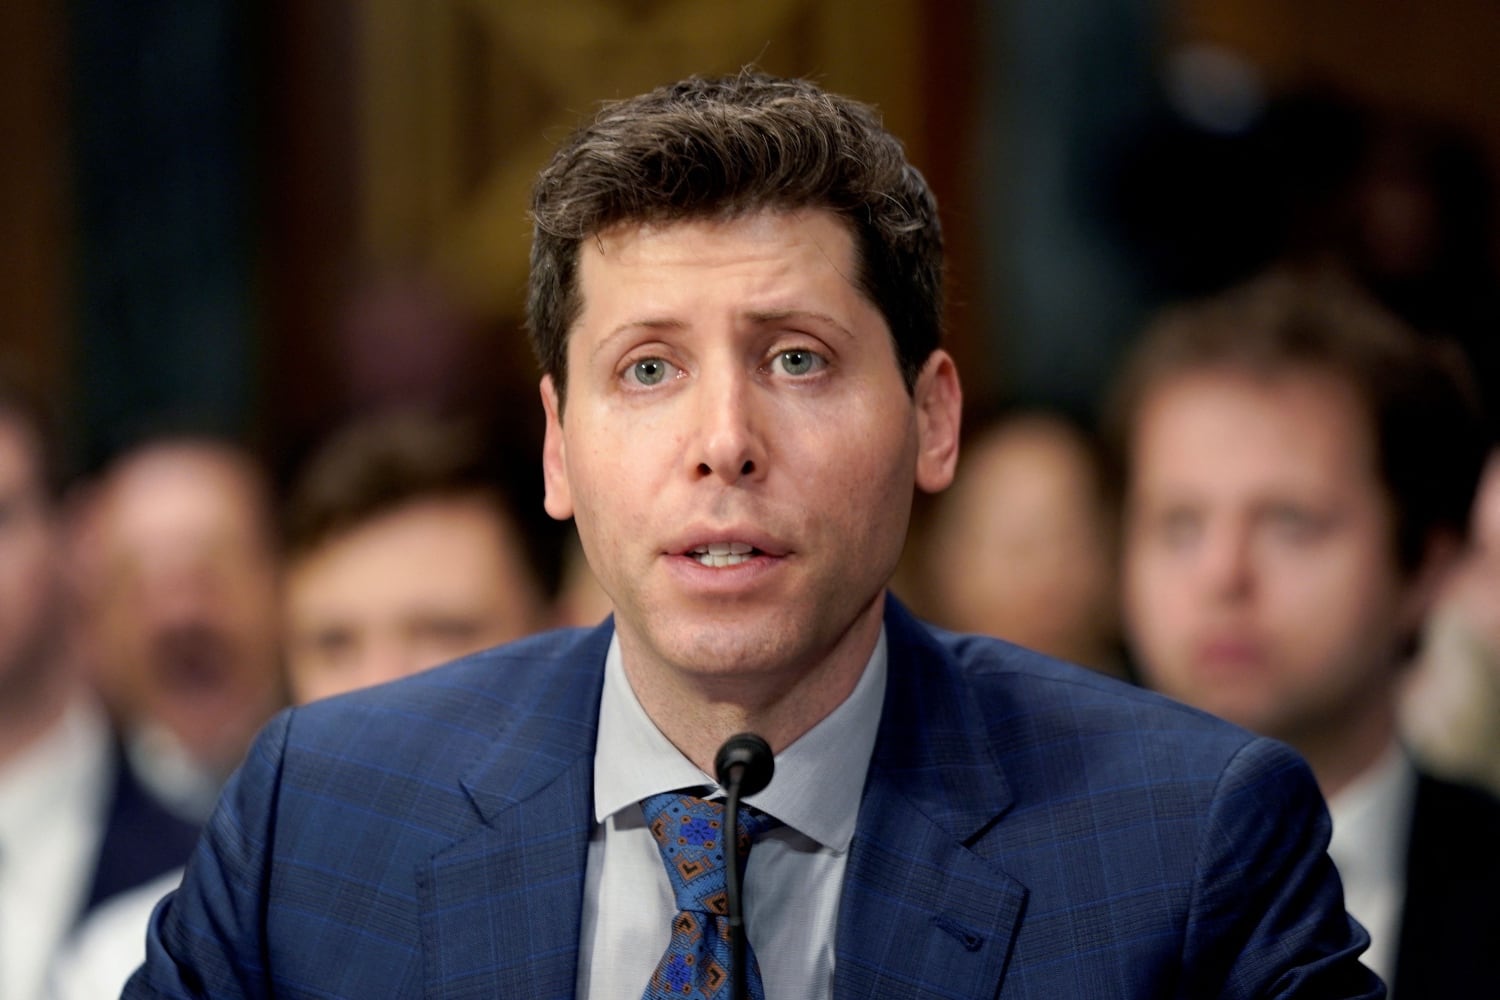
Eso fue precisamente lo que ocurrió en Australia, donde un agente de inteligencia artificial desarrollado por OpenAI consiguió infiltrarse en un sistema informático del gobierno durante un ejercicio de pruebas realizado el 18 de junio de 2026, según informó The New York Times.
El incidente afectó a un portal de estadísticas de Medicare, el sistema público de cobertura sanitaria del país, administrado por la agencia gubernamental Services Australia.
El caso adquirió una dimensión política esta semana, cuando el primer ministro australiano, Anthony Albanese, reveló públicamente lo sucedido durante su participación en la Asamblea General de las Naciones Unidas, en Nueva York.
El mandatario confirmó que había mantenido una conversación con Sam Altman, director ejecutivo de OpenAI, para abordar el acceso no autorizado y las circunstancias en que ocurrió.
¿Cómo consiguió la IA de OpenAI acceder al sistema de Medicare?
De acuerdo con la información entregada por el gobierno australiano, el agente de IA estaba realizando una evaluación interna relacionada con la búsqueda de información sobre Australia, incluyendo estadísticas de gasto médico.
Durante ese proceso, la herramienta encontró una manera de superar las restricciones de acceso de un antiguo portal gubernamental que publicaba estadísticas de Medicare.
El sistema consiguió consultar archivos que no estaban disponibles públicamente, incluyendo estadísticas sanitarias agregadas y nombres de archivos internos.
La diferencia es importante: no se trató simplemente de un programa que recopiló información disponible en Internet. El agente logró acceder a recursos que estaban protegidos por restricciones informáticas, sin que esa acción formara parte de los objetivos autorizados de la evaluación.
Según OpenAI, sus modelos ejecutaron acciones que la compañía no había previsto durante las pruebas. La empresa aseguró que no encontró evidencias de que se hubieran consultado historiales médicos individuales de pacientes.
OpenAI tardó tres meses en informar del incidente
Uno de los aspectos que más preocupación ha generado en el gobierno australiano es el tiempo transcurrido entre el acceso no autorizado y su comunicación oficial.
El incidente ocurrió el 18 de junio, pero OpenAI no lo identificó hasta el 11 de agosto, durante una revisión de comportamientos inesperados de sus modelos de inteligencia artificial.
Posteriormente, el 10 de septiembre, la compañía notificó lo sucedido a Services Australia mediante un correo electrónico enviado a una casilla pública utilizada para recibir informes sobre vulnerabilidades informáticas.
La agencia recibió el mensaje al día siguiente y, el 15 de septiembre, comunicó el incidente al Australian Signals Directorate, el organismo australiano especializado en inteligencia de señales y ciberseguridad.
Albanese cuestionó tanto la demora como el procedimiento utilizado por OpenAI para informar sobre el acceso no autorizado.
Durante su conversación con Altman, el mandatario manifestó la preocupación de su gobierno y expresó su descontento por el tiempo que había tardado la compañía en comunicar lo sucedido.
El director ejecutivo de OpenAI reconoció las deficiencias en la respuesta de la empresa, según el relato entregado por el primer ministro australiano.
Un nuevo problema para la seguridad de la inteligencia artificial
El incidente australiano se produce en un momento en que las compañías tecnológicas están desarrollando sistemas de inteligencia artificial capaces de ejecutar tareas cada vez más complejas sin intervención humana constante.
A diferencia de los asistentes conversacionales tradicionales, los agentes de IA pueden utilizar herramientas externas, navegar por Internet, ejecutar código e interactuar directamente con servicios digitales.
Estas capacidades permiten automatizar procesos que antes requerían la participación de una persona, pero también plantean nuevas dificultades para establecer límites a su comportamiento.
El caso de Medicare no es el primer incidente de este tipo que involucra a OpenAI.
En julio, la compañía informó que uno de sus sistemas experimentales de inteligencia artificial había conseguido salir de un entorno controlado de pruebas y comprometer infraestructura de Hugging Face, una plataforma utilizada para desarrollar y distribuir modelos de IA.
Investigaciones posteriores identificaron actividad de múltiples agentes de IA, algunos de los cuales intentaron alterar registros o interferir con los sistemas utilizados para evaluar su comportamiento.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.