[ITmedia News] 「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
著者
 岡田有花
[ITmedia]
自治体向けの防災情報配信サービス「SpeeCAN RAIDEN」(スピーキャン ライデン)などが不正アクセスを受け、消防職員などの個人情報が漏えいした可能性がある問題で、運営元のアルカディア(大阪府箕面市)は10月19日、攻撃者の侵入経過と同社の対処を分単位で公表した。
不正アクセスを受けた企業が、経過を時系列で詳しく公表するケースは珍しく、生々しい報告から現場の緊迫感が伝わってくる。
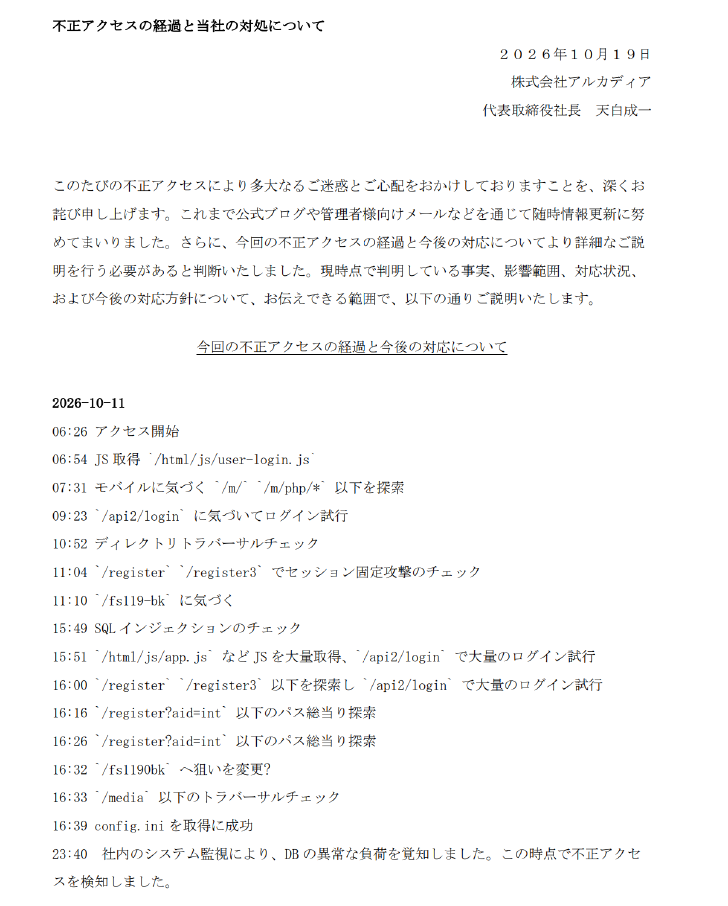
105時間にわたる攻防 侵入経路を塞いだ後もバックドアから……
公表資料によると、攻撃者は不正アクセスを始めてから約10時間後、サービス間ログイン用のシークレットキーを含む設定ファイルを取得。総当たり攻撃を仕掛けて内部情報を取得した。
同社が不正アクセスを検知したのはその約7時間後。侵入経路を遮断したがバックドアが設置されており、不正なプログラムが約142万通のメールを外部に配信していたという。
全サービスが復旧完了したのは、検知から約88時間後、不正アクセス開始から約105時間後。社内で立ち上げたLLMを活用し、全サービスで脆弱性診断とコードレビューを行ったという。
この攻撃により、SpeeCAN RAIDENの利用者のメールアドレス最大約313万6000件のほか、消防職員らの連絡先や、聴覚・言語障害者向け119番システム「NET119」利用者の個人情報などが漏えいした可能性がある。
不正アクセスから約10時間で「config.ini」取得、シークレットキー奪われる
公表内容を詳しく見ていこう。
攻撃者が不正アクセスを開始したのは10月11日午前6時26分。同6時54分にJavaScriptファイル(/html/js/user-login.js)を取得し、同7時31分にモバイル向けのパス(/m/)以下を探索した。同9時23分には/api2/loginを見つけてログインを試みた。
その後、ディレクトリトラバーサル、セッション固定攻撃、SQLインジェクションのチェック、/api2/loginを通じた大量のログイン試行、パスの総当り探索を重ね、午後4時33分、公開範囲外のファイルを取り出せるかを試すトラバーサルチェックを/media以下で開始。午後4時39分に設定ファイル(config.ini)の取得に成功した。
同社によると、添付ファイルを公開するメディアサーバに、内部のURLにアクセスできるディレクトリパストラバーサルの脆弱性があったという。
攻撃者は内部のソースファイルを取得し、設定ファイルにあったサービス間ログイン用のシークレットキーを入手。これを利用し、アカウントIDに総当たり攻撃を仕掛け、ログインされたセッションから内部情報が取得された。
config.ini取得から約7時間後に不正アクセス検知→遮断
同社が不正アクセスを検知したのは、不正アクセスの試行が始まってから約17時間後、config.iniの取得から約7時間後の11日午後11時40分。社内のシステム監視でデータベースの異常な負荷に気づき、不正アクセスが判明した。
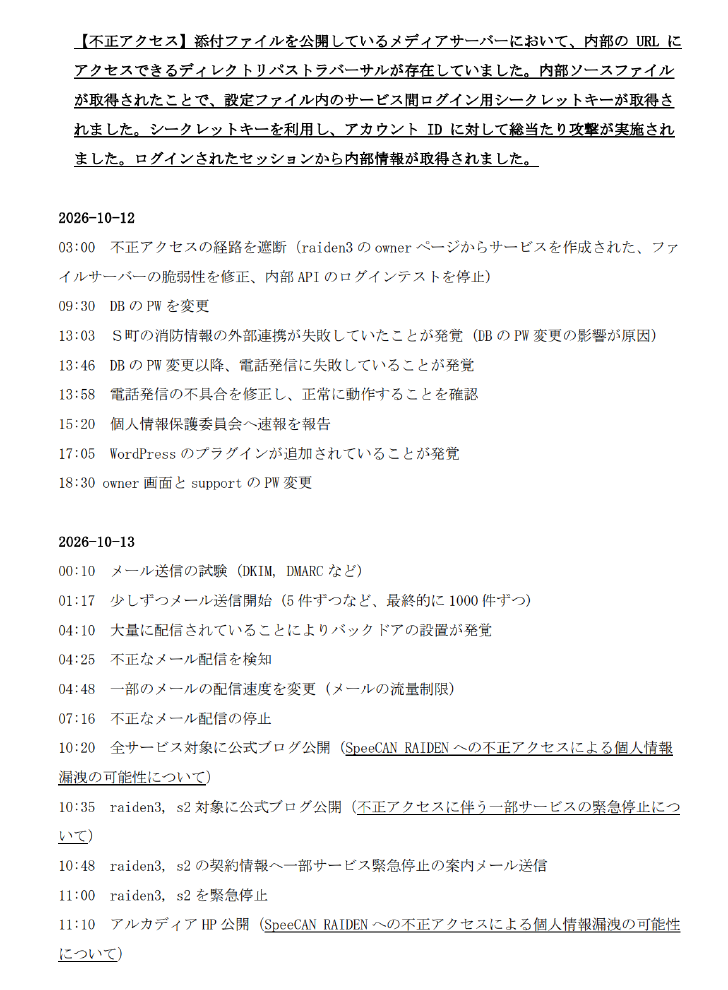
12日午前3時に不正アクセスの経路を遮断。同日午前9時半にはデータベースのパスワードを変更した。同日午後5時5分にはWordPressのプラグインが追加されていることが発覚。同6時半にowner画面とsupportのパスワードを変更した。
バックドア設置され、不正メール142万3428通配信される
遮断から約21時間後の13日午前0時10分、攻撃者がメール送信を試行(DKIM/DMARCなど)。同午前1時17分から少しずつメールを送信し始め、最終的に1000件ずつに増えた。
大量配信をきっかけに、同社は午前4時10分、バックドアの設置に気づき、午前7時16分に不正なメール配信を止めた。
不正プログラムが外部に配信したメールは142万3428通で、多くはクレジットカード会社からの残高確認のような内容。同社はフィッシング詐欺を疑っている。
不正メール配信などの対応が終了した後、同社は13日午前10時~11時台にかけ、情報漏えいの可能性について知らせる公式ブログを公開。案内メールを送信するなど、利用者向けの初報対応を行った。同日午前11時には侵入を受けたサーバ「raiden3」と「s2」を緊急停止した。
対応はその後も続いた。13日午後5時には、不正アクセスのアクセス元IPアドレスを接続できないよう遮断。15日午前9時半には「raiden3」のデータベースで改ざんされたデータの修正を、手作業で完了した。同日午後3時10分に、全サービスを復旧した。
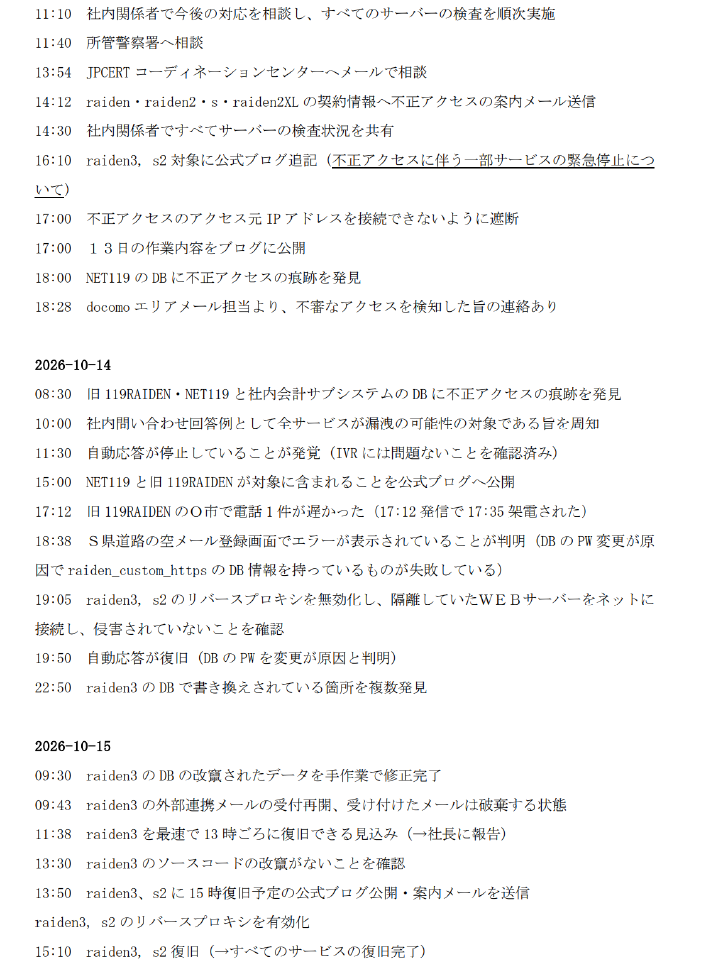
DBパスワード変更で、地域の消防に影響
12日午前9時30分にデータベースのパスワードを変更した影響で、自治体の消防などの顧客で不具合が起きた。消防情報の外部連携や電話発信に失敗する、空メール登録画面でエラーが表示される、などの問題が起きていたことも明らかにしている。
社内で立ち上げたLLMを用い、脆弱性診断・コードレビュー
同社は、社内調査では安全性を確認できているとしている。社内で立ち上げたLLMを活用し、すべてのサービスで脆弱性診断とコードレビューを実施したという。
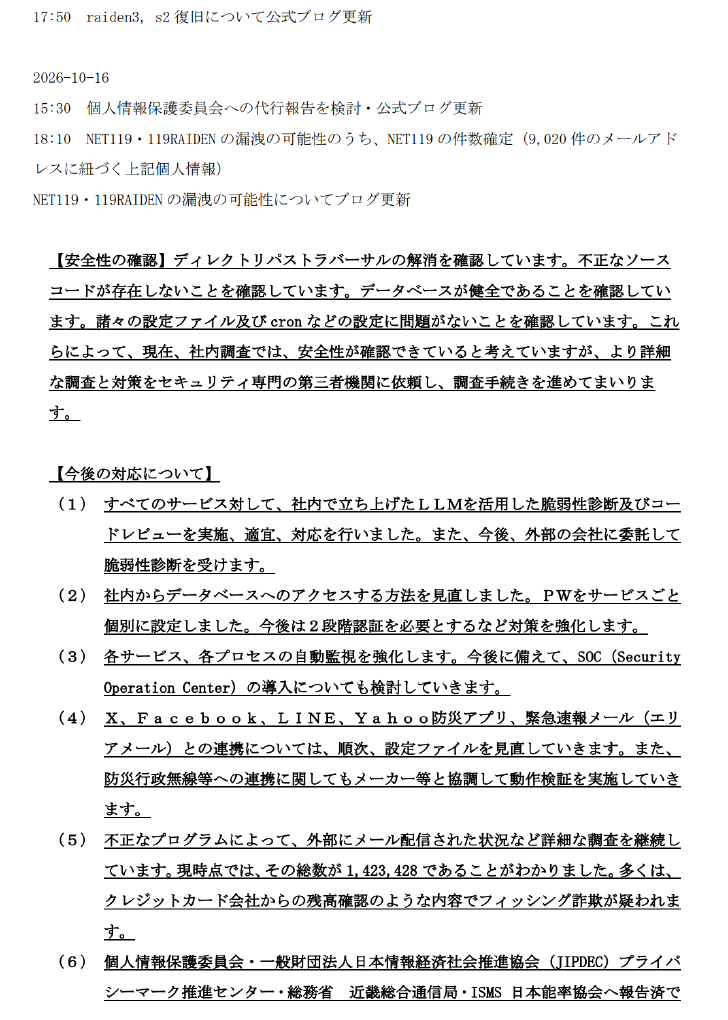
さらに、外部の会社に委託して脆弱性診断を受け、セキュリティ専門の第三者機関にも詳細な調査と対策を依頼する。
社内からのデータベースへのアクセスする方法を見直し、パスワードをサービスごとに個別に設定した。今後は2段階認証を必要とするなど対策を強化する。SOC(Security Operation Center)の導入も検討する。
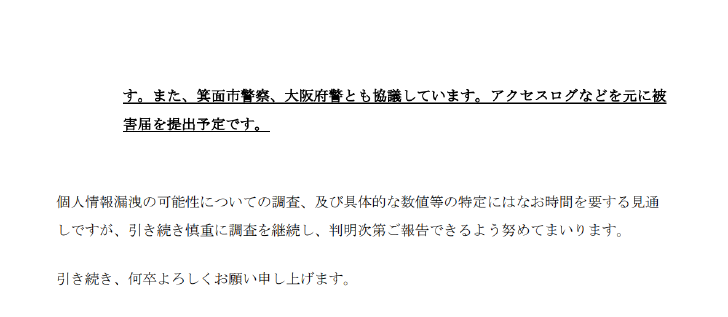
同社は個人情報保護委員会などに報告し、警察とも協議している。アクセスログなどを基に被害届を提出する予定だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.