[ITmedia News] キャッシュレスサービス「IDARE」、約13万人の個人情報漏えい 残高や取引履歴なども
著者
 林裕也
[ITmedia]
プリペイド式のキャッシュレスサービス「IDARE」を運営するFivotは10月13日、第三者からの不正アクセスにより、ユーザーの個人情報が外部に漏えいしたと発表した。対象は9月27日までにIDAREに登録した退会済みを含む12万9659人で、電話番号やメールアドレス、残高情報、取引履歴などが含まれる。
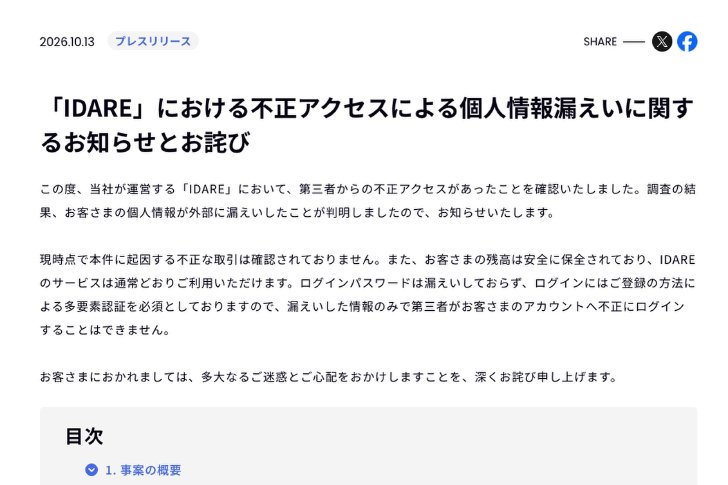
カスタマーサポートなどの業務に使っていた外部ソフトウェアの脆弱性を悪用され、8月10日から9月27日にかけて複数回にわたり、データベースの情報を取得されたという。同社は不正アクセスの経路を遮断し、当該ソフトウェアの利用をやめ、関連する認証情報の更新を済ませた。13日までに新たな不正アクセスは確認していない。
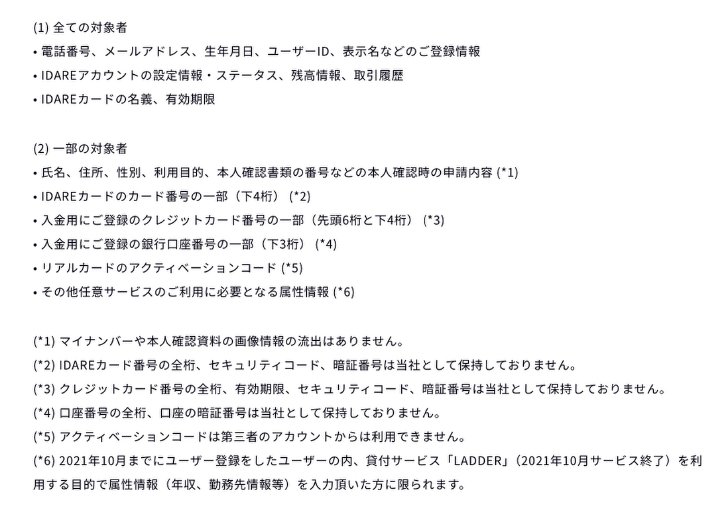
対象者全員で漏えいしたのは、電話番号、メールアドレス、生年月日、ユーザーID、表示名などの登録情報と、アカウントの設定情報、残高情報、取引履歴、IDAREカードの名義・有効期限。一部のユーザーでは、氏名や住所、本人確認書類の番号などの申請内容、IDAREカード番号の下4桁、入金用に登録したクレジットカード番号の先頭6桁と下4桁、銀行口座番号の下3桁なども漏れた。
一方、ログインパスワードや本人確認書類の画像、各カード番号の全桁、セキュリティコード、暗証番号は、不正アクセスを受けたシステムから参照できない仕組みで管理しているか、そもそも保持していないため、漏えいしていないとしている。
13日時点で、漏えいした情報を悪用した不正な取引は確認していない。ログインには多要素認証が必須のため、漏えいした情報だけで不正ログインはできないといい、サービスは通常通り利用できる。対象者には漏えいした情報の範囲をメールで個別に案内する。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.