[ITmedia News] ミスターマックス、最大173万人分の会員情報流出 不正アクセスで
著者
 岡田有花
[ITmedia]
関東・中国・九州エリアに62店舗を展開する総合ディスカウントストア「MrMax」を手掛けるミスターマックス・ホールディングス(福岡市)は10月6日、「MrMaxアプリ」とオンラインストアのサーバが第三者から不正アクセスを受け、会員の個人情報の一部が流出したと発表した。最大173万5154人分が対象になる可能性があるという。
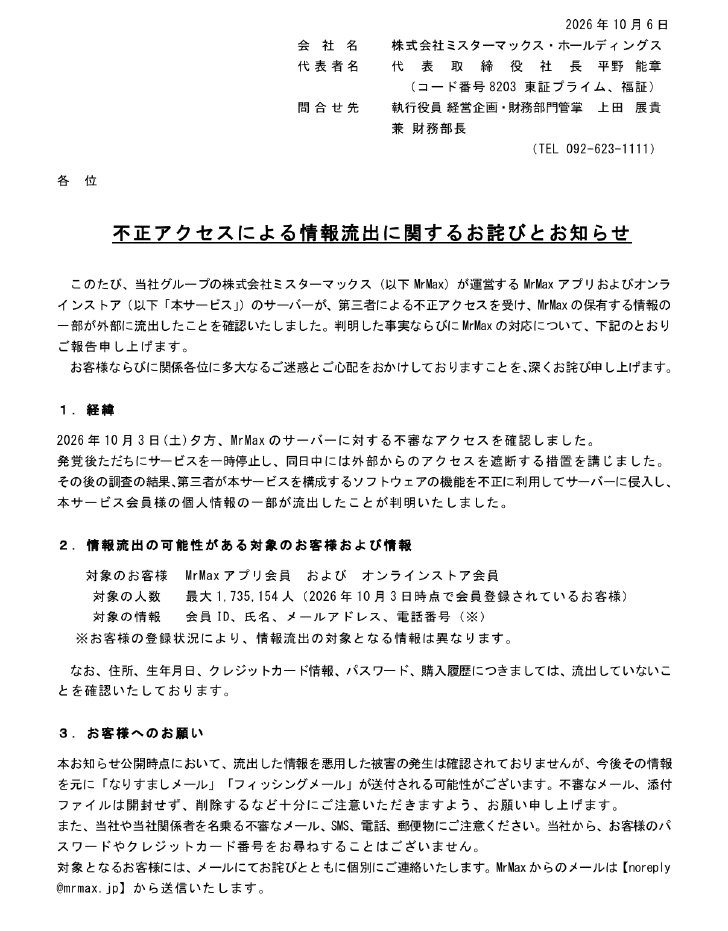
流出した可能性があるのは、10月3日時点で登録しているMrMaxアプリ会員とオンラインストア会員の情報で、漏えい内容は、会員ID、氏名、メールアドレス、電話番号(会員の登録状況によって異なる)。
住所、生年月日、クレジットカード情報、パスワード、購入履歴は流出していないことを確認した。
10月3日夕、サーバへの不審なアクセスを確認。サービスを一時停止し、同日中に外部からのアクセスを遮断した。その後の調査で、第三者がサービスを構成するソフトウェアの機能を不正に利用してサーバに侵入し、会員の個人情報の一部を流出させたことが分かった。
対象の会員には、メールで個別に連絡する。発表時点で、流出した情報を悪用した被害は確認していない。ただ今後、その情報を元になりすましメールやフィッシングメールが送られる可能性があるとして、不審なメールや添付ファイルを開かないよう呼び掛けている。
ミスターマックス・ホールディングスは東証プライムと福証に上場しており、業績への影響は「精査中」。重大な影響が認められる場合は速やかに開示するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.