eMudhraで侵害された8つの認証局すべての秘密鍵はなんとたった「1バイト」で秘密鍵の1つは「4」、Mozilla・Microsoft・Apple・Chromeのルートプログラムや多くの下流トラストストアによって信頼されているルート証明書に連鎖
2026年10月20日、eMudhraの中間認証局(CA)証明書8件の秘密鍵が侵害されたことが明らかになりました。侵害された証明書はMozilla・Microsoft・Apple・Chromeなどの主要なルートプログラムおよび多くの下流トラストストアによって信頼されているルートに連鎖していたため、攻撃者は侵害された中間CAの秘密鍵を悪用して様々なウェブサイトやサービスになりすますことが可能になっていました。
eMudhra Intermediate CA Compromise
https://emudhra.we-have-a-problem.com/
侵害の発生は、最初の報告者であるウェイン氏が8つの中間CAの秘密鍵それぞれを用いて特定のメッセージに署名し、2026年10月17日にルートプログラムチームへ報告したことで発覚しました。
We have a problem here - Wayne
署名されたメッセージ・各中間CAの証明書・公開鍵・署名はeMudhraのサイトで公開されており、OpenSSLによる検証も可能です。
openssl x509 -in EM-DV-TLS-CA-G3B.crt.pem -noout -pubkey | diff - EM-DV-TLS-CA-G3B.pub.pem
openssl dgst -sha384 -verify EM-DV-TLS-CA-G3B.pub.pem -signature EM-DV-TLS-CA-G3B.sig message.txt
今回の侵害を受け、ルートプログラムおよび下流トラストストアはユーザー保護のため迅速な措置を講じました。FirefoxとChromeでは10月17日から、Appleデバイスでは10月19日から、Microsoftプラットフォームでは10月20日から、これらの証明書はブロックされています。eMudhraも侵害された中間証明書を失効させています。しかしながら、多くのクライアントは失効情報を即座に認識しないため、侵害された中間証明書を信頼しなくなるにはソフトウェアのアップデートが必要です。
クライアントが侵害された中間証明書を失効させているかは以下でチェックすることができます。
Does your client still trust the compromised intermediates?
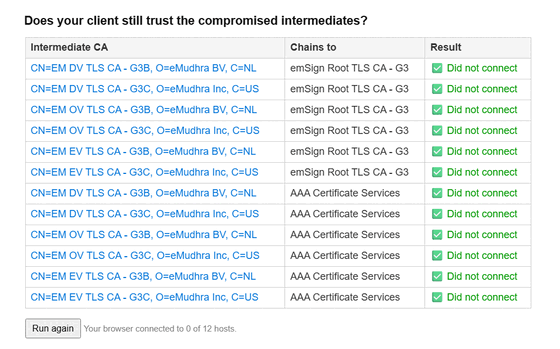
また、curlやその他のコマンドラインクライアントを確認するには以下を実行します。
curl https://dv-g3b-emudhra.we-have-a-problem.com/
curl https://dv-g3b-aaa-emudhra.we-have-a-problem.com/
中間証明書が失効されていれば認証エラーが発生します。
curl: (60) SSL certificate problem: unable to get local issuer certificate
More details here: https://curl.se/docs/sslcerts.html

curl failed to verify the legitimacy of the server and therefore could not
establish a secure connection to it. To learn more about this situation and
how to fix it, please visit the web page mentioned above.
侵害された中間CAの秘密鍵を持つ攻撃者は、侵害された中間証明書が失効されるまであらゆるウェブサイトやサービスになりすますことが可能でした。このリスクについてはMozilla・Microsoft・Apple・Chromeがユーザーに対して、OneCRL・CRLite・CRLsetsといった失効情報配布ツールを通じて既に対策措置を実施しています。
侵害が発生した原因は、CAによって不適切に生成された中間証明書の秘密鍵によって証明書から秘密鍵が復元可能となっていたことです。なお Hacker Newsに流れた情報によると、侵害された8つの秘密鍵はすべて1バイトであり、そのうちの一つは「4」だったとのことです。
4 EM OV TLS CA - G3C OV TLS
56 EM EV TLS CA - G3C EV TLS
66 EM OV CS CA - G3B Code signing
115 EM EV TLS CA - G3B EV TLS
155 EM OV TLS CA - G3B OV TLS
156 EM DV TLS CA - G3B DV TLS
230 EM DV TLS CA - G3C DV TLS
237 EM OV CS CA - G3C Code signing
この問題は2025年4月の証明書作成時点から存在していましたが、該当する期間の中間証明書に関する証明書透明性(CT)ログの記録がないため、CTを強制するFirefox・Chrome・Edge・Safariなどのクライアントは攻撃から保護されていた可能性が高いです。しかし、ブラウザエコシステムの外部にある多くのクライアントはCTを強制しないため、攻撃者が欠陥のある鍵生成を悪用したかは不明です。
既に複数のソフトウェアパッケージがパッチ適用済みバージョンをリリースしています。ユーザーはブラウザとOSをできるだけ早く最新バージョンにアップデートすることが推奨されます。
| ソフトウェア名 | パッチ適用済みバージョン |
|---|---|
| Ubuntu ca-certificates | 20260816ubuntu0.22.04.1, 20260816ubuntu0.24.04.1, 20260816ubuntu0.26.04.1, 20260816ubuntu0.26.10.1 |
| Debian ca-certificates | 20250419~deb12u2, 20250419+deb13u1, 20260816+nmu1 |
| Arch Linux ca-certificates-mozilla | 3.131.1-1 |
| Gentoo ca-certificates | 20260816.3.125 |
| Fedora ca-certificates | 2026.2.92_v9.0.319 |
| FreeBSD ca_root_nss | pending |
| Chainguard ca-certificates | 20260909-r3 |
| Alpine Linux ca-certificates | 20261020-r0 |
| NSS | 3.131.1 |
| curl CA bundle | 2026-10-20 |
| Cloudflare CFSSL trust store | 2026.10.1 |
| Homebrew ca-certificates | 2026-09-25_1 |
| Go | 1.27.3, 1.26.10 |
| Node.js | pending |
| Python certifi | 2026.10.19 |
| pip | 26.2.2 |
| uv | 0.13.4 |
| Rust rustls-webpki | 0.103.16 |
| Rust webpki-roots / webpki-root-certs | 1.0.10 |
| Electron | 44.9.1, 43.8.1, 42.11.16 |
| Bun | pending |
| Composer ca-bundle | 1.4.16, 1.6.0 |
| Elixir castore | 1.0.22 |
| Perl Mozilla::CA | 20261020 |
なお、macOS版curl・Linux・NetBSD・FreeBSD向けの回避策が公式サイトに掲載されていますが、いずれもroot権限が必要で上級ユーザー向けとなっています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.