Vous avez visité le site d’Air France, Transavia, IKEA ou HSBC le 16 novembre ? Un malware voleur de CB y était caché, voici ce qu’il faut vérifier
Le piratage de l’outil de test web Optimizely a exposé les visiteurs de près de 180 sites à un malware le 16 novembre 2026. Voici comment savoir si vous êtes concerné et quoi faire.
Le code malveillant a circulé pendant environ seize heures.
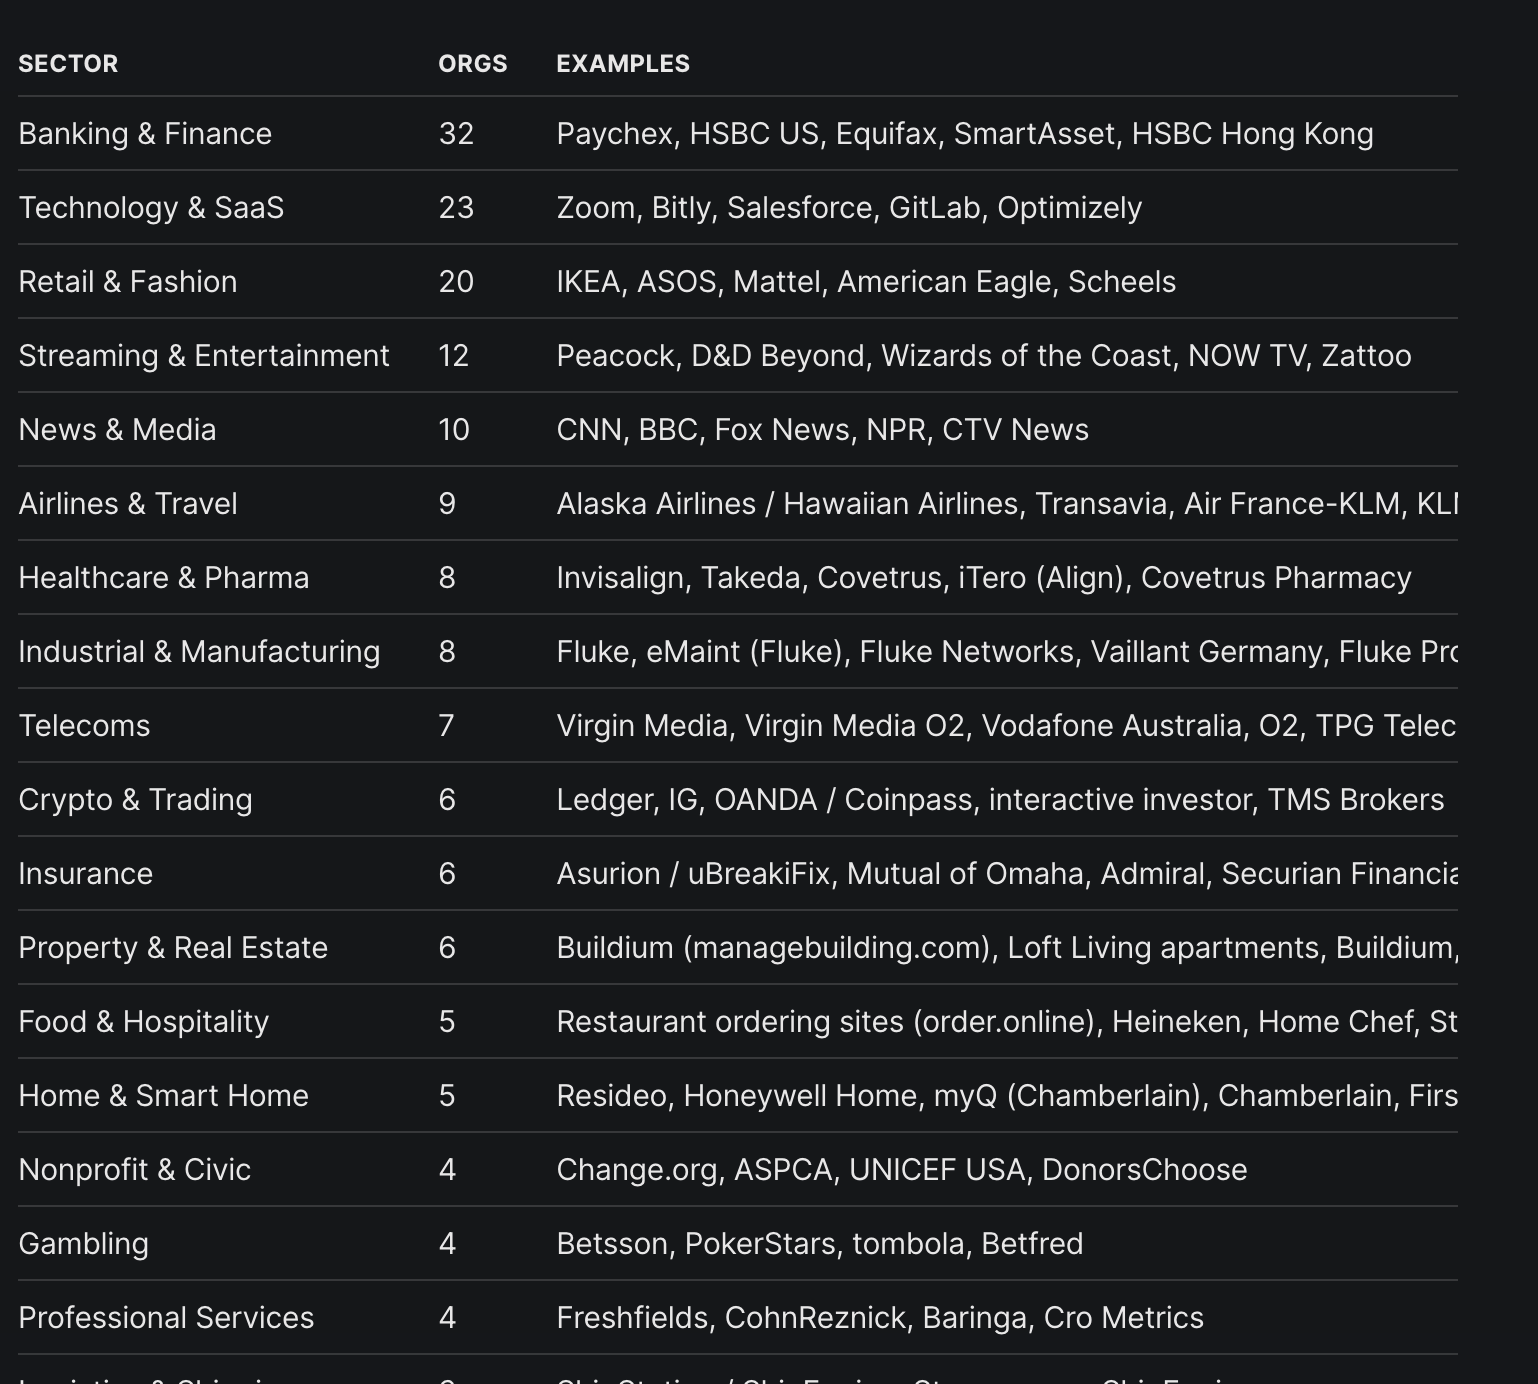
Ce lundi 16 novembre, les visiteurs des sites de 178 organisations, dont ceux d’Air France-KLM, d’IKEA, de HSBC ou de Zoom, ont chargé sans le savoir un malware capable de voler leurs données de carte bancaire, de détourner leurs cryptomonnaies et de cibler certains iPhone.
Comme l’a révélé Report URI, l’entreprise qui a découvert l’attaque et qui vend justement des outils pour détecter ce genre de piratage, ces entreprises n’ont pas été piratées directement. Le code a été glissé dans Optimizely, un outil qu’elles utilisent toutes pour tester plusieurs versions de leurs pages web.

Black Friday : votre sérénité numérique à -61%
Sécurisez vos achats durant Black Friday avec la meilleure offre de l’année. Dénichez les bonnes affaires, Bitdefender s’occupe des arnaques.
Le malware a circulé entre 5 h 21 du matin et 22 heures environ le 16 novembre (heure de Paris). Si vous n’avez visité aucun des sites touchés ce jour-là, vous n’êtes a priori pas concerné, même si Report URI prévient que sa liste est probablement incomplète. Pour les autres, voici les recommandations à suivre.
Que faut-il faire ?
Le malware récupérait les numéros de carte saisis dans les formulaires de paiement du site. Selon Report URI, les paiements passés par des modules externes comme Stripe ou Adyen, qui s’affichent dans un cadre séparé, lui échappaient toutefois.
Il remplaçait aussi les adresses de portefeuilles de cryptomonnaies affichées ou copiées par celles du pirate, même quand l’adresse était copiée ailleurs, tant que l’onglet du site restait ouvert. Il tentait également de pirater les iPhone et iPad dont le système n’était pas à jour.
Si vous avez payé par carte sur l’un de ces sites le 16 novembre, Report URI recommande de surveiller vos relevés, et de contacter votre banque pour faire opposition au moindre débit suspect.
Si vous avez envoyé des cryptomonnaies ce jour-là, vérifiez que l’adresse de destination correspond bien à celle que vous vouliez payer, car une adresse différente signifie qu’elle a probablement été remplacée.
Enfin, si vous possédez un iPhone ou un iPad, mettez-le à jour vers iOS 18.7.3, iOS 26.3 ou une version plus récente, les versions que les auteurs du kit d’attaque indiquent eux-mêmes comme corrigées, selon Report URI.
L’incident est-il réglé ?
Selon Optimizely, oui. L’attaquant a profité d’une faille dans le processus de création de compte de sa plateforme de tests. L’entreprise affirme l’avoir bloquée, retiré le code malveillant et contacté directement les clients touchés, comme elle l’a indiqué à BleepingComputer. Le soir du 16 novembre, Report URI ne comptait plus qu’un seul script infecté sur les 188 repérés. Visiter ces sites aujourd’hui ne présente donc plus de risque, mais les précautions ci-dessus restent utiles pour ceux qui les ont fréquentés le jour de l’attaque.

Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.