[ITmedia News] 「『楽天カード公式』から詐欺メール」報告相次ぐ ドコモメールに公式マーク付きフィッシング、一部企業の認証設定に脆弱性
著者
 岡田有花
[ITmedia]
「楽天カードの認証マーク付き詐欺メールが、ドコモメールに届いた」といった報告が、10月15日ごろからXで相次いでいる。送信ドメイン認証をすり抜けたとみられるフィッシングメールが出回っているようだ。
NTTドコモは15日、「ドコモメール」あてに届いたフィッシングメールに、「ドコモメール公式アカウント」の認証マークや、送信ドメインを認証したことを示す企業ロゴ(BIMI)が表示されるケースが報告されていると公表した。「一部の企業のメールで、送信ドメイン認証の設定に脆弱性があった」ためという。
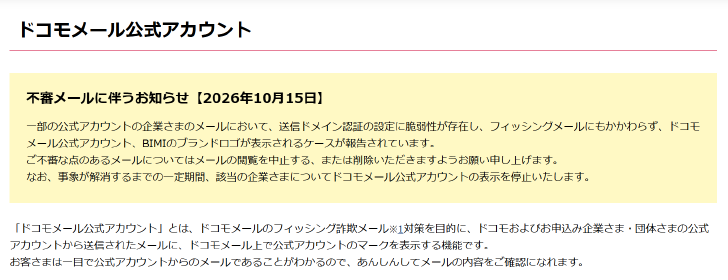
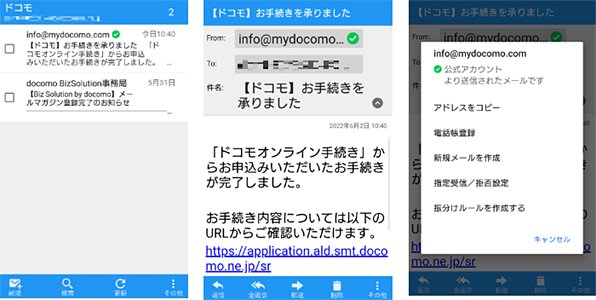
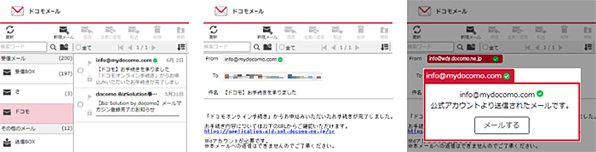
「ドコモメール公式アカウント」は、ドコモに申し込んだ企業・団体の公式アカウントから送信されたメールのドメインを認証し、ドコモメール上で公式アカウントの緑色のマークを表示する機能。
ドコモメールでは、送信ドメイン認証技術「SPF」の他、電子署名を使ってメールを認証する「DKIM」、SPF/DKIMの認証結果と差出人欄のドメインとの整合性を確認する「DMARC」も採用している。
ドコモメールユーザーのX投稿によると、楽天カードを名乗る詐欺メールは、ドコモメール公式アカウントの緑色のチェックマーク付きで、正規のメールのように表示されていたという。
送信元ドメインを確認すると、「SPF」「DKIM」「DMARC」がいずれも「PASS」と表示されていたが、SPFの認証に使われたのは、楽天グループと無関係に見える「.com」ドメインだったとの報告がある。
ドコモメールでは、送信ドメイン認証に成功したメールの差出人名の横に企業・ブランドロゴを表示する「BIMI」(Brand Indicators for Message Identification)の仕組みも採用しているが、ドコモによると、フィッシングメールにもかかわらず、BIMIロゴが表示されるケースがあった。
ドコモは、不審な点のあるメールは閲覧を中止するか、削除するよう呼びかけている。事象が解消するまでの一定期間、該当する企業についてドコモメール公式アカウントの表示を停止する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.