[ITmedia News] ヤクルト本社、個人情報約4万件漏えい 公式サイトへの不正アクセスで
著者
 岡田有花
[ITmedia]
ヤクルト本社は10月30日、同社Webサイトが第三者による不正アクセスを受け、問い合わせフォームの利用者などの個人情報約4万件が外部に漏えいしたことを確認したと発表した。対象件数や期間などの詳細は、順次公表する。
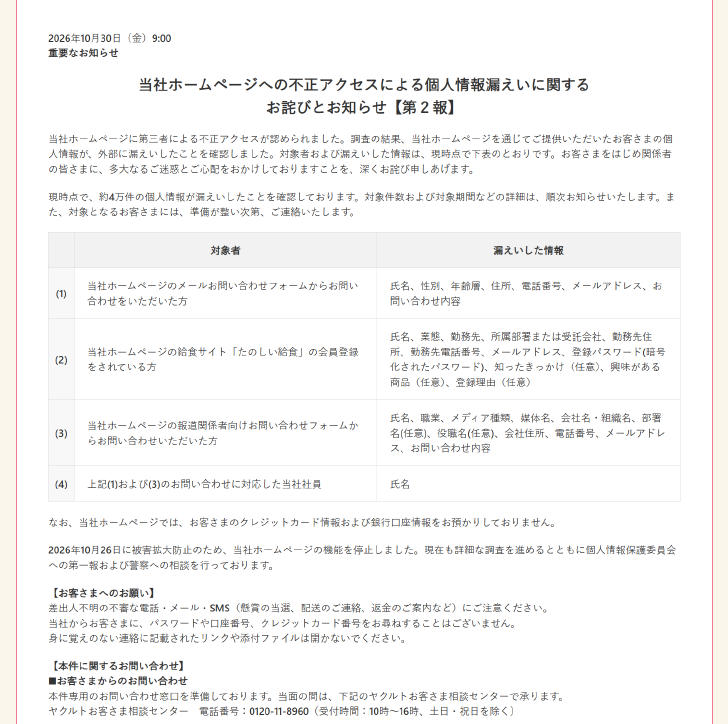
問い合わせフォームでは、利用者の氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容が漏えいした。
「たのしい給食」会員情報は、氏名、業態、勤務先、所属部署または受託会社、勤務先住所、勤務先電話番号、メールアドレス、暗号化された登録パスワードと、任意で回答した「知ったきっかけ」「興味がある商品」「登録理由」が漏えい対象。
報道関係者向け問い合わせフォームの利用者は、氏名、職業、メディア種類、媒体名、会社名・組織名、会社住所、電話番号、メールアドレス、問い合わせ内容、部署名(任意)と役職名(同)が漏えいした。
問い合わせフォームと報道関係者向けフォームでは、問い合わせに対応した社員の氏名も漏えいしたという。
顧客のクレジットカード情報や銀行口座情報は預かっていない。
26日、被害拡大を防ぐためにWebサイトの機能を停止し、同午後7時に不正アクセスの発生を告知した。30日時点でもサイトはメンテナンス中。再開の時期は示していない。個人情報保護委員会へ第一報を提出し、警察にも相談している。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.