なぜかWindowsの「ペイント」にリモートコード実行の脆弱性
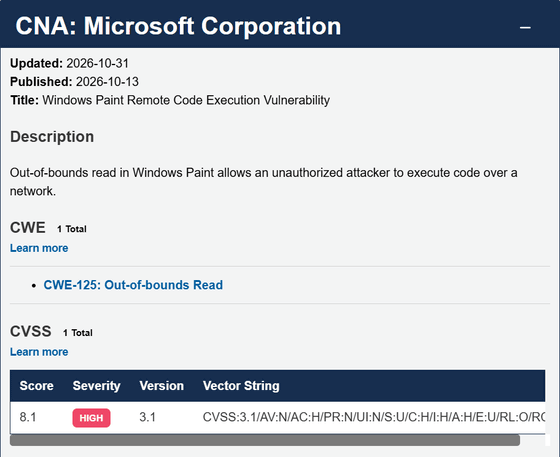
CVE-2026-83844 - セキュリティ更新プログラム ガイド - Microsoft - Windows Paint Remote Code Execution Vulnerability
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-83844
Microsoftが開発するお絵描きソフトであるペイントに、リモートコード実行に関する脆弱性が発見されました。CVE番号は「CVE-2026-83844」で、スコアは「8.1」、重大度は「高」です。影響を受ける可能性があるのは、バージョン11.0.0.0からバージョン11.2605.91.0までとされています。なお、影響を受ける最新バージョンのペイントであるバージョン11.2605.91.0は、2026年6月12日にリリースされたものです。
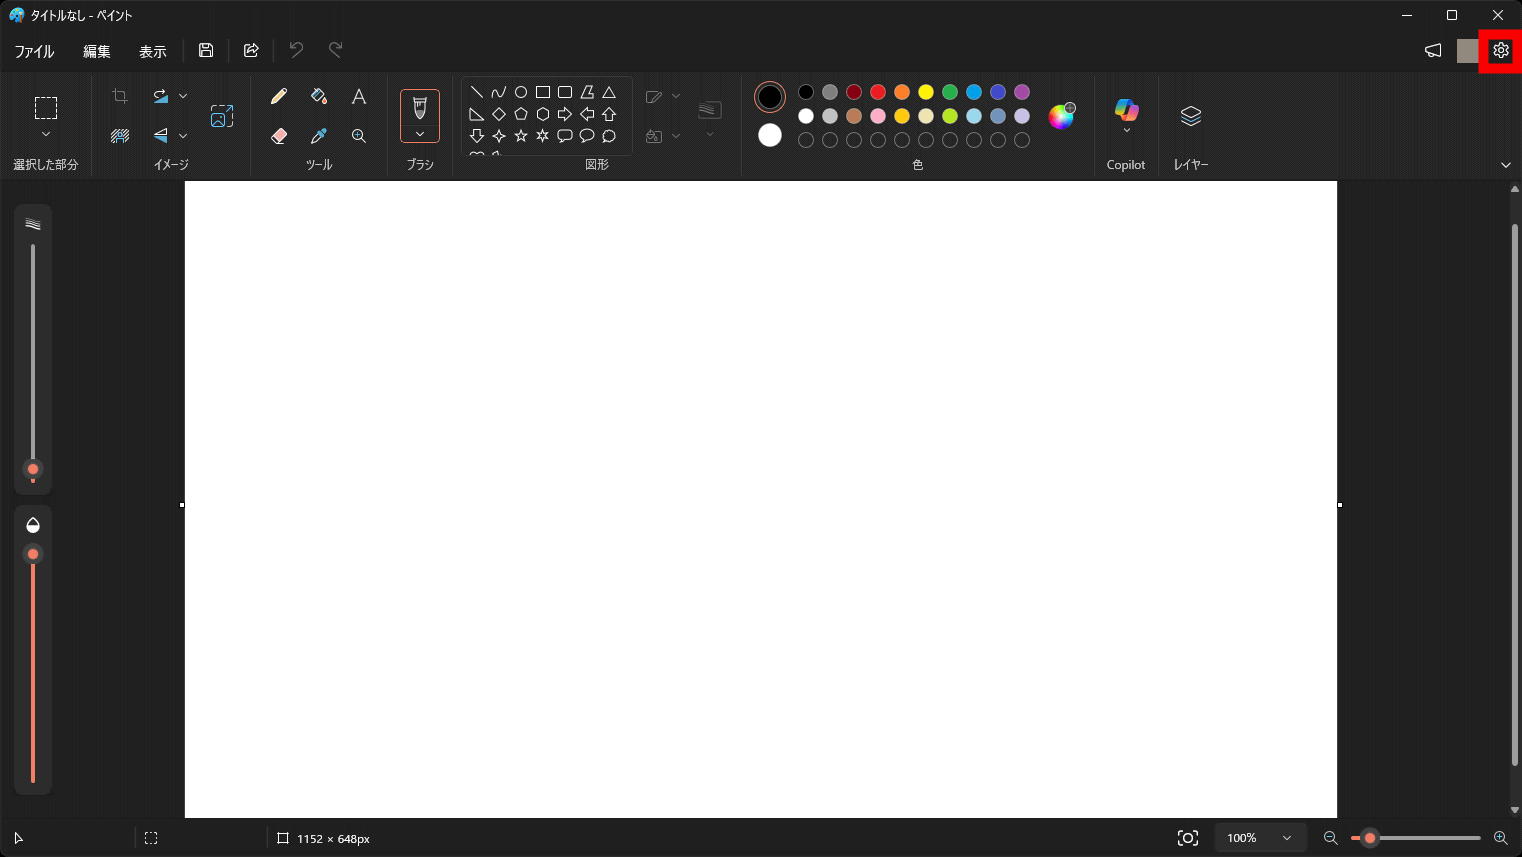
ペイントのバージョンを確認するには、画面右上にある歯車アイコンをクリック。
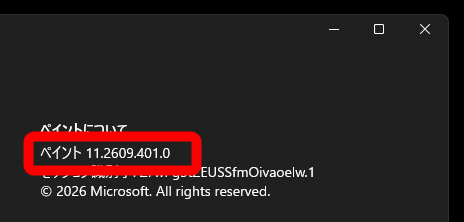
すると、赤枠部分にバージョンが表示されます。
脆弱性はペイントの「境界外読み取り(Out-of-bounds Read)」に存在します。脆弱性により、画像を処理する際にメモリの想定された範囲を超えた部分まで読み込んでしまう模様。
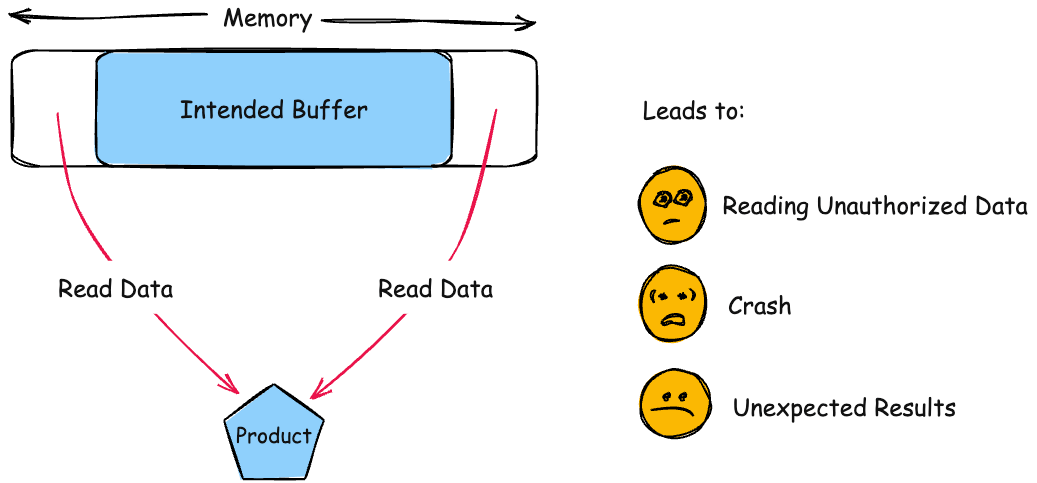
この脆弱性を悪用することで、権限のない攻撃者がネットワーク経由でコードを実行できる可能性があります。
ソーシャル掲示板・Hacker Newsでは、「修正版を入手するにはMicrosoft Storeに行かなければなりませんでした。Windows Updateには何も表示されませんでした」というコメントや、「もしMicrosoftがユーザーのアプリストア利用を促すことになると知っていたなら、自ら脆弱性を作成したことでしょう」というコメントもありました。
他にも、「普段、OneDriveのような煩わしいものは削除しているのですが、ペイントだけは無害だろうと思ってそのまま残していました」という意見や、「ペイントがバージョン11、ましてや11.2605まで出ているなんて驚きです。最後に使ったのはいつだったか思い出せないくらいです」という意見もありました。
さらに、「一体どうしてペイントにリモートコード実行機能があるの?履歴書を作成する必要のある誰かがネットワーク上で何かをしようと決めたから?『認証されていない攻撃者が、ネットワーク経由で影響を受けるサービスに特別に細工されたパケットを送信することで、この脆弱性を悪用する可能性がある』という記述がありますが、ペイントが攻撃者に親切になり、暗号の秘密などを漏洩させる原因になる理由が分かりません。特別に細工されたパケットを送信すると書いてあります。これはWindowsが攻撃ベクトルの一部であることを意味するかと思いますが、単に『なぜ』という疑問を大きくするばかりです。本当に、なぜ?」というコメントもありました。
MS Paint Remote Code Execution Vulnerability | Hacker News
https://news.ycombinator.com/item?id=50384233
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.