Три касты атакующих: как работают хакеры разного уровня и почему сложную атаку почти невозможно заметить
Привет, Хабр! Меня зовут Максим Кишмерешкин, я аналитик JET CSIRT. Наша команда ведёт мониторинг инфраструктуры заказчиков и расследует реальные инциденты.
Самые опасные хакерские атаки строятся не на экзотических эксплойтах из фильмов, а на программах, которые есть почти на любом рабочем компьютере: стандартных утилитах Windows, архиваторе, привычных бизнес-приложениях. За последние два года мы вместе с коллегами собрали техники и тактики злоумышленников из наших реальных расследований — и я хочу показать их вам.
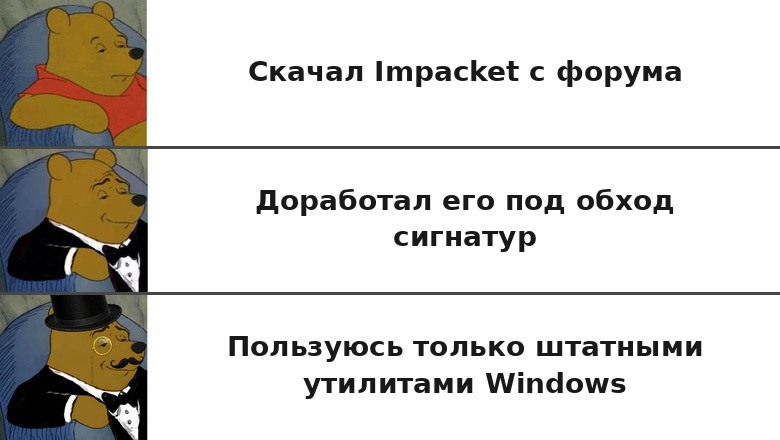
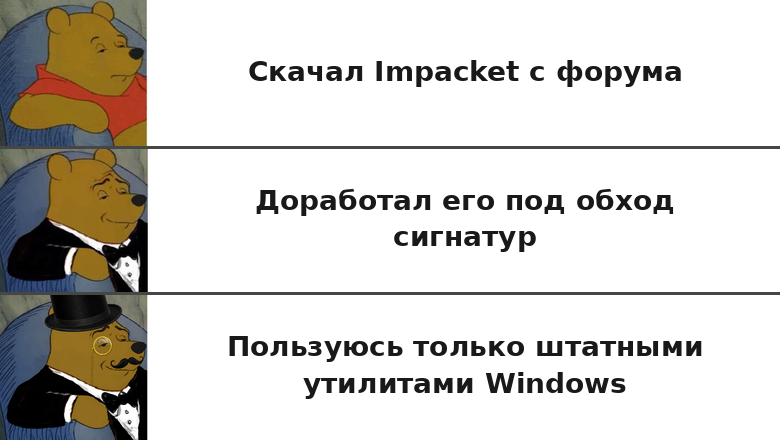
Когда я разбираю инциденты, то вижу, что по арсеналу атакующие делятся на три своеобразные касты, я назвал их Скрипт-кидди, кодмастеры и грандмастеры. Главное различие между ними — в том, как и какими инструментами они пользуются. Покажу каждый уровень, разберу по косточкам одно свежее расследование, а потом расскажу, что помогает останавливать такие атаки.
Пять этапов типовой атаки
Большинство атак, которые я расследовал за последний год, можно разделить на пять этапов.
Разведка. Злоумышленники сканируют опубликованные сервисы компании, пользуются легальными поисковиками по интернет-устройствам вроде Censys и Shodan, ищут утекшие учётные записи и пароли.
Первоначальный доступ. Чаще всего пароль подбирают перебором к публично доступным ИТ-сервисам: RDP, SSH, SMB. Другие пути — фишинг против обычных сотрудников, эксплуатация уязвимостей, найденных на этапе разведки, и взлом подрядчика, у которого уже есть доступ к жертве.
Закрепление. Попав внутрь, атакующий старается остаться в системе: загружает веб-шелл, создаёт задачу в планировщике, которая запускает вредоносную программу, или заводит новых пользователей с именами по тем же правилам, что и в компании. Может поставить бэкдор или легальные программы удалённого администрирования: Radmin, TightVNC, Ammyy Admin, AnyDesk, RuDesktop.
Повышение привилегий. Готовыми утилитами вытаскивают сохранённые пароли из браузеров и других программ, готовые эксплойты бьют по уязвимым версиям ОС и прикладного софта. Мой любимый пример изобретательности — приём BYOVD (Bring Your Own Vulnerable Driver): злоумышленник приносит с собой уязвимый драйвер, легально подписанный, загружает его и через него получает права системы. Более продвинутые группировки атакуют контроллер домена через DCSync, Kerberoasting и Password Spraying. И всё ещё популярен LOLBAS — использование легальных системных инструментов в нелегальных целях.
Результат. Данные шифруют, чувствительную информацию выкачивают на свой сервер, доступ к компании перепродают тем, кому он нужнее, а на мощностях жертвы запускают майнеры.
Теперь — по кастам.
Скрипт-кидди: скачал и попался
Скрипт-кидди — начальный уровень. На них приходится больше половины атак. Человек находит утилиту в интернете, скачивает и запускает её, а дальше — как повезёт.
Техники самые простые: стандартные порты сканируются стандартными же утилитами, пробуются известные уязвимости, внутрь попадают перебором паролей. Через подрядчиков Скрипт-кидди не заходят, а фишинг для них слишком сложен.
Закрепляются они тоже стандартно: создают задачу, нового пользователя или ставят легальную утилиту удалённого доступа. Есть забавная деталь: те же утилиты использует и системный администратор, поэтому без контекста не понять, кто именно перед вами.
Права повышают готовыми программами для извлечения паролей или популярными хакерскими инструментами вроде Impacket и CrackMapExec. Скачали, посмотрели на YouTube, как это работает, и запустили.
Цель обычно простая: быстро перепродать доступ или поставить майнер. В одном из инцидентов, которые я расследовал, на сервере жертвы мы нашли майнер криптовалюты Monero, замаскированный под системный файл MicrosoftHost.exe.
Как их ловят
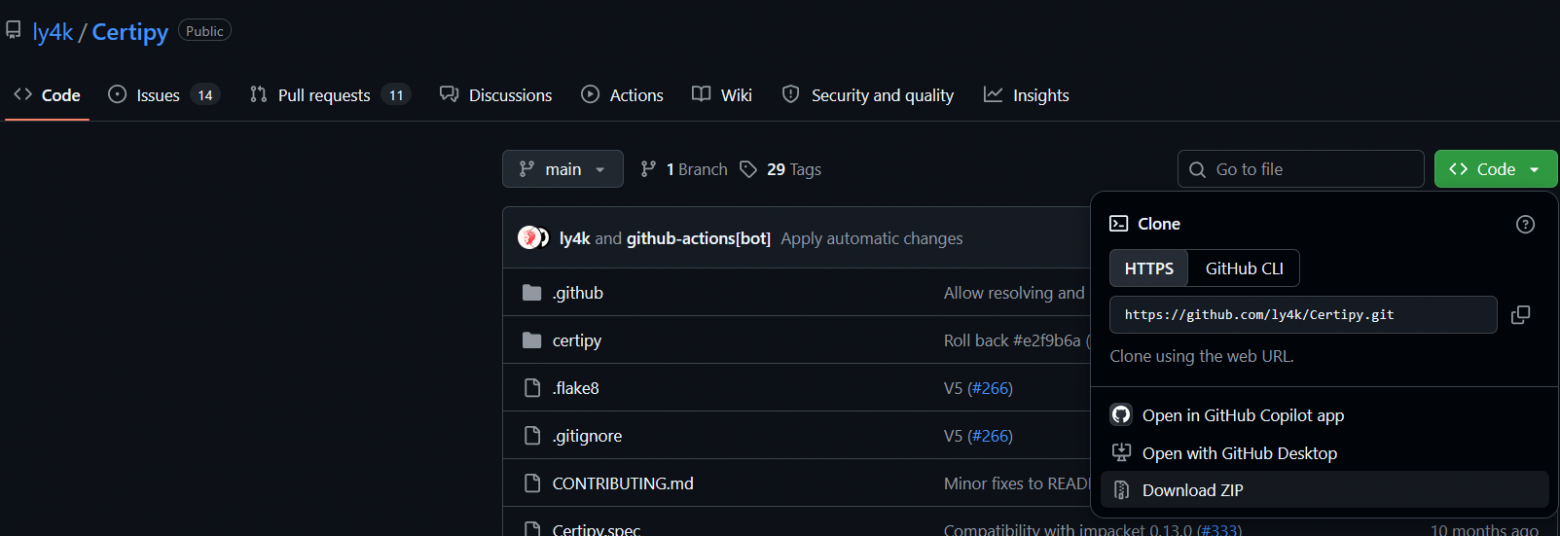
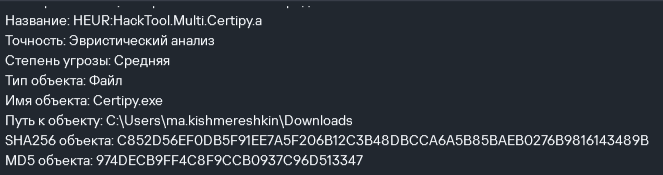
Классический сценарий из моей практики: злоумышленник подобрал пароль к RDP и зашёл на сервер. Чтобы повысить права, он ищет в Google утилиту Certipy, скачивает её — и не замечает, что на хосте стоит антивирус. Антивирус срабатывает, в центр мониторинга приходит алерт, и на этом атака заканчивается.
Минимальная защита
антивирус и, по возможности, другие средства защиты: межсетевой экран нового поколения (NGFW), защита веб-приложений (WAF), песочница для проверки подозрительных файлов;
проверка почтовых вложений и в целом защита электронной почты;
безопасный удалённый доступ — VPN с двухфакторной аутентификацией, который отсекает перебор паролей.
Кодмастеры: тот же арсенал, но доработанный
Кодмастеры берут чужие инструменты и дорабатывают их. Они знают, что их могут поймать, поэтому меняют параметры, по которым средства защиты распознают вредоносную программу. Например, достаточно изменить содержимое файла, чтобы у него поменялся хеш — и антивирус, который ищет угрозы по сигнатурам, такой файл не узнает.
Кодмастеры используют почти весь спектр техник. Они умеют заходить через подрядчиков и делать качественный фишинг. Закрепляются через веб-шеллы на PHP и ASPX или через собственноручно собранные DLL-библиотеки, которые работают как бэкдор.
Права повышают готовыми эксплойтами (например, GodPotato) и уязвимыми драйверами — список таких драйверов лежит в открытом доступе. Атакуют и главный сервер корпоративной сети — контроллер домена. Кто захватил контроллер домена, тот фактически управляет всей сетью компании.
Пример из моей практики
Злоумышленники действовали от имени популярной бухгалтерской программы. Через неё они открыли командную строку Windows. Сама по себе система командную строку открывать не должна, но со стороны это всё равно выглядело как действия обычной рабочей программы.
Дальше они использовали CertUtil. Это встроенная утилита Windows, которая нужна для работы с сертификатами безопасности, но умеет ещё и скачивать файлы из интернета. С её помощью атакующие загрузили вредоносную программу со своего сервера.
Суть в том, что ни одного хакерского инструмента здесь не было. И бухгалтерская программа, и командная строка, и CertUtil — это легальное ПО, которое есть почти на любом корпоративном компьютере. Поэтому антивирус ничего не заметил.
Цели у кодмастеров примерно те же, что у Скрипт-кидди: шифрование, кража данных, перепродажа доступа, майнинг.
Что добавить к базовой защите
Правила обнаружения по паттернам. Кодмастеры меняют готовые инструменты, поэтому поиск по хешу не помогает. Нужно изучать эти утилиты, находить устойчивые признаки, которые сохраняются при любых изменениях, и ловить запуски по ним с помощью регулярных выражений.
Контроль периметра и управление уязвимостями — следить за версиями опубликованных сервисов, чтобы не оставлять известных дыр.
Грандмастеры: разбор реального расследования
Грандмастеры – настоящие мастера, которые пишут собственное вредоносное ПО, и обнаружить их труднее всего. К атаке они готовятся серьёзно: сканируют всю инфраструктуру жертвы, проводят разведку открытыми инструментами и через теневые каналы ищут упоминания компании в утечках — слитые учётные записи и пароли. Показательно: если грандмастер выложит свои инструменты в открытый доступ, ими начнут пользоваться две другие касты — техники «спускаются» вниз по пищевой цепочке.
Ниже — разбор расследования, которое вело наше подразделение.
Что произошло
В инфраструктуре заказчика, который обратился к нам, кто-то включил старый, давно выведенный из работы контроллер домена. После этого пошли входы под учётными записями уволенных сотрудников и другими старыми аккаунтами.
Контроллер был не физическим сервером, а виртуальной машиной. Злоумышленник получил права на гипервизоре и просто запустил её.
Наша группа реагирования проследила за тем, кто заходил на этот контроллер, нашла источник и восстановила события вокруг инцидента.
Доставка. Всё началось с фишингового письма. Во вложении был файл с длинным пугающим названием: «Аппарат Правительства Российской Федерации по вопросу отнесения реализуемых на территории Сибирского федерального округа проектов к проектам». Сотрудник решил, что это важно, и сразу его открыл. Вложение выглядело как архив, хотя у файла было расширение .exe.
Исполнение. Файл запустил PowerShell, который скачал с сервера злоумышленников полезную нагрузку — программу winload.exe.
Закрепление. Запуск программы прописали в планировщике задач, поэтому она стартовала снова после каждой перезагрузки. Ещё нашли файл MicrosoftEgde.exe: злоумышленник замаскировал его под браузер Microsoft Edge, переставив в названии буквы.
MicrosoftEgde.exeРазведка. Её вели собственными инструментами атакующих. Это видно по журналам событий: стандартные утилиты для определения хоста и уровня привилегий — WMI, hostname и другие — запускались как дочерние процессы вредоносных программ.
Кража данных. Когда инфраструктура была скомпрометирована, PowerShell-скрипт отправил всю чувствительную информацию на внешний адрес. Крупная компания потеряла все свои важные данные.
Мы собрали индикаторы компрометации и техники злоумышленников, а затем установили группировку. Это Cavalry Werewolf, она атакует российские государственные и коммерческие организации, её цель — шпионаж.
Почему расследовать было сложно
Фальшивый Edge не выглядел вредоносным. По хешу MicrosoftEgde.exe был чистым. Только разобрав его, мы увидели многофункциональный бэкдор с удалённым управлением, который связывался с управляющим сервером. Связь он проверял безобидными командами PowerShell: включал поддержку кириллицы, выводил зелёным текст с подсказкой cd отчёт, отправлял Get-Location и Set-Location и ждал ответа. Если не знать контекста и того, что процесс принадлежит злоумышленнику, ни одна из этих команд не вызовет подозрений.
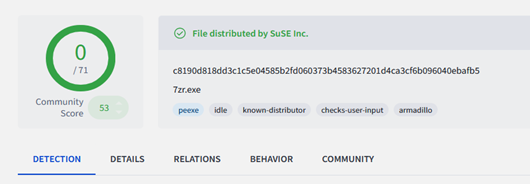
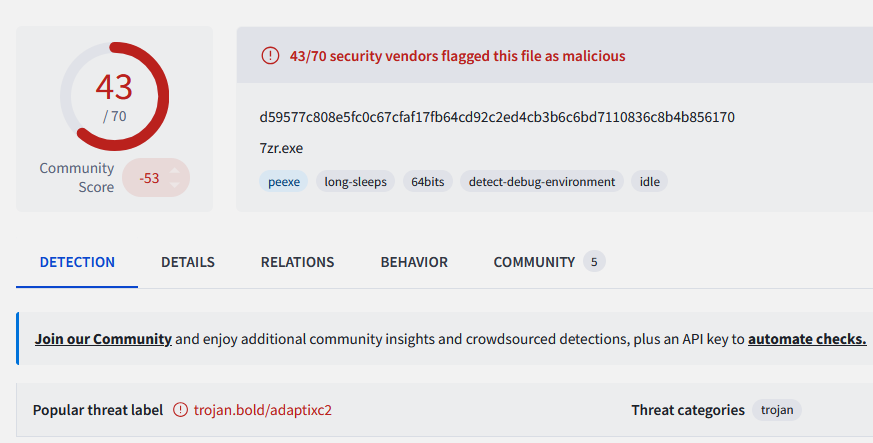
Фальшивый архиватор был с настоящей подписью. winload.exe выдавал себя за архиватор 7-Zip и был подписан настоящей цифровой подписью. Насторожил только хеш, который отличался от оригинала. Злоумышленники встроили в легальную программу свой код: когда жертва думает, что открывает архив, управление переходит к вредоносной части.
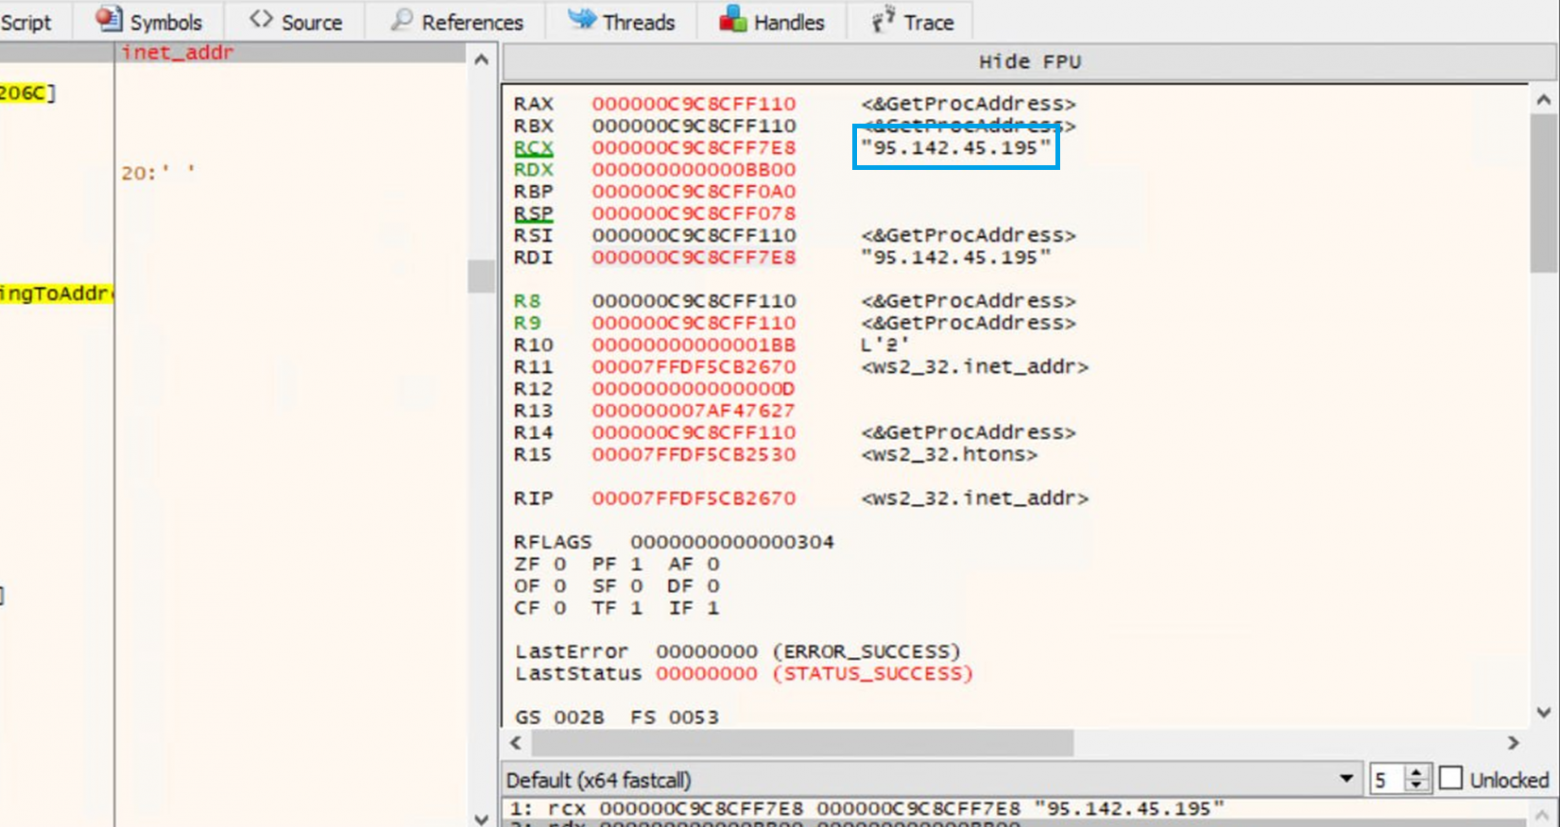
Всё происходило в оперативной памяти. winload.exe оказался загрузчиком. Он находит свободный участок памяти, помещает туда вредоносный код и передаёт ему управление. Следов на жёстком диске не остаётся. Загруженный код — это агент бесплатного фреймворка Adaptix C2 для удалённого управления с очень широкими возможностями. Агент отправляет на сервер POST-запрос с закодированными в Base64 данными о заражённой машине: имя компьютера, имя пользователя, IP-адрес, тип и разрядность ОС. В панели управления Adaptix каждый заражённый компьютер выглядит как значок, и атакующий видит всю картину и планирует следующие шаги.
Защита от грандмастеров
Вся базовая защита из предыдущих разделов остаётся обязательной. Сверх неё нужны:
EDR — средство защиты, которое ищет вредоносные паттерны в оперативной памяти, а не только в файлах на диске;
аудит обращений к критичным объектам — базе Active Directory, хранилищам паролей и подобному. Нужно видеть, когда процесс, не являющийся системным, пытается получить к ним доступ;
постоянный харденинг и регулярные пентесты — вершина пирамиды защиты.
Три касты одним взглядом
Скрипт-кидди | Кодмастеры | Грандмастеры | |
|---|---|---|---|
Инструменты | Чужие готовые | Чужие, доработанные под обход сигнатур | Собственные |
Проникновение | Перебор паролей к RDP/SSH/SMB | + фишинг, подрядчики, эксплойты | Целевая многоходовка с разведкой и утечками |
Закрепление | Задачи, юзеры, легальные утилиты удаленного доступа | Веб-шеллы PHP/ASPX, свои DLL-бэкдоры | Загрузчики в памяти, fileless-агенты |
Повышение прав | Готовые утилиты, |
| Собственные инструменты, атака на контроллер домена |
Цель | Перепродажа доступа, майнер | Шифрование, кража данных, доступ, майнинг | Шпионаж |
Что их останавливает | Антивирус, 2FA на VPN | Правила по паттернам, управление уязвимостями | EDR, аудит, харденинг, пентесты |
Выводы
По нашему опыту, уровень атакующего определяется не «хитростью» взлома, а тем, чьими инструментами он пользуется: скачанными, доработанными или написанными с нуля.
Современные атаки мимикрируют под легитимную активность — бухгалтерская программа, открывшая командную строку, PowerShell с безобидными командами, 7-Zip с настоящей подписью. По хешу и сигнатурам такое не ловится.
Сложную атаку почти невозможно заметить, потому что следов на диске она не оставляет и работает из оперативной памяти. Против неё нужны средства, которые смотрят на поведение процессов, а не на файлы.
Защита — это пирамида: антивирус и 2FA отсекают низшую касту, правила по паттернам — среднюю, EDR, аудит и постоянный харденинг — верхнюю. Убирать нижние уровни нельзя: они же останавливают подавляющее большинство атак.
То, что сегодня считается продвинутым уровнем, завтра уже будет средним,
а послезавтра — низким. Причина этому — активное использование ИИ злоумышленниками.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.