ISP-прокси — серверные IP, которые считаются резидентскими
Все предельно просто, одни (серверные) функционируют на серверном оборудовании, приписаны к серверным IP-адресам и любой антифрод знает, что конкретный IP-адрес принадлежит дата-центру.
Вторые (резидентские) — IP-адреса, которые числятся за интернет-провайдерами и антифрод распознает их как IP-адреса обычных людей. Есть, конечно, свои нюансы, но базово так, как описал выше.
Третьи (мобильные) — IP-адреса, которые принадлежат мобильным операторам и распознаются антифродом как IP обычных людей, которые выходят в интернет с мобильного интернета.
Но прокси-провайдеры предлагают еще один вариант IP-адресов — ISP-прокси. Что это за прокси, чем отличаются от резидентских и почему и где при более близком рассмотрении там видны серверные уши? Давайте разбираться.
ISP-прокси — как устроены и в чем их особенность
Вероятно, вы видели подобные предложения у многих крупных провайдеров. Они менее популярны по сравнению с резидентскими или мобильными, но в последнее время спрос на них растет, так как ISP совмещают в себе скорость серверных и анонимность резидентских прокси.
Это своего рода гибрид, если попытаться упростить. Серверные прокси дают высокую пропускную способность, но низкий траст, за счет того, что защитные системы их узнают. Резидентские прокси имеют более высокий траст, но они менее предсказуемы в скорости (так как зависят от стабильности интернет-провайдера) и стоят такие прокси сильно дороже конкурентов из дата-центров (резидентские прокси в большинстве случаев продаются за Гб трафика, а не безлимитно).
Статические резидентские прокси (те самые ISP) сочетают в себе физическую стабильность серверного оборудования в дата-центре с сетевым трастом домашнего проводного провайдера.
Как сервер в дата-центре получает «домашний» IP-адрес
Ошибочно считать, что ISP-прокси берутся в результате установки серверного оборудования в квартирах или офисах провайдеров.
В реальности ISP родились в результате взаимодействия дата-центров и локальных интернет-регистраторов .
Для создания ISP-пула поставщик инфраструктуры или оператор дата-центра арендует блок IP-адресов у локального интернет-регистратора (крупный интернет-провайдер, который заключил договор с региональным интернет-регистратором).
Для понимания: современные интернет-провайдеры делятся на два типа (мелкие и крупные). Крупный или локальный интернет-регистратор (LIR) — это такой провайдер, который заключил договор с региональным интернет-регистратором (RIR) и выкупил у него (или взял в аренду) пулы IP-адресов. Более мелкие интернет-провайдеры, не имеющие статуса LIR, берут IP-адреса уже в аренду у LIR. Они не становятся сами LIR-ами по той причине, что это дорого (ежегодный взнос составляет 1400 евро) и им это просто невыгодно.
Теперь смотрите, как именно работают ISP-прокси на примере обычного поставщика. Есть, к примеру, прокси-сервис NodeMaven и он предлагает и резидентные, и серверные, и ISP-прокси. В случае с резидентными прокси он получает пул IP-адресов, которые уже выданы реальным пользователям — это динамические резидентские прокси. Он тарифицируют их по ГБ. Сколько потратили трафика, столько и заплатили.
В случае с ISP-прокси, у провайдера заключен прямой договор с LIR, и он выдает прокси-провайдеру пул IP-адресов, которые не распределены между реальными юзерами.
Следите за руками — IP-адрес размещен у интернет-провайдера, он считается резидентским, но он не выдан живому человеку, а значит скорость передачи данных через такой IP стабильнее и быстрее. Я бы даже сказал, что она сопоставима со скоростью серверных прокси.
Как воспринимают такие IP-адреса базы данных вроде IP2Location и GeoIP
Но важнее всего не то, как такие прокси работают, а как их воспринимает антифрод.
Антифрод- и антибот-системы не анализируют географическое положение медного или оптического кабеля в реальном времени. Классификация того, к какой сети принадлежит конкретный IP, опирается на базы данных (MaxMind GeoIP2/minFraud, IPinfo, DB-IP, Spur.us).
Если в этих базах IP-адрес числится за обычным интернет-провайдером, а тип сети помечен как isp, residential или cable/dsl, то антифрод распознает его как обычный абонентский трафик проводного интернета — даже если фактически этот трафик генерируется сервером внутри дата-центра.
А реальные ISP-прокси в этих базах относятся к резидентским, так что никаких вопросов к ним со стороны антифрода не возникает. Ну почти, но об этом дальше.
Давайте сравним виды IP-адресов в таблице, чтобы увидеть разницу на контрасте.
Параметр | Серверные | ISP | Резидентские | Мобильные |
ASN Type | hosting / data_center | isp / residential | residential / dialup | mobile / cgnat |
Аппаратная база | Серверная стойка ДЦ | Серверная стойка ДЦ | Роутер / ПК пользователя | Смартфон / USB-модем |
Удержание сокета | 24/7 без разрывов | 24/7 без разрывов | 1–30 минут (зависит от пира) | До принудительной смены IP |
RTT / Latency | Минимальная (1–10 мс) | Низкая (10–35 мс) | Высокая / плавающая (80–300 мс) | Средняя (40–120 мс) |
Пропускная способность | До 1–10 Gbps | 50–300 Mbps | 2–20 Mbps | 10–50 Mbps |
Модель тарификации | Фиксированная за IP/мес | Фиксированная за IP/мес | Оплата за ГБ трафика | За порт или за трафик |
Уровень риска (для антифрода) | Высокий | Низкий | Низкий | Низкий |
Когда могут быть видны «серверные уши»
Как я уже писал, при более детальном рассмотрении у ISP-прокси можно все-таки заметить «серверные уши». Где именно они видны, если по всем базам такие IP выглядят как резидентские?
«Серверные уши» могут показаться антифроду, если он умеет анализировать не только заголовки браузера и базу GeoIP, но и TCP/IP-фингерпринт (а продвинутый антифрод это умеет).
Вот как это работает: когда вы выходите в сеть с домашнего компьютера, в заголовках User-Agent у вас указана ваша пользовательская система (Windows 10/11 или macOS). Когда трафик идет через ISP-прокси, сетевое соединение до целевого сайта открывает сам прокси-сервер в дата-центре, который почти всегда работает на ядре Linux.
Linux передает принципиально иные параметры при установке соединения, чем Windows или Maс, к примеру:
Initial TTL (Time to Live): У Windows по умолчанию начальный
TTL = 128, а ядро Linux выставляетTTL = 64.Window Size и MSS (Maximum Segment Size): Размеры окна приема и максимального сегмента данных в Linux и Windows рассчитываются по разным алгоритмам.
Порядок опций TCP: Стек Windows выстраивает флаги синхронизации в одной последовательности (
MSS, NOP, WS, NOP, NOP, SACK), а Linux — в другой (MSS, SACK, TS, NOP, WS).
Если прокси-провайдер на своей стороне не настроил подмену сетевого стека, для серьезного антифрода такое положение (в User-Agent заявлен Windows, а в TCP/IP-фингерпринте четко виден Linux) будет выглядеть как аномалия.
Поэтому слишком дешевые ISP-прокси могут быть с таким вот сюрпризом.
Могут ли забанить ISP-прокси?
Несмотря на то, что ISP-прокси считаются более трастовыми и к ним больше доверия со стороны антифрода. Риск того, что они могут быть забанены, есть, и, как ни странно, причина максимально на поверхности — «токсичный сосед».
Поставщики прокси продают клиентам индивидуальные IP-адреса и формально гарантируют, что с этого конкретного IP-адреса работает только один арендатор. То есть де-юре токсичного соседства быть не может. Но давайте вернемся на шаг назад, на этап получения пула таких IP-адресов арендатором (прокси-провайдером). Он берет их подсетями, и если в одной подсети будет выявлено неправомерное использование IP-адреса (кто-то взял ISP-прокси у вашего провайдера для парсинга, или рассылки спама), под ограничение может попасть вся подсеть из 256 адресов.
И вот тут возникает ситуация, что вы не делали ничего запрещенного (или не успели ничего сделать), а IP-адрес превентивно пессимизирован. Он чаще остальных получает капчу, с него не получается зайти на защищенный ресурс и т.п.
Если подсеть скомпрометирована, использование IP-адреса из нее становится затрудненным, пока поставщик физически не произведет замену всего блока.
Вы можете запросить смену IP-адреса, но если поставщик выдаст вам новый IP из той же подсети, ситуация не изменится.
Выделенные или Общие ISP-прокси?
Есть еще один нюанс, когда ваш IP-адрес может быть забанен. Если вы не придали значения, какой именно IP вы покупаете: выделенный или общий.
Выделенный означает, что пользоваться IP-адресом будете только вы, без соседей и тогда вас могут заблокировать только по причине «токсичного соседа».
Если же вы купили ISP-прокси ниже рынка, и не поняли почему — есть риск, что вам продали общий IP-адрес и помимо вас на нем будут сидеть еще 2-3 человека. Как вы понимаете, контролировать, чем конкретно занимается каждый пользователь на этом IP, провайдер не будет. С общим IP вы попадаете в зону риска еще большую, вас могут забанить не только по подсети, но и за то, что делает ваш сосед по IP.
Где ISP-прокси незаменимы?
ISP-прокси нельзя назвать дешевым вариантом, если сравнивать его с резидентскими, то они стоят намного дороже за один уникальный IP-адрес (без учета трафика). Но в некоторых задачах статические ISP-прокси не имеют альтернативы и окупаются быстрее любых других решений:
Мультиаккаунтинг и ведение профилей
Площадки вроде Amazon, eBay, рекламных кабинетов Facebook/Google, букмекерских контор и криптобирж довольно болезненно реагируют на частую смену IP-адреса. Если заходить в аккаунт через динамические резидентские прокси, постоянная смена городов и подсетей могут привести к проблемам с антифродом. ISP-прокси же дают вам статичный IP и вы можете месяцами заходить в профиль с одного и того же «домашнего» IP-адреса без разрывов сессии.
Работа с долгими сокетами
В задачах, где нужно часами удерживать открытое WebSocket-соединение, мониторить стаканы котировок в реальном времени или работать со сложной пошаговой авторизацией, резидентские прокси не подходят — домашний роутер пира может перезагрузиться в любой момент. Серверная база ISP-прокси гарантирует аптайм 99.9%.
Прокачка больших объемов трафика через защищенные сайты
Когда парсер ежедневно выкачивает десятки гигабайт тяжелого контента (каталоги с изображениями, видео, объемные JSON-дампы) с ресурсов, закрытых Cloudflare, платить за каждый гигабайт резидентского трафика нерентабельно. Фиксированная плата за безлимитный ISP-канал позволяет экономить бюджет.
Когда использование ISP-прокси избыточно?
Любой тип прокси нужно использовать для конкретных сценариев и не всегда финансово выгодно применять ISP-прокси, если можно обойтись более дешевыми аналогами.
Парсинг ресурсов, где нет серьезной защиты
Когда целевой сайт не защищен антифродом, либо это довольно примитивная защита (ограничение на количество одновременных запросов и т. п.), использовать статические ISP-прокси не стоит. Дешевле будет приобрести пул серверных прокси.
Серверные IP-адреса будут в разы дешевле (в зависимости от провайдера разница может быть значительной), да и пропускная способность у серверного канала будет выше.
Сбор данных на многопотоке в конкретном ГЕО
Когда скрипт или парсер подразумевает многопоточность, да еще и использование конкретного гео, использование ISP-прокси будет не просто экономически невыгодным, оно вас разорит.
Когда вы работаете на многопотоке, каждый новый поток требует уникального IP-адреса, а при покупке ISP-прокси вы приобретаете статичный IP. Его нельзя сменить, он уникален.
В таком сценарии лучше использовать резидентские прокси, где оплата взимается за использованный трафик, а пул доступных IP-адресов формируется динамически. Вы можете менять IP-адреса по времени или с каждым новым запросом, и каждый раз IP будет уникальным (главное, чтобы пул позволял).
Можно ли проверить ISP-прокси?
Не все провайдеры бывают честны со своими пользователями. Так бывает, что под видом качественных ISP-прокси продают обычные серверные IP с переписанным гео в одной из второстепенных баз. Перед началом эксплуатации купленного прокси рекомендую провести быстрый аудит:
Проверьте тип ASN в базах — Прогоните полученный IP-адрес через сервисы IPinfo.io, Spur.us или MaxMind. Обратите внимание на блок информации об автономной системе (ASN) и компании (Company). В графе type должно стоять значение isp или residential. Если вы видите там hosting или business — под видом ISP вам продали обычный серверный прокси.
Оцените Fraud Score и чистоту подсети — Проверьте адрес в базах Scamalytics или IPQualityScore. Допустимый показатель риска для свежего статического ISP — от 0 до 20 (Low Risk) без отметок о нахождении подсети в спам-листах (Spamhaus, SORBS).
Протестируйте тайминги сокета через консоль — Выполните один запрос через терминал с помощью curl, чтобы увидеть реальную задержку на каждом этапе соединения:
curl.exe -x "socks5h://login:password@proxy_ip:port" -o NUL -s -w "DNS: %{time_namelookup}s | Connect: %{time_connect}s | TLS: %{time_appconnect}s | Total: %{time_total}s\n" https://api.ipify.orgОбратите внимание на протокол socks5h:// (с буквой h на конце): он заставляет резолвить DNS-имена на стороне прокси-сервера, а не на вашем локальном компьютере, защищая сессию от DNS-утечек. Если Connect и TLS укладываются в 0.05–0.25 секунды, а тип ASN подтвержден как isp — вам продали качественный статический прокси, готовый к работе.
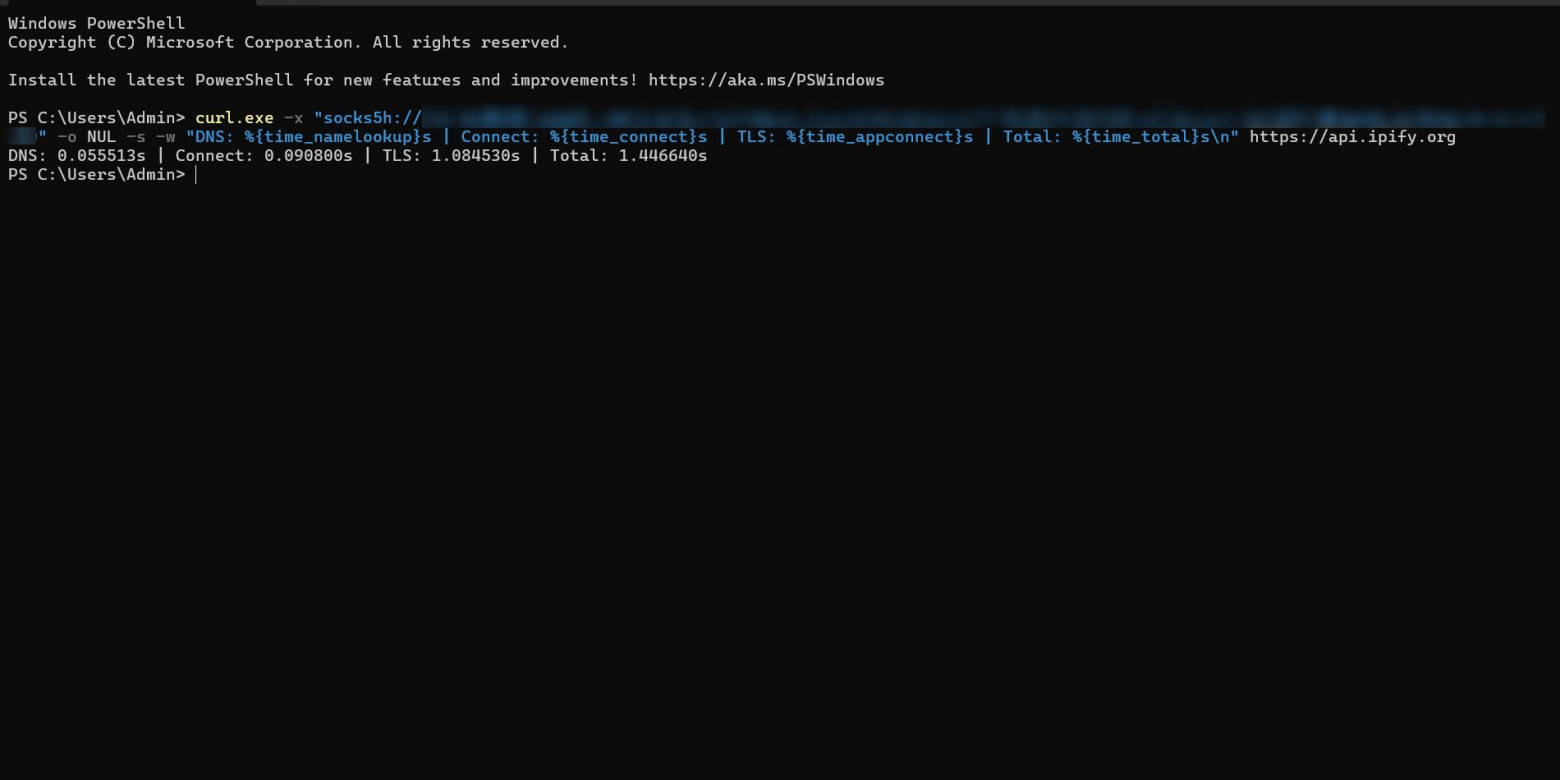
Выше на скриншоте пример как отрабатывает такой запрос.
ISP-прокси очень неплохая альтернатива серверным IPv4 прокси, которые используют для различных задач, особенно если вам нужно работать с сайтами, которые не воспринимают серверные IP.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.