[ITmedia News] 松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
著者
 林裕也
[ITmedia]
牛丼チェーン「松屋」を運営する松屋フーズホールディングス(東京都武蔵野市)は10月30日、29日に公表した不正アクセスについて、公式アプリの管理システムから約238万件の個人情報が漏えいしていたことが判明したと発表した。
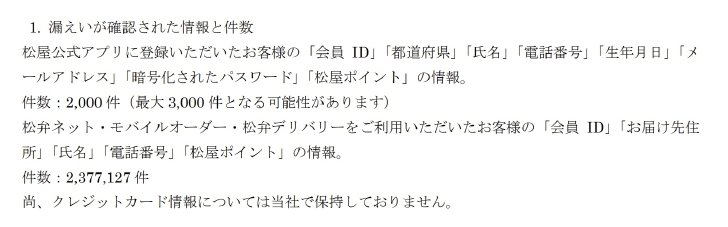
漏えいしたのは、会員IDや氏名、電話番号、「松屋ポイント」の情報。アプリ内の弁当予約サービス「松弁ネット」やモバイルオーダー、宅配サービス「松弁デリバリー」の利用者分は237万7127件で、届け先の住所も流出した。公式アプリの会員登録情報2000件(最大3000件の可能性あり)では、都道府県や生年月日、メールアドレス、暗号化済みのパスワードも対象となった。クレジットカード情報は保持していないとしている。
原因や侵入の経緯は調査中。個人情報保護委員会への報告などを進め、情報が漏えいした利用者には順次連絡する。アプリ会員にはサービス停止期間中の補償をする予定で、詳細は別途知らせるという。利用者に対しては、不審なメールやSMS、電話に注意するよう呼び掛けている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.