PHPが緊急アップデート「8.5.12」「8.4.27」「8.3.36」「8.2.35」をリリース
PHPが緊急アップデート「8.5.12」「8.4.27」「8.3.36」「8.2.35」をリリースしました。
Security advisory: Critical remote code execution vulnerabilities, update now | PHP
https://www.php.net/index.php#2026-10-21-5
Security advisory: Critical remote code execution vulnerabilities, update now | PHP: News Archive - 2026
https://www.php.net/archive/2026.php#2026-10-21-5
PHP開発チームは2026年10月20日に深刻度「9.2」の脆弱性が2件確認されたことを報告。同時に、2026年10月21日23時にセキュリティパッチを公開することを告知していました。
PHPに深刻度「9.2」の脆弱性が2件発覚、サーバー乗っ取りの恐れで緊急パッチを10月21日に公開へ - GIGAZINE
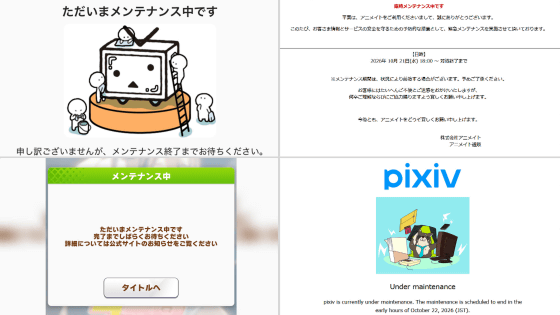
23時を前に、各種ウェブサイトやアプリがメンテナンス状態になりました。
ニコニコやpixivなど各種ウェブサイトおよびアプリがPHPの緊急パッチに対応するべくメンテナンス入り - GIGAZINE
そして、23時頃にPHPのバージョン「8.5.12」「8.4.27」「8.3.36」「8.2.35」がリリースされました。修正される脆弱性は以下の2件です。なお、PHPのリリース文面自体は22時半過ぎに公開されていました。
RCE via OOM corruption, CVE-2026-109618 (GHSA-w8hw-w9fx-j79w):メモリ不足処理により、内部リクエストデータが部分的にしか初期化されていない状態のままPHPが中断される可能性があり、リクエストのクリーンアップ処理で無効データが有効データとして扱われる可能性がある。
RCE via stale global state, CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp):リクエストの内部状態がバッキングメモリの解放後も残存する可能性がある。通常の初期化によるリセットより前に同じワーカーによって処理される後続リクエストが残存状態を使用する可能性がある。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.