[ITmedia News] 「お前たちのクラウドはわれわれのもの」 IDCFクラウドの管理画面に出た攻撃者のメッセージ 内容に運営元は
著者
 梅林日奈子
[ITmedia]
ランサムウェア攻撃を受けた「IDCFクラウド」を巡り、攻撃者を名乗る人物のメッセージが管理コンソールに表示されたとする画像が、10月7日からX上で拡散している。画像には、攻撃者によるものとみられる英語のメッセージや、被害規模を示す具体的な数字が記されている。ITmedia NEWSは運営元のIDCフロンティアに、画像の内容について運営元のIDCフロンティアに聞いた。
拡散しているのは、IDCFクラウドの東日本リージョン向け管理コンソールの画面とされるスクリーンショット。ブラウザのアドレス欄には、同サービスの管理コンソールのURLが表示されている。一方、画面内は黒い背景に赤や緑の文字が並び、上部には「インフラを掌握した」「お前たちのクラウドは我々のものだ」などと英語で記されている。
メッセージは10月7日付で、攻撃者は「東日本リージョン1全体をわずか7分で暗号化した」と主張。攻撃から7時間が経過しても、運営側がメッセージに気付かなかったと指摘し、「ここまでひどい対応は予想していなかった」などと挑発する内容も含まれている。
画面中央には、赤字で被害規模とされる数値が並ぶ。攻撃者は239台のハイパーバイザーに侵入し、225個のデータストアを全て暗号化したほか、1万6600以上の仮想マシンディスクを利用できなくしたと主張。さらに、3.6PBのプライマリストレージを暗号化し、55万4153件のスナップショットを破壊したうえ、41.5PB分のバックアップ容量が失われたとしている。
画像にはこのほか、IDCフロンティアの運用担当者に向けて、仮想化基盤「VMware ESXi」のホストに接続し、攻撃者が残したというファイルを確認するよう指示する文章も記されている。
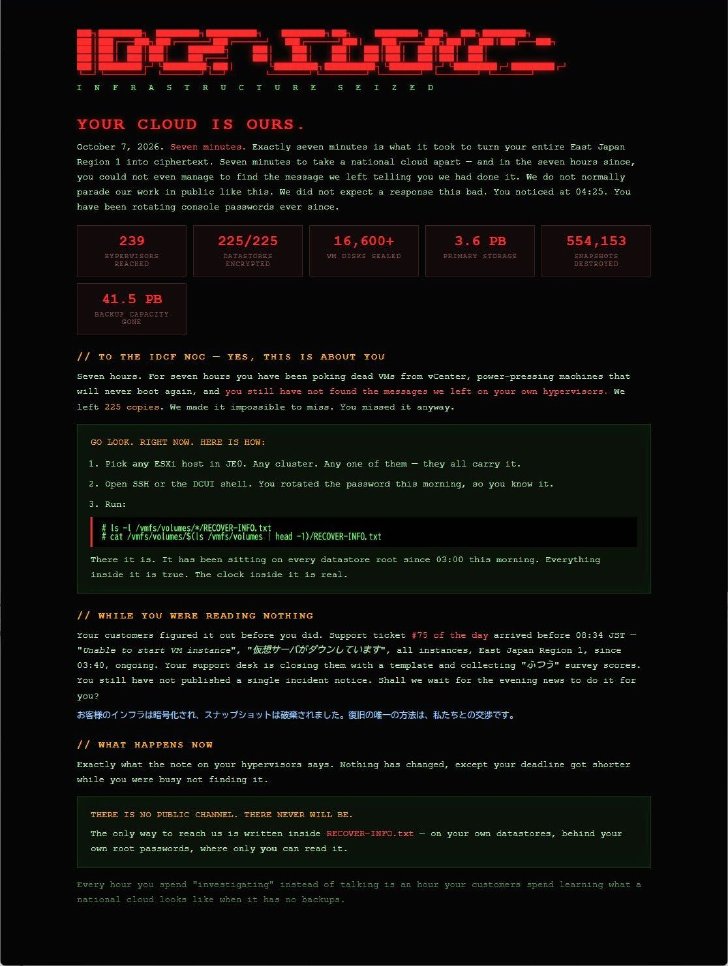
ITmedia NEWSは、実際に管理コンソールにメッセージが表示されたという利用者から画像の提供を受け、IDCフロンティアに事実関係を確認した。同社は「今回の障害対象のIDCFクラウドのコンソール画面で表示されてしまっていたものと、同様と見受けられる画像は複数確認しております」と回答した。
一方、メッセージに記載された被害規模などの具体的な数字について、同社は「(コンソール画面に)書かれている内容を含め、ランサムウェア攻撃については、現在調査継続中です」と説明した。このほか、攻撃者が主張するスナップショットの破壊と、データの復旧が困難になっている状況との関連などについても尋ねたが、いずれも回答は得られなかった。
IDCフロンティアによると、障害は10月7日午前3時40分ごろに発生した。影響を受けた企業・自治体は495に上り、東日本第1リージョンの4ゾーンでは仮想サーバーが停止したまま、再起動できない状態が続いている。同社は8日の第3報で、対象ゾーンに保存されたデータの取り出しや復元が難しくなる見通しを示した。9日の第4報では、親会社のソフトバンクや外部のセキュリティ専門企業と連携し、調査と復旧対応を進めていると説明している。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.