Как мы защитили 70 ТБ важных документов в крупной нефтегазовой компании
Ежегодно каждое второе промышленное предприятие сталкивается с утечкой данных по вине сотрудников. Цена ошибок и диверсий – утрата дорогой технической и юридической информации, финансовые и репутационные потери. При этом из-за беспорядка в файловой системе компании часто не знают, что где-то в открытом доступе лежал важный документ, который теперь гуляет по сети и рукам конкурентов.
Поэтому первостепенная задача бизнеса – создать четкую систему хранения конфиденциальных файлов с разграниченным доступом. С таким запросом и пришел наш клиент, крупная нефтегазовая компания. Рассказываем, как мы помогли ей достичь цели.
Задача – контролировать файлы на 2 000 ПК, семи файловых серверах и в трех сетевых хранилищах
Центральный офис и филиалы компании в разных городах объединены в разветвленную локальную сеть с пропускной способностью от 10 до 100 Мб/с. Данные хранятся на 2000 рабочих станций сотрудников, семи файловых серверах и в трех сетевых хранилищах (NAS). Суммарно – 70 ТБ документов: информация о месторождениях, чертежи, геологические карты, физико-химические описания продукции, итоги лабораторных и промысловых исследований, результаты тендеров, договоры с подрядчиками, бизнес-планы, сметы строительных работ, акты ревизий и проверок. Все нужно контролировать и держать в безопасности.
Решение – системы аудита и защиты файловых хранилищ (DCAP). Такие программы анализируют локальные и сетевые репозитории, помогают понять, какие файлы есть в компании, где они лежат, кто имеет к ним доступ, и обеспечить защиту. Заказчик выбрал нашу систему «СёрчИнформ Файловый аудитор».
Шаг 1. Просканировали файловые хранилища
ИБ-отдел компании удаленно установил на рабочие ПК сотрудников и серверы агенты, которые передают данные в «Файловый аудитор». Затем подключил сетевое сканирование. Специалисты задали условия – расписание, скорость и условия фонового аудита, чтобы беспрерывно контролировать работу с данными.
Программа просканировала все 70 ТБ документов в двух режимах:
агентском – на 2000 ПК сотрудников;
сетевом – на семи серверах и в трех сетевых хранилищах.
Система проанализировала все файлы и папки и нашла среди них те, которые содержат чувствительную информацию. Использовали разные алгоритмы:
поиск по атрибутам – типу файла, расположению, времени создания и другим;
фразовый поиск – по словам, словосочетаниям и последовательности символов, с точным совпадением и с учетом морфологии;
поиск по регулярным выражениям – для структурированной информации, которая формируется по заданным правилам: например, паспортных данных;
поиск по словарям – для документов определенной тематики;
поиск похожих – для файлов, напоминающих друг друга внешне и по смыслу.
На основе простых алгоритмов создавали комплексные поисковые запросы. Например, чтобы найти все договоры в pdf-формате, запускали поиск по атрибутам и поиск похожих, опираясь на принятый в компании шаблон.
Часть правил создали вручную, а для типовых документов воспользовались готовыми шаблонами – их в «Файловом аудиторе» больше 450, они заранее настроены на поиск разных типов персональных данных и деловой документации.
По итогам анализа система классифицировала документы и присвоила им метки в зависимости от содержания: «Персональные данные», «Договоры», «Финансовая отчетность» и так далее.
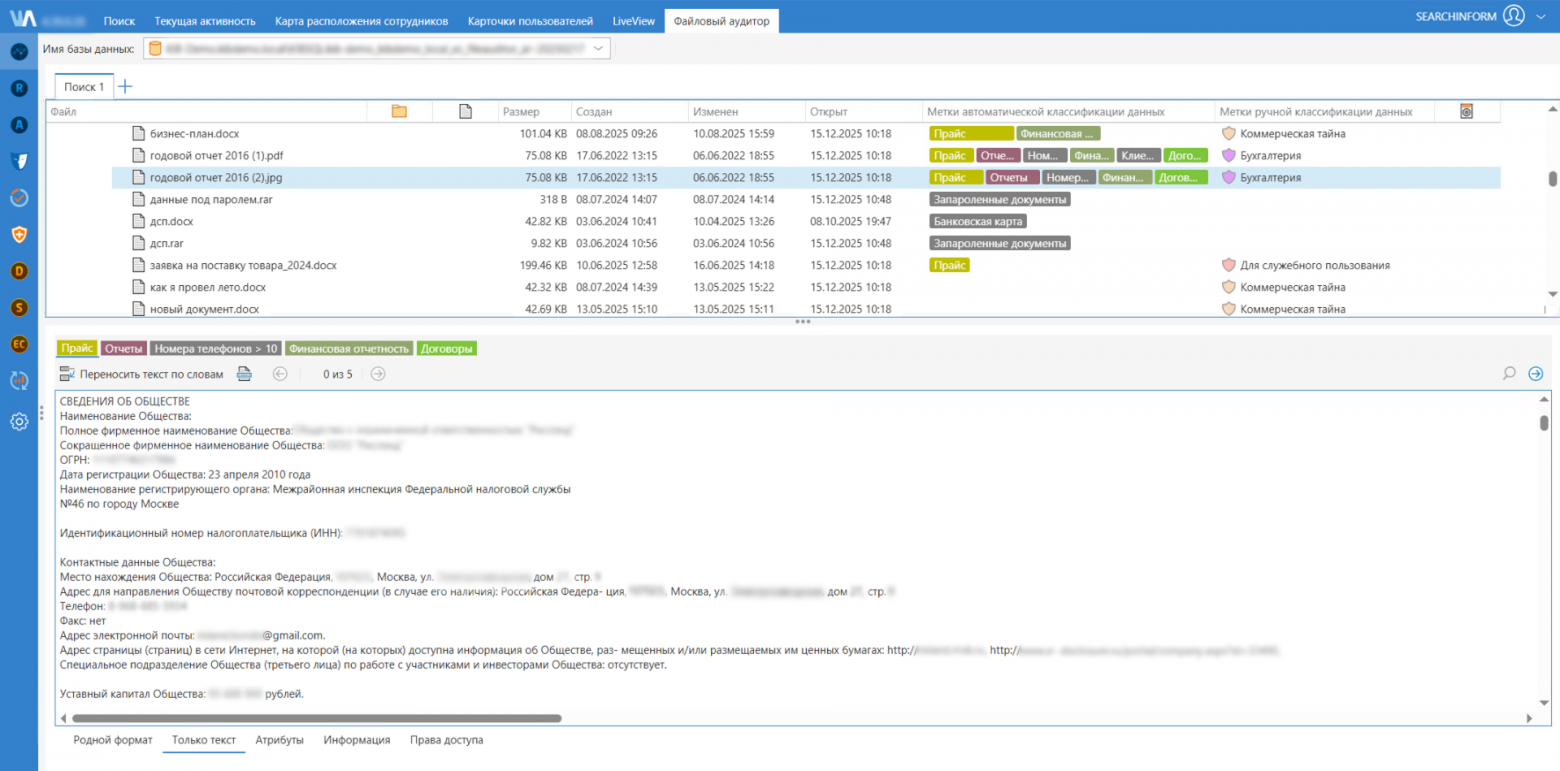
Так ИБ-отдел получил полную картину того, что происходит в файловых хранилищах:
классификацию данных;
дерево папок с указанием прав пользователей;
информацию о количестве и расположении документов с уязвимыми данными, операциях с ними, датами создания и модификации.
А еще – первый тревожный результат. ИБ-специалисты нашли проблемы с разграничением прав доступа, которые могли привести к серьезным утечкам: запатентованные чертежи, карты месторождений и итоги дорогостоящего финансового аудита хранили в общих папках. Поэтому следующим шагом отдел настроил правила безопасности, чтобы закрыть риски.
Шаг 2. Настроили правила безопасности
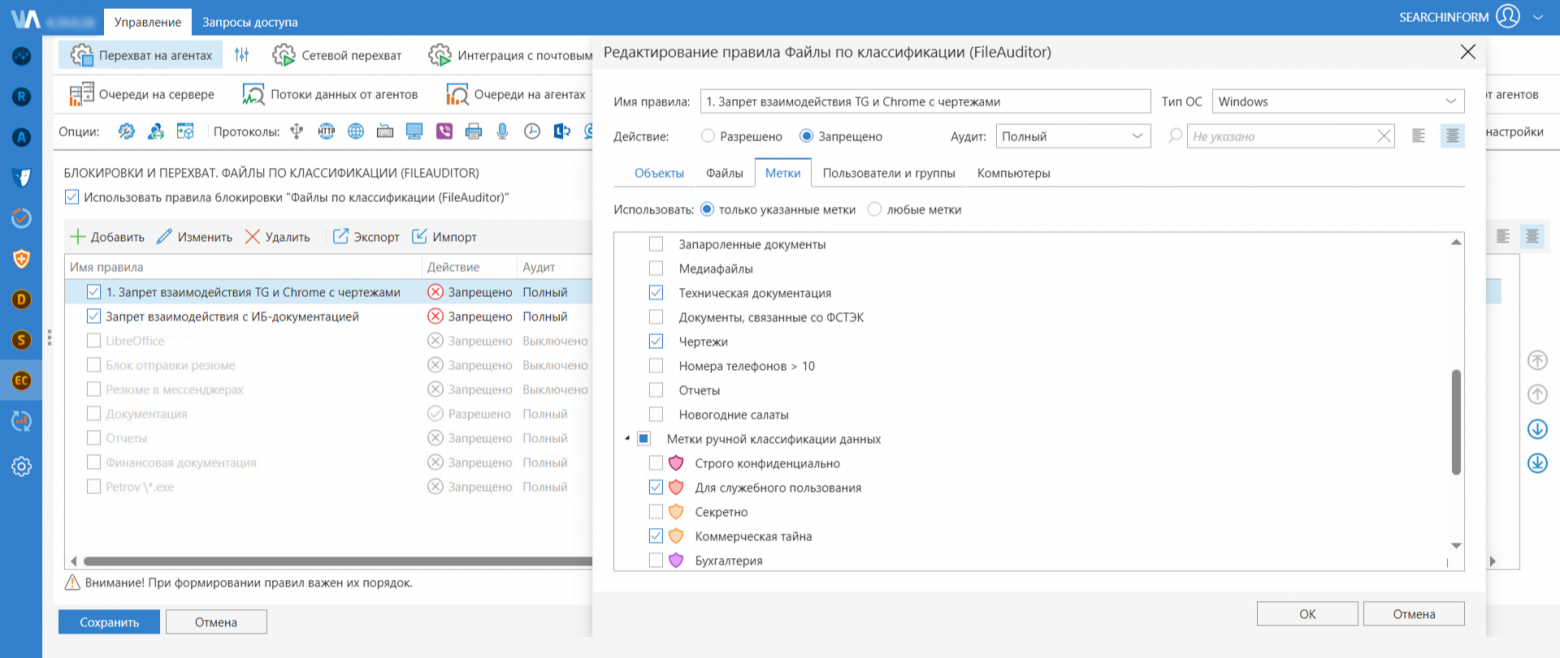
Установили блокировки. Запретили нежелательную активность с классифицированными файлами. Например, заблокировали:
доступ к данным с меткой «Тендер» и «Финансовая отчетность» в офисных приложениях для всех, кроме руководства, бухгалтерии и юристов
отправку документов с меткой «Коммерческая тайна» в десктоп-версиях мессенджеров и браузерах для всех сотрудников.
Блокировки не зависят от расположения файла, атрибутов и прав пользователя в контроллере домена – только от меток, привязанных к содержанию. Если конфиденциальный документ случайно попадет в общую папку, работать с ним все равно смогут только сотрудники с доступом, причем только в разрешенном ПО.
Отдельно проверили наследование прав. Раньше ИБ-специалисты сталкивались с проблемой: когда в хранилище появлялись новые документы, они по умолчанию получали доступы родительской папки. В больших директориях со вложенной структурой права могли «расползаться» бесконтрольно. Кто-то вручную выдавал сотруднику доступ к конкретной директории, система хранения тиражировала его вниз по дереву – а в одной из вложенных папок оказывался непредназначенный для сотрудника документ. Или наоборот – права на нижнем уровне переставали соответствовать заданным выше.
«Файловый аудитор» решил эту проблему. Система сравнивает доступы к каждому документу с правилами, заданными в родительской папке, и предупреждает, если находит расхождение. Отдельно выявляет случаи избыточных прав – когда у пользователя или группы доступ шире, чем должен быть.
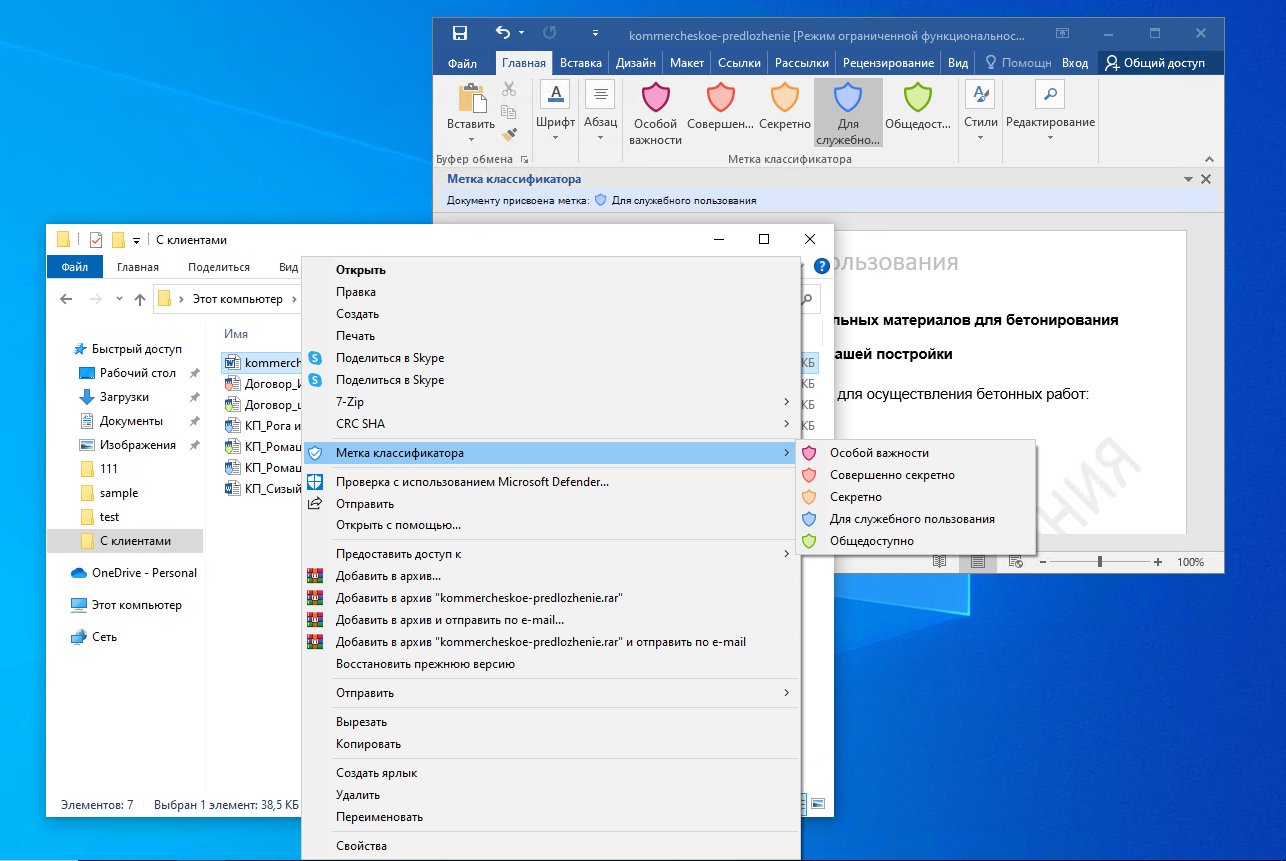
Ввели ручную классификацию файлов. Назначили сотрудников, которые должны самостоятельно обозначать уровень конфиденциальности для писем и документов – в частности, в приложениях Microsoft Office и AutoCAD. Это помогает защитить данные, которые нельзя разметить автоматически. Например, в компании есть черновые и утвержденные прайс-листы. Они отличаются лишь парой цифр и для системы выглядят одинаково. Но черновик содержит закупочные цены, которые не должны попасть в общий доступ, а финальная версия – цены для клиентов. Сотрудник, которому разрешено работать с такими файлами, знает об этом – и должен указать, что черновик предназначен только «для внутреннего пользования».
Чтобы выделить вручную размеченные файлы в общем документообороте, настроили визуальные маркеры – иконки, надписи в колонтитулах с указанием категории и водяные знаки в MS Word.
Наладили теневое копирование. Задали правило – автоматически копировать в базу системы файлы, которые содержат критические данные, и сохранять историю последних изменений. Когда кто-то из сотрудников редактирует такие файлы, система уведомляет ИБ-отдел. Если в документ внесут нелигитимные правки или удалят его, специалист сможет восстановить нужную версию.
Шаг 3. Измерили результат
Мы уже говорили, что компания пришла с конкретным запросом – создать четкую систему хранения с разграниченными правами. «Файловый аудитор» помог достичь этой цели: найти все важные файлы на ПК сотрудников, серверах и в хранилищах и оставить доступы только тем, кто должен с ними работать. Число избыточных разрешений сократилось на 40%.
Бизнес получил инструмент, который позволяет не только единоразово навести порядок, но и регулярно поддерживать его – анализировать растущий объем данных, настраивать безопасные сценарии работы, минимизировать риски нарушений доступа и утечек. При этом аудит автоматизирован. Это освободило до 30% времени ИБ-специалистов. Раньше оно уходило на рутинные проверки.
Теперь компания планирует интегрировать «Файловый аудитор» с системой защиты от утечек (DLP), чтобы контролировать безопасность и на уровне хранения, и на уровне передачи информации.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.