« On n’avait pas cette culture de la sécurité », Michel-Édouard Leclerc patauge en direct après le piratage des frigos des supermarchés
Invité de CNews ce 14 octobre, le patron des centres E.Leclerc est revenu sur la cyberattaque qui a visé les systèmes de froid des supermarchés. Et son propos est un poil inquiétant.
Quoi de mieux que d’aller sur le plateau de CNews quand on s’emmêle les pinceaux ?
Ce 14 octobre, Michel-Édouard Leclerc, président du comité stratégique des centres E.Leclerc, était l’invité de la matinale de Laurence Ferrari pour revenir, entre autres, sur la cyberattaque qui a frappé la grande distribution en début de semaine.
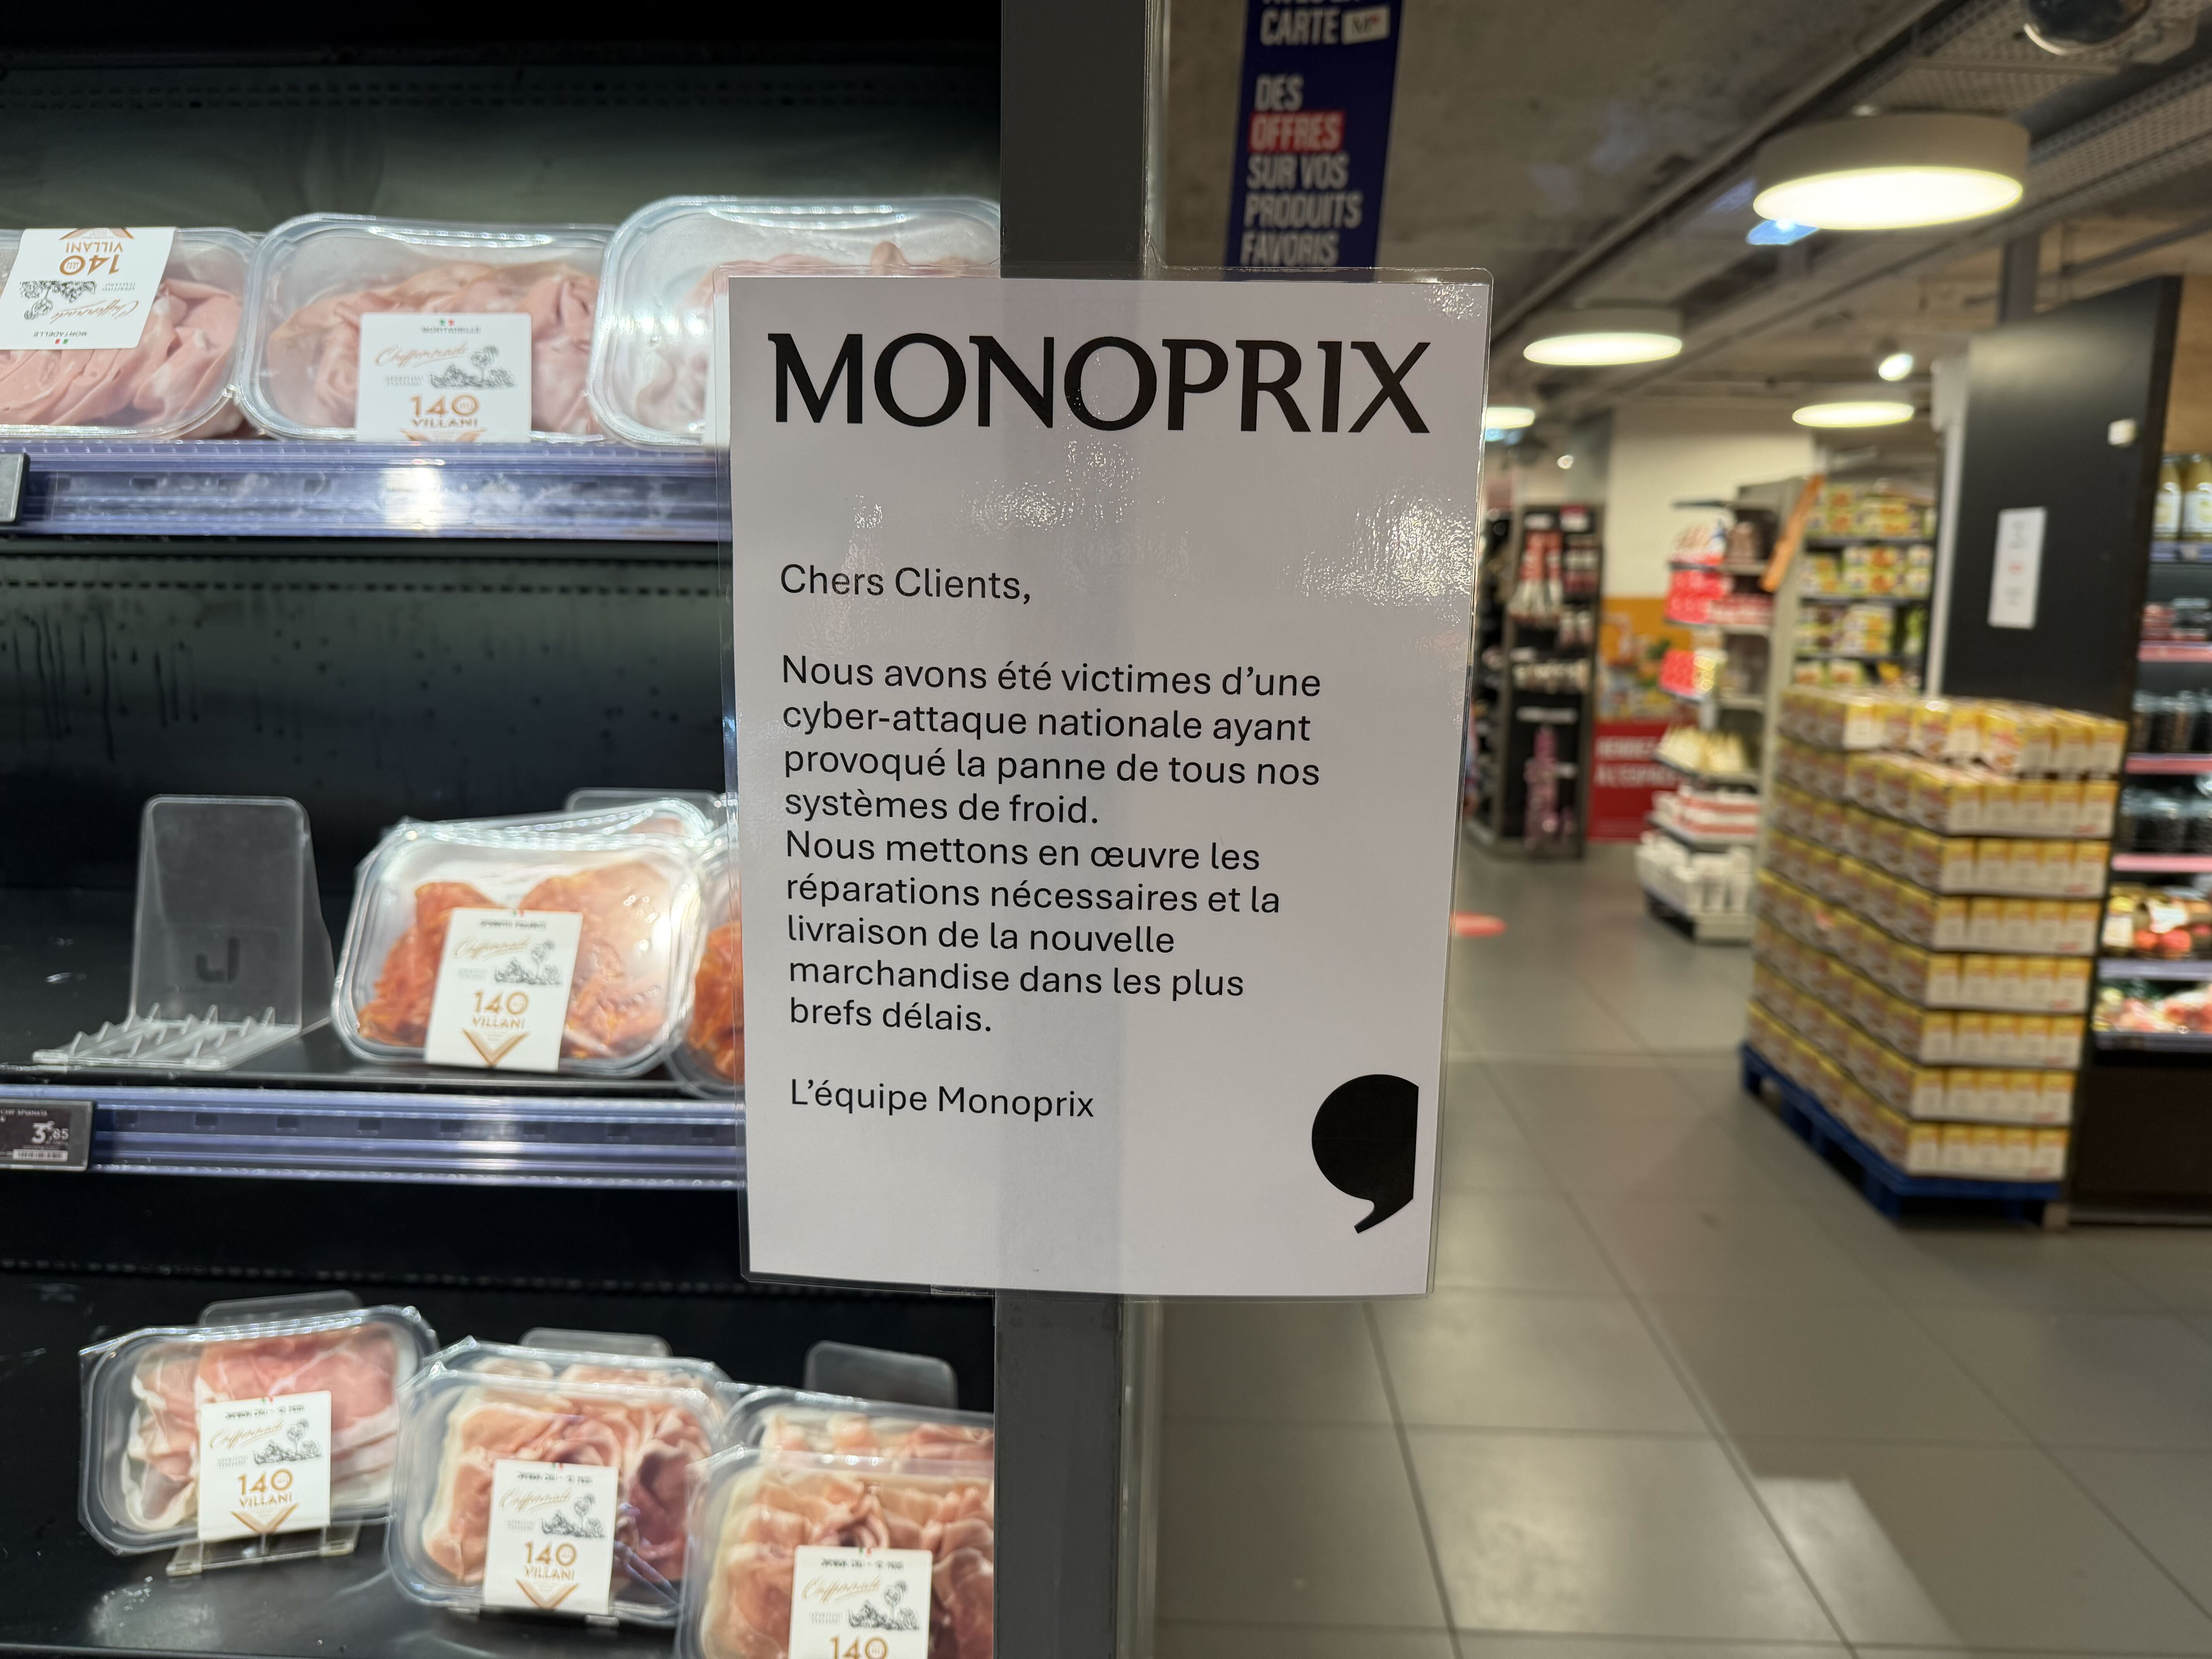
Dans la nuit du dimanche 11 au lundi 12 octobre, des hackers ont pris la main à distance sur les boîtiers de régulation du froid de centaines de magasins U, Intermarché, Monoprix, Carrefour et E.Leclerc.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Un piratage de ces équipements, fabriqués notamment par Danfoss et Dixell, qui a permis de faire grimper les températures jusqu’à 50 °C dans certains cas, provoquant la perte de tonnes de marchandises.
Pendant près de deux minutes, le dirigeant est revenu sur cette affaire sans trop sembler savoir où il allait, en dressant un constat encore plus inquiétant que prévu.
— CNEWS (@CNEWS) October 14, 2026
Ce contenu est bloqué car vous n’avez pas accepté les cookies et autres traceurs. Ce contenu est fourni par Twitter.
Pour pouvoir le visualiser, vous devez accepter l’usage étant opéré par Twitter avec vos données qui pourront être utilisées pour les finalités suivantes : vous permettre de visualiser et de partager des contenus avec des médias sociaux, favoriser le développement et l’amélioration des produits d’Humanoid et de ses partenaires, vous afficher des publicités personnalisées par rapport à votre profil et activité, vous définir un profil publicitaire personnalisé, mesurer la performance des publicités et du contenu de ce site et mesurer l’audience de ce site (en savoir plus)
En cliquant sur « J’accepte tout », vous consentez aux finalités susmentionnées pour l’ensemble des cookies et autres traceurs déposés par Humanoid et .
Vous gardez la possibilité de retirer votre consentement à tout moment. Pour plus d’informations, nous vous invitons à prendre connaissance de notre Politique cookies.
Un aveu en direct
Si Michel-Édouard Leclerc a commencé par remercier ses équipes qui ont retiré très vite la marchandise avariée, en assurant que les chambres froides et les rayons frais fonctionnaient de nouveau, la suite de son propos s’est révélée nettement plus confuse.
Relancé sur le fait que les logiciels attaqués n’avaient pas été mis à jour, un point sur lequel l’ANSSI a publié une alerte la veille, il s’est lancé dans un aveu difficile à entendre. « C’est le fait d’être connecté. On travaille beaucoup sur la sécurité des fichiers clients, de la relation client, des comptes bancaires […] la gestion des frigos, ça nous semblait pas… je le dis tout simplement […]. On n’avait pas cette culture de la sécurité », a-t-il reconnu, dans une réponse où se sont entremêlés une remarque sur « les jeunes » qui, « eux, sont connectés » et l’idée que ce type d’attaque peut « déstabiliser, déstructurer » la société civile.
Le dirigeant a pourtant lui-même mis le doigt sur le problème en rappelant que la gestion des frigos comme celle des éclairages était « déléguée ». Ce qui a sûrement péché ici, c’est justement la vérification de toute la chaîne de sécurité des prestataires et sous-traitants à qui sont confiés ces équipements connectés, et dont les failles deviennent mécaniquement celles des enseignes. Un point déjà soulevé la veille par Dominique Schelcher, PDG de Coopérative U.
« Salopards » et puissances étrangères
Après avoir qualifié les hackers de « salopards », des « racketteurs , Michel-Édouard Leclerc a avancé une hypothèse plus discutable. « On ne sait pas s’ils interviennent pour eux-mêmes, pour racketter ou pour des puissances étrangères », a-t-il lancé. Une piste étatique pour le moins prématurée, alors que l’attaque a visé des boîtiers pilotés depuis une simple interface web, dont les logiciels n’avaient pas été mis à jour, une faille qui ne nécessite pas forcément des moyens hors normes pour être exploitée.
Pour l’heure, aucune information n’a été communiquée sur l’identité des attaquants ni sur d’éventuelles revendications, et c’est la section cybercriminalité du parquet de Paris, saisie de l’enquête, qui devra faire la lumière sur cette attaque.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.