Счет-фактура с паролем, «акт сверки» на GitHub и опечатка в слове: как атаковали российские компании в III квартале 2026
В третьем квартале 2026 года специалисты группы киберразведки PT ESC разобрали 1121 вредоносный файл, связанный с 13 хакерскими группировками, нацеленными на российские организации. Если отвлечься от экзотических названий вроде Rare Werewolf и PhantomCore, история получается удивительно однообразной: почти все начинается с «документа», который документом не является. Это может быть акт сверки, договор или расписание рабочей группы, а внутри оказывается ярлык, скрипт или исполняемый файл. Дальше в дело идут штатные средства Windows и легитимные программы удаленного доступа, которые трудно отличить от рабочих инструментов администраторов. А параллельно обычных людей атакуют фишингом: 89% поддельных доменов квартала нацелены на аккаунты в мессенджерах. Давайте посмотрим, как все это выглядит изнутри.
С полной версией исследования можно ознакомиться на сайте.
Квартал в цифрах
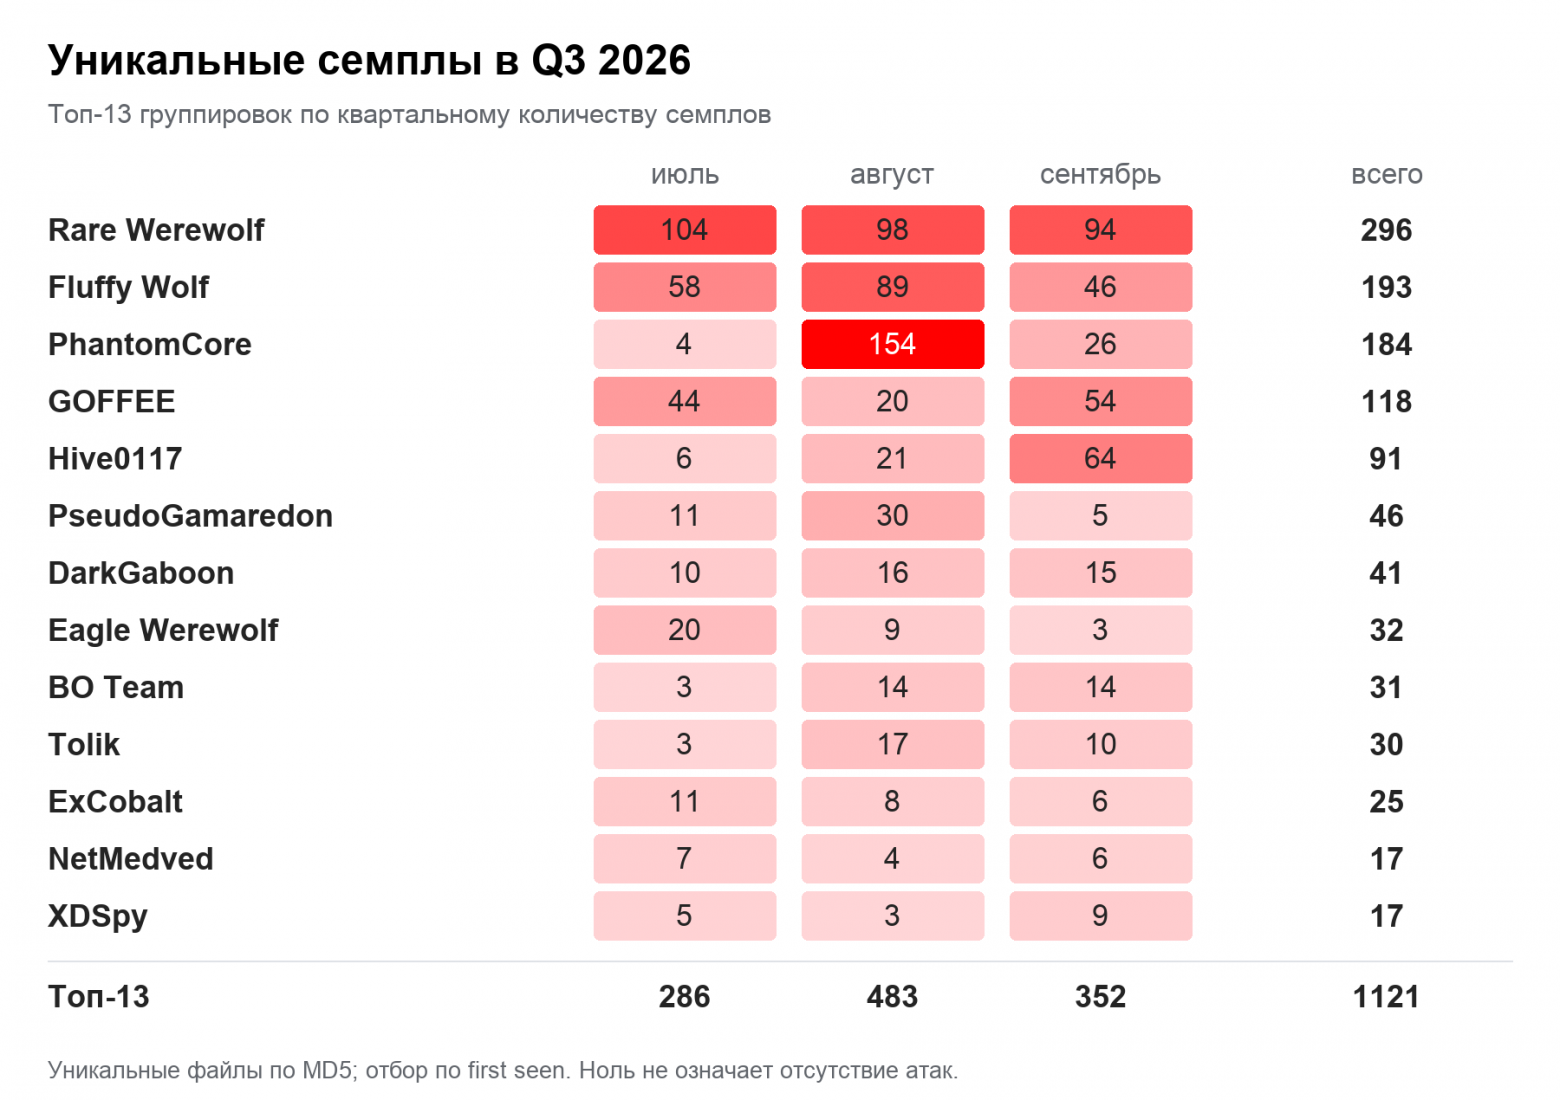
Вредоносные файлы распределились между группировками неравномерно. Больше четверти из них, 296 уникальных файловых образцов или 26,4% выборки, приходится на Rare Werewolf. Следом идут Fluffy Wolf с 193 образцами, PhantomCore со 184, GOFFEE со 118 и Hive0117 с 91, а первые три группировки вместе дают 60% всей выборки. Больше всего новых файлов появилось в августе: 483 против 286 в июле и 352 в сентябре.
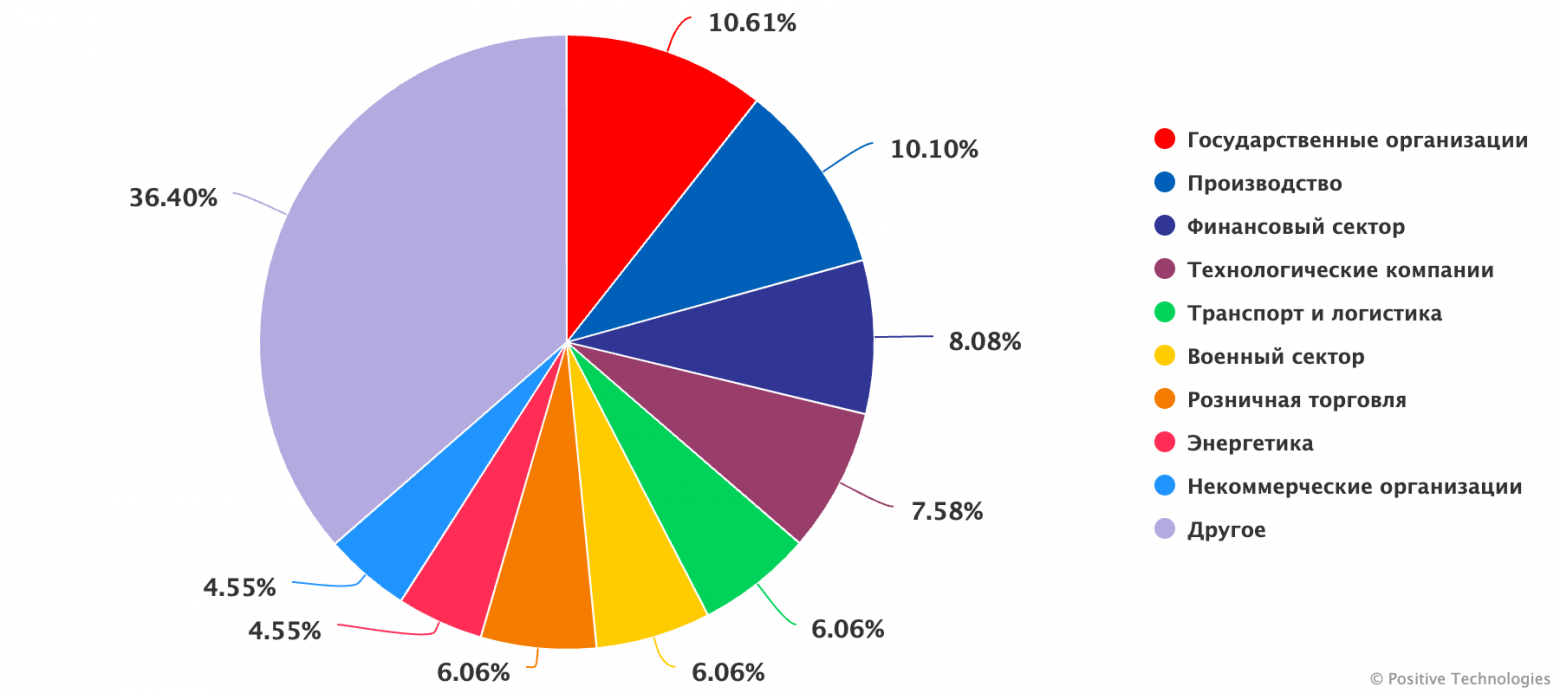
Среди атакованных отраслей на первом месте оказались государственные организации (10,61%), за ними идут производство (10,10%), финансовый сектор (8,08%) и технологические компании (7,58%). Транспорт и логистика, военный сектор и розница получили по 6,06% каждый. Авторы отчета сразу оговариваются: речь идет о статистике вредоносных файлов, а не самих атак. Она ничего не говорит ни о числе заражений, ни об их успешности, ни о том, что хакеры сменили интересующие их отрасли.
Как выглядит цепочка атаки
Обычно killchain начинается с фишинга. Rare Werewolf рассылает архивы под видом договоров, счетов и технической документации, причем письма оформлены как продолжение деловой переписки: с префиксами Fwd и Re, а пароль к архиву указан прямо в тексте. Группировка Tolik маскирует рассылки под официальные письма, а хакеры из NetMedved прикладывают к вредоносным ярлыкам карточки предприятий и реквизиты, чтобы все выглядело как заявка на закупку.
Дальше в ход идет старый трюк с двойным расширением. Fluffy Wolf называет исполняемые файлы Doc_1C_buh_09_07_2026_www_PDF.com, имитируя бухгалтерские документы «1С». Tolik присылает Перечень задач.docx.hta и Реестр 2026 ЦКМ.pdf.hta, а группировка PhantomCore использует окончание .pdf.lnk. Взгляд жертвы цепляется за знакомое «pdf» или «docx» и пропускает настоящее расширение.
Что происходит после клика, зависит от группировки, но чаще всего это PowerShell или mshta. NetMedved кладет в ярлык PowerShell-команду в Base64. Скрипт получает содержимое по короткой ссылке через MSXML2.ServerXMLHTTP и передает его команде, которую подбирает через Get-Command по маске имени, так что явное название команды исполнения нигде не мелькает. PhantomCore действует проще: вызывает curl, скачивает r.cmd в ProgramData и запускает его. А HTA-файлы от группировки Tolik вместо документа выполняют встроенные JavaScript и VBScript через системный mshta.exe.
Чтобы не потерять доступ после перезагрузки, злоумышленники закрепляются в системе. Планировщик заданий используют сразу несколько групп: Fluffy Wolf запускает %APPDATA%\schost.exe каждую минуту, PhantomCore создает ежедневное задание WinUpdateTask для C:\ProgramData\drv.exe, а Rare Werewolf делает задание Auto apdate, которое срабатывает при входе пользователя. Fluffy Wolf вдобавок прописывается в автозапуск реестра под именем SCHOST. На Linux-хостах ExCobalt полагается на cron и дописывает свой ключ в authorized_keys, чтобы потом заходить по SSH.
Отдельная забота атакующих состоит в том, чтобы не нарваться на защиту. Fluffy Wolf пытается добавить свои файлы в исключения Microsoft Defender командлетом Add-MpPreference, а Rare Werewolf пробует остановить службы WinDefend и MpsSvc и выключить брандмауэр. Для удаленного управления берут то, что не вызывает подозрений: AnyDesk у Rare Werewolf, NetSupport в активности NetMedved. Здесь есть неприятный нюанс: такая программа управляет хостом теми же средствами, что и обычная техподдержка, поэтому отличить злоупотребление от рутины непросто.
Rare Werewolf: шпионаж через AnyDesk и почтовую утилиту
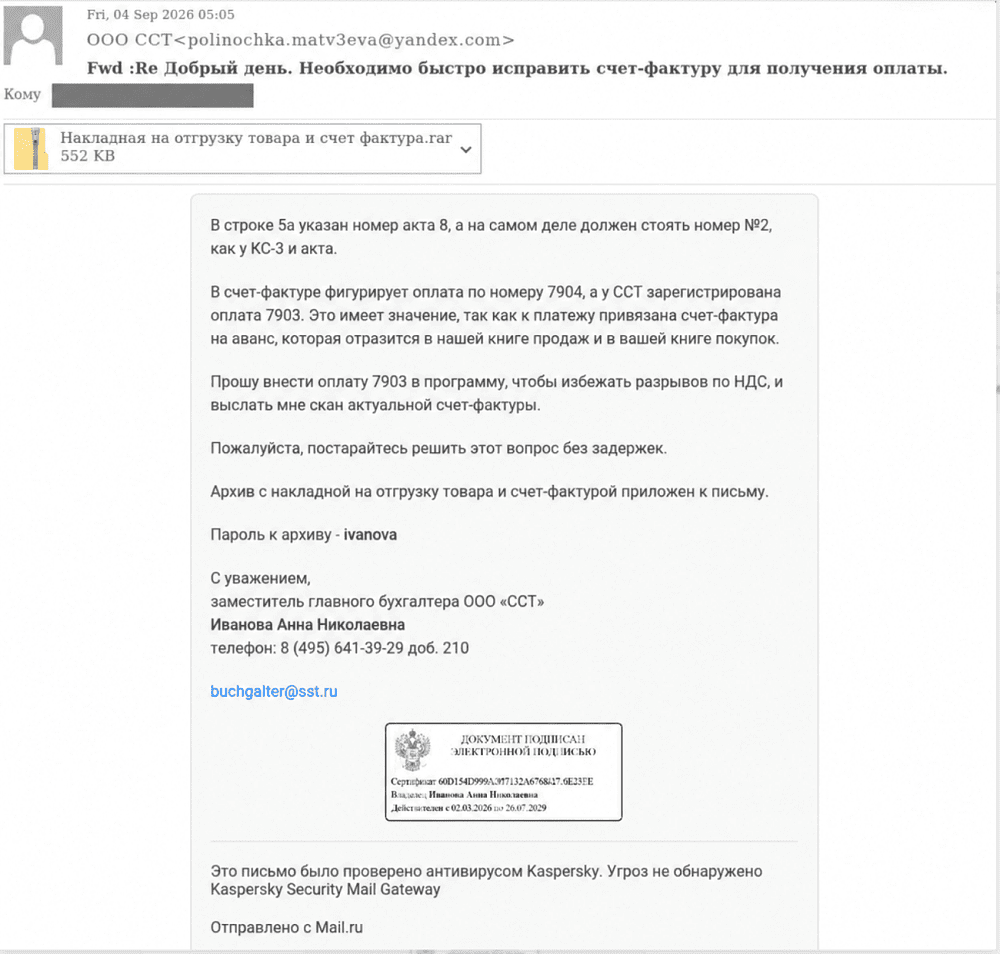
Лидер квартала по числу вредоносных файлов работает в жанре шпионажа и любит многоступенчатые схемы. Жертва получает письмо, например с «исправленным счетом-фактурой» или с актом приема-передачи по госконтракту, запускает приложенный EXE-файл и видит вполне нормальный документ. Пока он читает, в фоне идет работа: через терминал создается сценарий find.cmd с инструкциями загрузить дополнительные компоненты, распаковать архивы и запустить вспомогательные утилиты, а рабочая папка %APPDATA%\Windows командой attrib +s +h становится системной и скрытой.
Потом curl скачивает файлы bk.jpg, driver.jpg и pas.jpg. Расширение картинки служит просто маскировкой: на деле это архивы и исполняемые файлы. BAT-сценарии ставят AnyDesk с доступом без подтверждения со стороны пользователя, архивируют его настройки и отправляют по SMTP через почтовую утилиту Blat. Для повторного запуска Trays.exe -tray создается задание Auto apdate, а перед всем этим отключаются Defender и брандмауэр: sc stop WinDefend, net stop MpsSvc, sc delete MpsSvc и netsh advfirewall set allprofiles state off.
Охотникам за угрозами здесь достается настоящий подарок. В слове update допущена опечатка, и она превращается в удобный маркер для ретроспективного поиска. Можно проверить имя \Auto apdate среди заданий планировщика и в поле TaskName событий Security 4698, поискать строку Auto apdate в BAT-файлах и в командных строках schtasks.exe, которые зарегистрировал EDR или Sysmon, а еще посмотреть, не запускается ли в действии задания Trays.exe -tray.
PhantomCore: ярлык вместо PDF
Группировка PhantomCore начинает «работу» с рассылки ярлыков .pdf.lnk, замаскированных под результаты согласования и счета на оплату. Двойной клик запускает не просмотрщик PDF, а PowerShell. Тот через curl забирает файл с адреса IP_address/down, сохраняет его как C:\ProgramData\r.cmd и запускает. Сценарий загружает компоненты и создает то самое ежедневное задание WinUpdateTask, а жертва тем временем видит PDF-приманку со счетом на оплату оборудования.
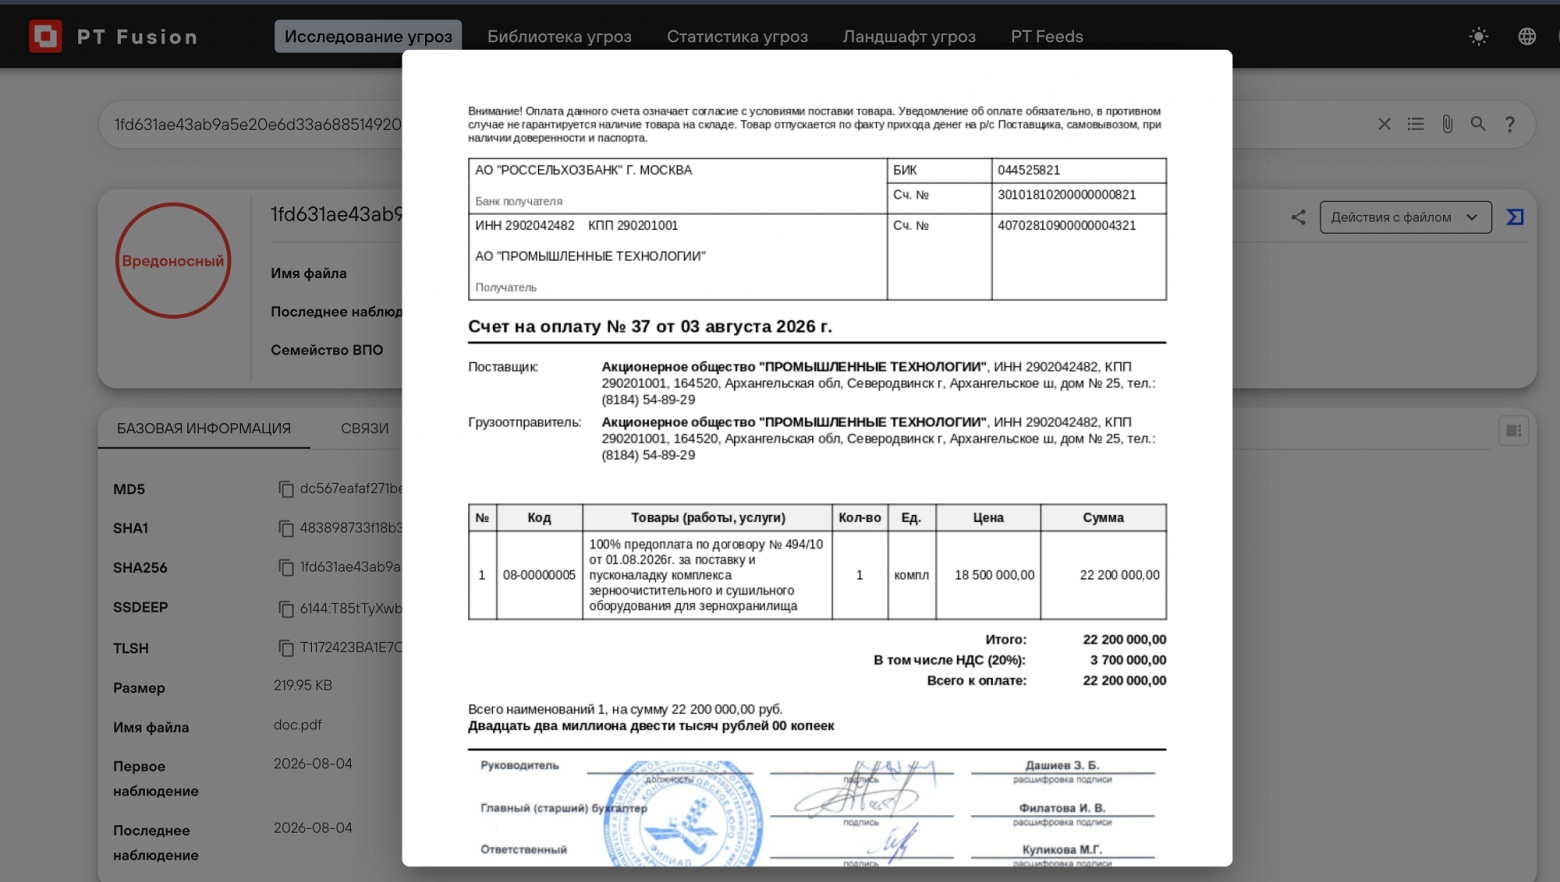
В динамике зафиксированы обращения к moscowsubwaymap[.]site по пути /api/workstations/heartbeat и к penzadogshelter[.]site по путям /client/register и /application/poll: так клиент регистрируется и периодически обменивается данными с сервером. Согласитесь, «карта метро Москвы» и «приют для собак в Пензе» это не те названия, которые заставят насторожиться при беглом взгляде на логи.
PseudoGamaredon: военно-техническая приманка
Эта группировка делает ставку на военно-техническую тематику: «выписки Государственной комиссии по частотам», сведения о новой линейке устройств, расписания рабочих групп по эффективности огневого поражения. Файлы заканчиваются на .exe или .exe_. В августе встречались радиочастотная и продуктовая тематика, в сентябре – материалы военной направленности.
Разобранный нами сентябрьский файл, замаскированный под расписание рабочей группы, работает по двухкомпонентной схеме. Исходный EXE-шник создает во временной папке PDF-приманку и исполняемый файл mask.exe. Документ открывается в браузере, а параллельно cmd.exe после задержки через ping.exe запускает mask.exe. Тот собирает имя компьютера, MachineGuid, переменные окружения и региональные настройки, умеет перечислять, создавать и завершать процессы, работать с файлами, именованными каналами и памятью, а еще пытается понять, не изучают ли его в IDA или Frida. Данные уходят по HTTPS на rapi88win.com (185.237.204.247), методом POST на /drooping.
Мы видим сильное сходство mask.exe с CoreRAT, которым PseudoGamaredon пользовалась раньше. Но особенности HTTP-обмена отличаются от публично описанных образцов, поэтому принадлежность к этому семейству требует дополнительного подтверждения.
Fluffy Wolf: «акт сверки» на GitHub
Эта группировка действует ради денег и остается верна бухгалтерской теме. В разобранной нашими экспертами цепочке архив buh_1C_kopiya_www.rar содержал JavaScript-файл buh_1C_kopiya_www.js, название которого имитировало копию документа «1С». Скрипт отправлялся на GitHub за исполняемым файлом VC_05_MS.exe, который лежал в репозитории akt_sverki, и название репозитория тоже поддерживало легенду: акт сверки.
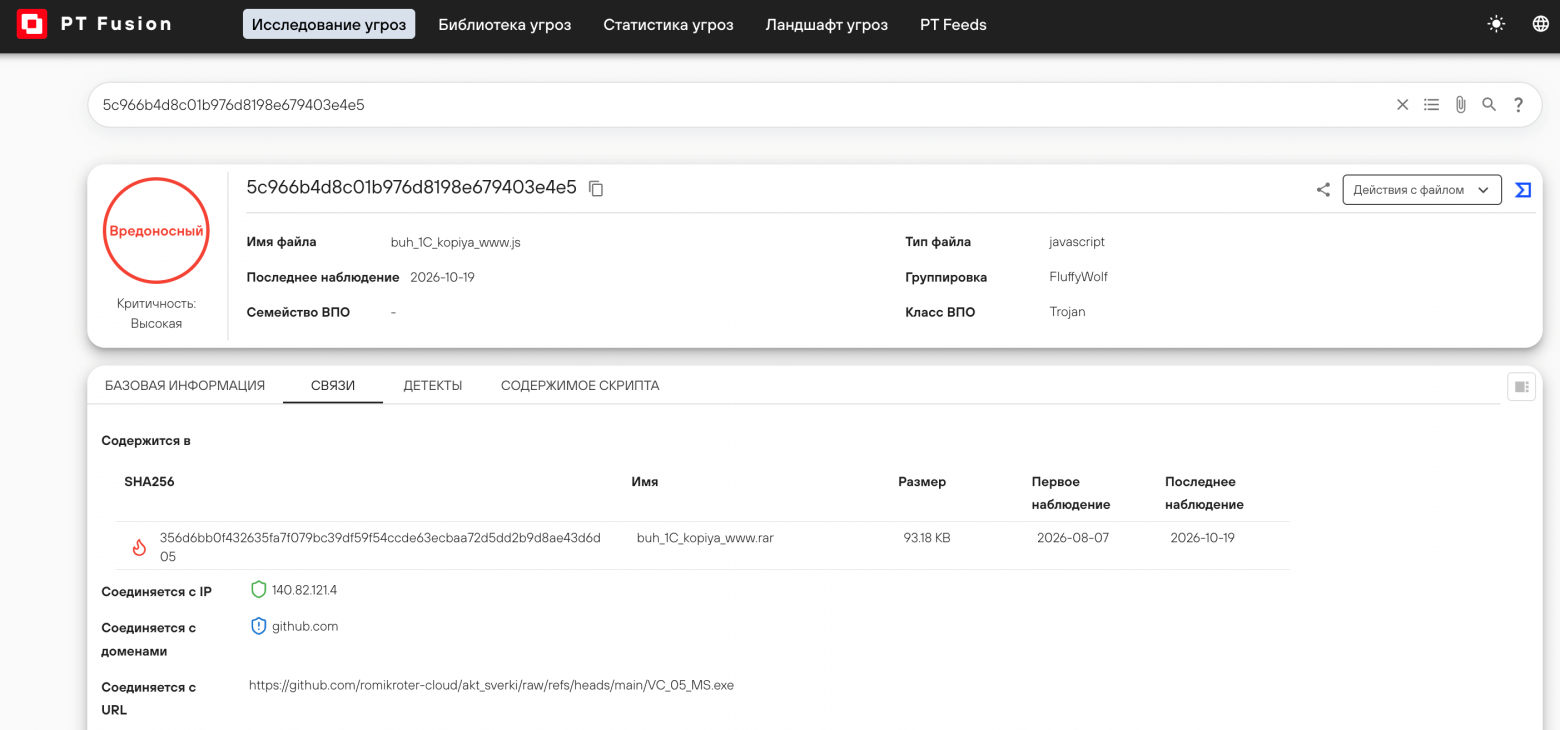
Дальше начинается самое интересное. Загрузчик расшифровывает вложенную .NET-библиотеку, а конфигурацию и следующие компоненты достает из пиксельных данных ресурсов-изображений. Основной нагрузкой служит ядро PureRAT 4.4.3, а дополнительный контейнер STLNEW.exe раскрывает компонент доставки PureLogs. Их внедряют в штатные .NET-процессы MSBuild.exe и RegAsm.exe соответственно. Для закрепления загрузчик устанавливается под именем Maxgrin.exe, прописывает значение Maxgrin в разделе HKCU\Software\Microsoft\Windows\CurrentVersion\Run и кладет LNK-ярлык в автозагрузку.
PureRAT собирает сведения об операционке, оборудовании и антивирусах на машине жертвы, проверяет наличие приложений и криптокошельков, делает скриншоты и умеет выполнять дополнительные .NET-модули прямо в памяти. PureLogs отвечает за кражу учетных данных и данных приложений: проверяет сервер через /ping, получает модуль через /plugin, расшифровывает его алгоритмом AES-CBC, распаковывает GZip и загружает в память. Разные категории данных уходят на отдельные маршруты (/userinfo, /browser, /application, /crypto, /discord) по HTTPS на порт 8443. В конфигурациях обоих инструментов указан общий C2-сервер 130[.]17[.]14[.]17.
Hive0117: новый FMVT RAT
Хакеры из Hive0117 остались верны счетам на оплату и актам сверки как вектору проникновения, но сменили инструмент: в третьем квартале у группировки появился троян FMVT RAT. В качестве вложений используются исполняемые файлы в архивах и ярлыки, которые через control.exe запускают удаленную CPL-библиотеку по WebDAV. Закрепляется троян с помощью COM hijacking: вредоносный COM-компонент регистрируется в пользовательской ветке реестра и подгружается в explorer.exe после перезапуска Проводника. В одном из вариантов ядро вообще хранится в реестре в зашифрованном виде и выполняется в памяти процесса.
Умеет FMVT RAT немало: перехватывает ввод с клавиатуры и содержимое буфера обмена, собирает сведения о системе и средствах защиты, выполняет команды cmd.exe и PowerShell, подгружает дополнительные модули и управляет браузерами через интерфейс удаленной отладки.
Остальные участники
Остальные группировки тоже не сидели без дела. В рассматриваемый период у NetMedved менялись сервисы коротких ссылок и домены, а общий IP-адрес и процедура загрузки оставались прежними. У DarkGaboon сменился порт управления XWorm, а ExCobalt, как мы видели, закреплялась на Linux-хостах через cron и authorized_keys.
Атака на людей: 3425 фишинговых доменов
Пока одни группы охотятся на организации, другие обирают обычных пользователей. По итогам квартала обнаружено 3425 фишинговых доменов, и 80 из них (2,3%) находились в зонах .ru и .рф: их направили регистраторам на разделегирование. Подавляющее большинство этих доменов, 89%, нацелено на аккаунты в мессенджерах. Еще 5% доменов созданы ради банковских данных или денег под видом оплаты выигрыша, пошлины или доставки, 3% доменов распространяют вредоносные Android-приложения, а оставшиеся 3% доменов нужны для кражи аккаунтов в других системах и подготовки дальнейших сценариев. Должны подчеркнуть, что речь не о взломе самих мессенджеров, а об обмане на сторонних поддельных сайтах.
Хитрость в том, что легенда страницы часто вообще не связана с сервисом, который хотят взломать. Обещанная награда или доступ к информации служит лишь поводом попросить номер телефона и код подтверждения. Вот как это выглядит на примерах.
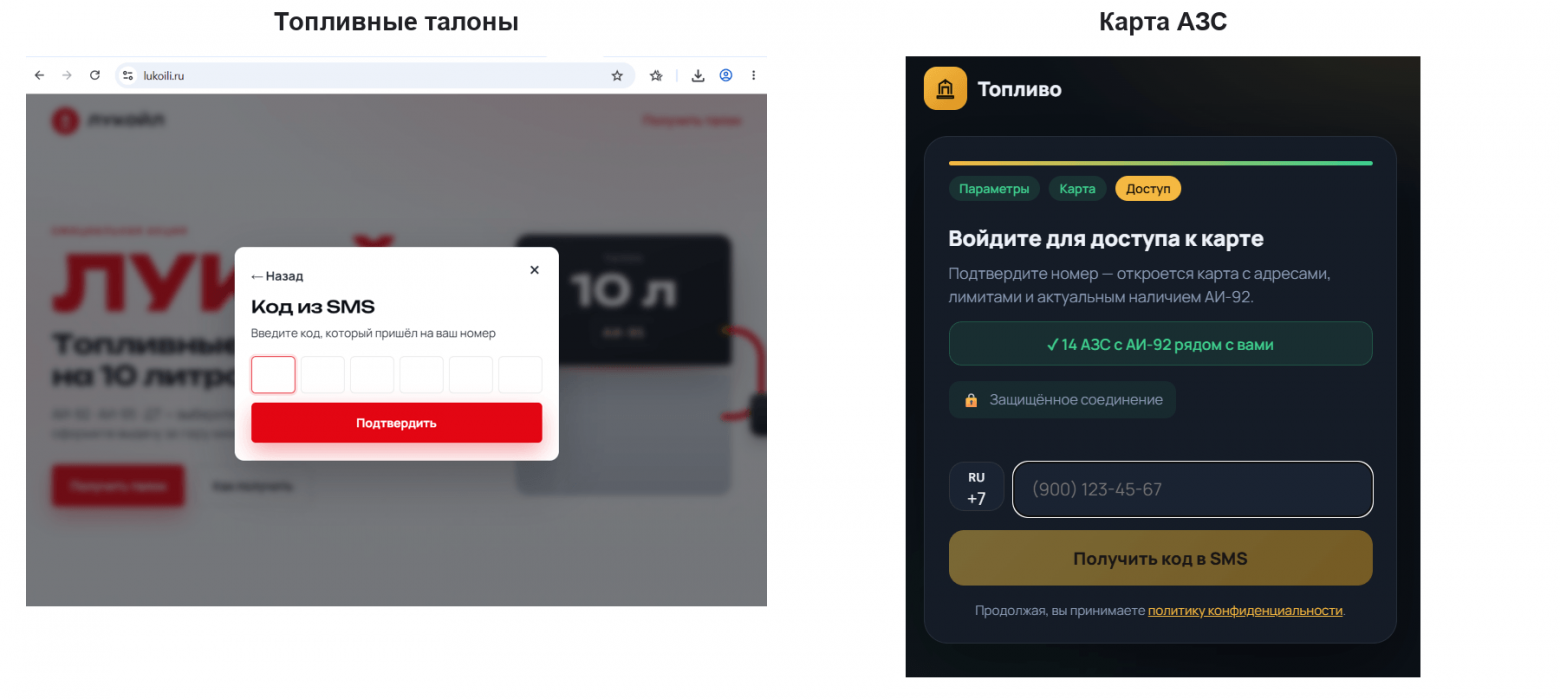
Топливо. Страница, стилизованная под крупную нефтяную компанию, обещает топливные талоны и просит ввести код из SMS, а адрес (lukoili[.]ru) напоминает название компании. Другой ресурс предлагает карту АЗС, где есть топливо, и тоже просит за это номер телефона.
Голосование. На internist[.]sbs после выбора нейрохирурга предлагают «подтвердить голос» номером телефона. Есть и голосования за педагогов и участников детского конкурса: счетчики голосов, фотографии кандидатов и сведения о стаже создают ощущение настоящего конкурса.
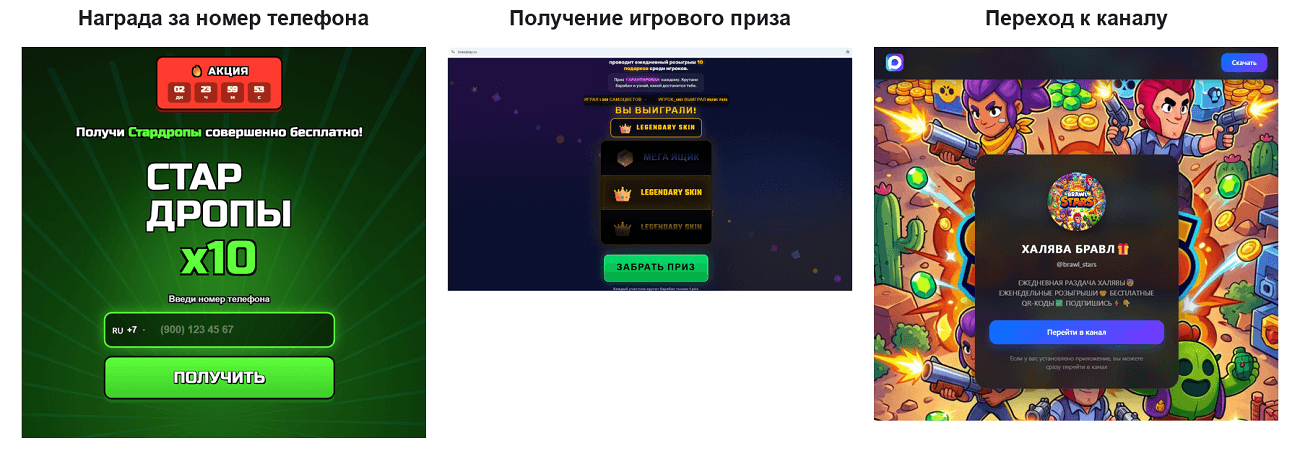
Игры и знакомства. В приманках с символикой Brawl Stars обещают бесплатные награды, игровую валюту или доступ к каналу с раздачами. На одной из страниц номер телефона просят уже на первом шаге, а тикающий таймер акции только подгоняет жертву обмана. Страница LoveSpark на rusfindlove[.]ru выдает вход через мессенджер за регистрацию на сайте знакомств без пароля.
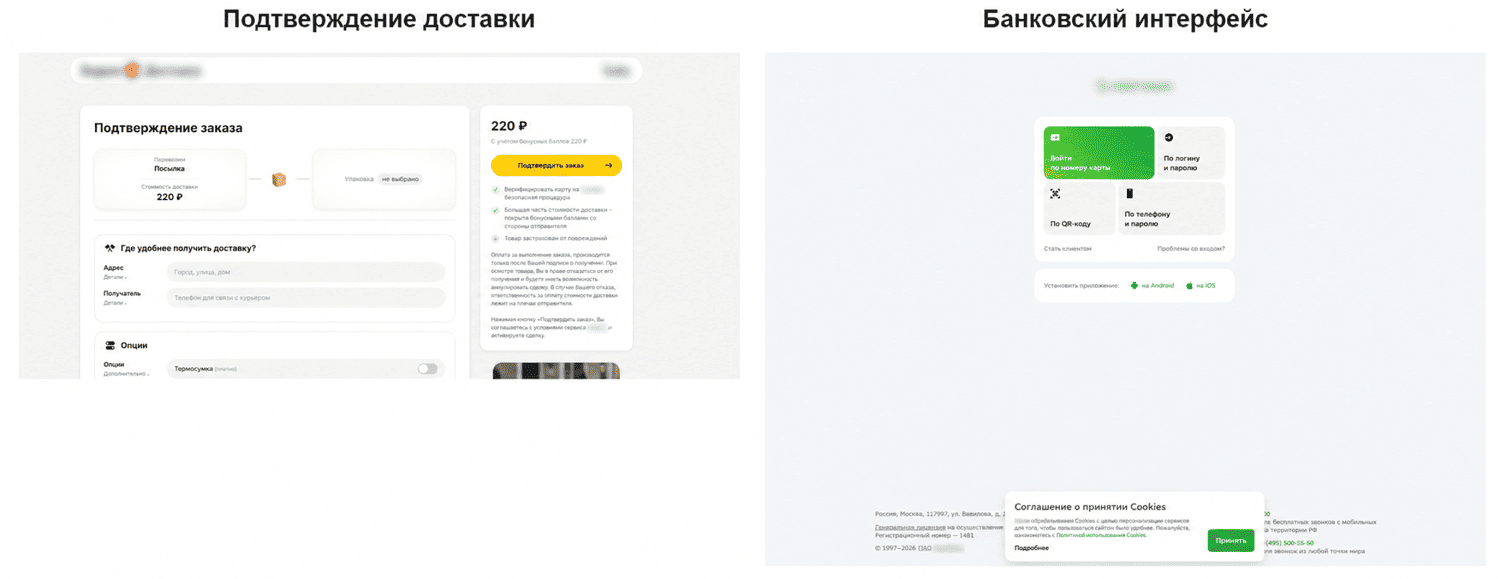
Доставка, банк и магазин. Копируется оформление известной службы доставки и крупного банка, причем в одном варианте несколько способов оплаты возвращают ошибку, и в итоге остается доступным только один. Сообщение от имени крупного интернет-магазина рассказывает об активированной скидке на 60 минут и ведет на вредоносный item-5343[.]digital/275331856. Бренд есть в тексте сообщения, но не в адресе.
Ложные выигрыши. Пользователю предлагают заранее оплатить пошлину или доставку либо перейти в чат с «менеджером».
Тревожные темы. Для доступа к спискам родственников на одной странице нужен код из SMS, а на другой предлагают скачать APK «Реестр СВО». Приманка FreeNet VPN обещает бесплатный доступ к интернет-ресурсам и тоже требует установить приложение. А страница «Материалы дела» с обозначением Госавтоинспекции (ГАИ) оформлена как видео: привычный плеер с кнопкой запуска подталкивает нажать «play» и перейти к следующему этапу.
Из этих примеров следует важный вывод: проверять ссылки только по имени домена недостаточно. Бренд можно имитировать одним лишь оформлением страницы, а в адресе поставить нейтральное «товарное» название, как в случае с item-5343[.]digital.
На что обращать внимание защите
Защитникам стоит смотреть не на красивые названия группировок, а на поведение. Почти у каждой повторяется связка «архив, ярлык или HTA, затем PowerShell или mshta, затем задание планировщика или ключ автозапуска». Подозрительны нетипичные имена заданий вроде WinUpdateTask и Auto apdate, исполняемые файлы в %APPDATA% и ProgramData, значения автозапуска вроде SCHOST и Maxgrin, попытки отключить защиту, «картинки», оказавшиеся архивами, и GitHub как площадка доставки. Утилиты AnyDesk и NetSupport лучше оценивать в контексте: кто их запустил, настроен ли доступ без подтверждения, уходят ли конфигурации наружу. На Linux проверяйте cron и authorized_keys.
Пользователям рекомендуется проверять полный адрес сайта и спрашивать себя, зачем сервису нужен одноразовый код, ставить приложения только из доверенных источников и помнить, что знакомое название компании и привычный дизайн страницы ничего не доказывают. И полезно помнить, что файл .pdf.lnk или .docx.hta документом не является.
Выводы
Картина квартала получилась такой: активность распределена неравномерно, три группировки дают 60% вредоносных файлов, а на одну Rare Werewolf приходится больше четверти. Инструменты меняются: у Hive0117 появился FMVT RAT, у DarkGaboon сменился порт XWorm, у NetMedved вращаются короткие ссылки и домены. Сценарий остается прежним: правдоподобная деловая легенда, штатные средства Windows и легитимный удаленный доступ. В массовом фишинге главной добычей остаются аккаунты мессенджеров и любой актуальный информационный повод (от топлива до голосований) годится как приманка. Поэтому хорошая защита опирается не на названия, а на поведение: что запускается, что остается в автозапуске и куда уходят данные.
Индикаторы компрометации (домены, IP-адреса, MD5 по каждой группировке) приведены в полном отчете PT ESC.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.