[ITmedia News] 韓国の銀行狙ったサイバー攻撃、犯人は「中国在住の26歳」か Claudeで作られた“履歴書”から浮上
著者
 林裕也
[ITmedia]
米セキュリティ企業CrowdStrikeは10月7日(現地時間)、韓国の金融機関を狙ったサイバー攻撃について、攻撃者が使ったとみられるサーバの分析結果を公表した。中国で開発されたオープンソースのAI侵入テストツール「ARTEX」と複数のLLM(大規模言語モデル)を悪用した痕跡に加え、攻撃者本人のものとみられる個人情報も見つかったという。
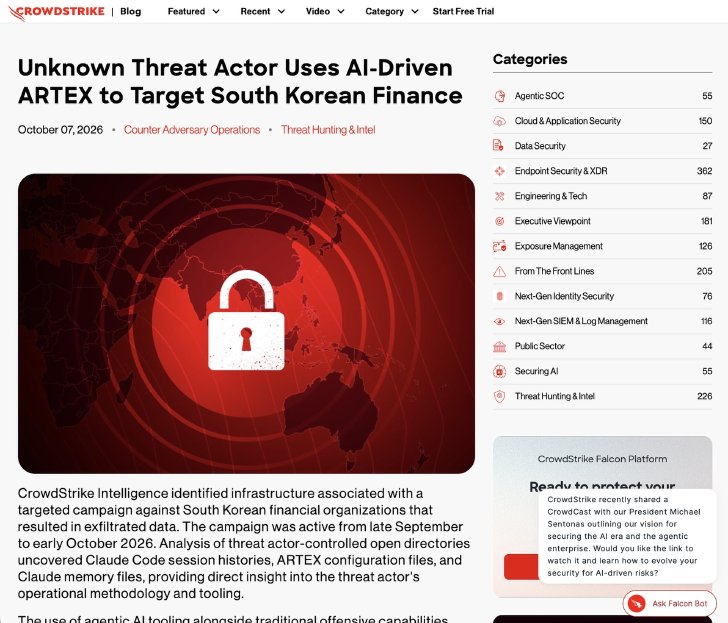
韓国では9月末から複数の金融機関で情報流出が相次ぎ、英Reutersによると、被害の公表や現地報道で標的と判明した銀行は少なくとも9行に上る。この一連の攻撃を調べていたCrowdStrikeは、攻撃に関連するIPアドレスのサーバで、誰でも閲覧できる状態のディレクトリを発見した。
中にはAIコーディングツール「Claude Code」の利用記録やARTEXの設定ファイルなどが残っており、攻撃者が9月下旬から10月上旬にかけて、報道で被害が判明した金融機関と重なる標的を狙っていた様子が読み取れたという。
攻撃に使われたARTEXは、中国のセキュリティエンジニアが2026年にGitHubで公開した侵入テスト自動化ツールだ。ChatGPTやClaudeなど外部のLLMと連携して脆弱(ぜいじゃく)性を探す仕組みで、どのLLMにつなぐかは利用者が選べる。今回の攻撃者は中国DeepSeekの「DeepSeek v4.1-flash」を中心に、「GLM-5.3」(中国Zhipu AI)や「Grok 4.6」(米xAI)をつないで悪用していた。
CrowdStrikeの分析によると、攻撃者はサーバを2台使い分け、香港を拠点とするサーバを攻撃インフラの中心に、別のサーバでARTEXを稼働させていた。ARTEX側のサーバには、連携先のLLMに侵入テストの進め方を指示する中国語の文書も置いてあり、攻撃者はさらに9つのプロキシIPアドレスを経由して活動していたという。
なお、ARTEXの公開ページは用途を個人の学習やコード研究に限り、実際に稼働しているシステムやWebサイトを相手にした侵入テスト(ペネトレーションテスト)には使わないよう求めている。
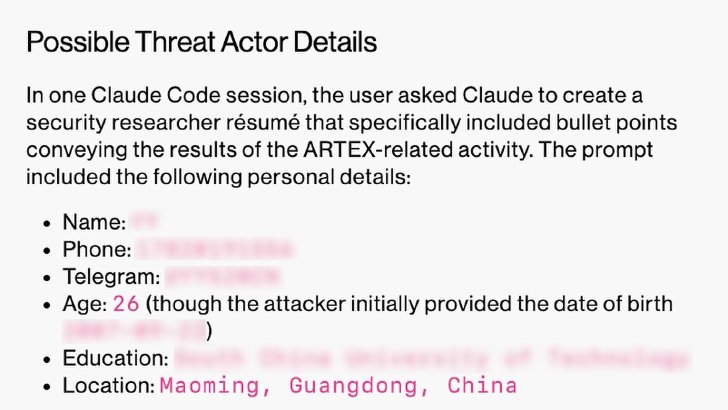
CrowdStrikeは攻撃者を特定できていないが、中国語話者で金銭目的の可能性が高いと中程度の確信度で推定している。この推定は、中国発のツールであるARTEXを使っていた点と、AIへの指示文を中国語で書いていた点を踏まえたものだ。サーバに残っていたClaude Codeの利用記録には、韓国の漏えいデータの売買場所や、データ販売に使う韓国系のTelegramグループの探し方をClaudeに尋ねた形跡もあった。
さらにこの利用記録の中には、今回の攻撃成果を実績として盛り込んだ「セキュリティ研究者の履歴書」の作成をClaudeに頼んだものもあった。その依頼文で攻撃者は、26歳で中国広東省茂名市在住と自らを紹介し、Telegramのユーザー名や学歴まで書き込んでいた。CrowdStrikeはこれらを攻撃者本人の情報である可能性が高いとみるものの、断定は避けている。実際、Reutersが報告書に記載の電話番号へ連絡すると、応じた男性は事案について知らないと答えたという。
CrowdStrikeで攻撃者の追跡・分析を統括するアダム・マイヤーズ氏は今回の事例を、人間の攻撃者がAIエージェントを活用して広範な攻撃を仕掛けた一例と位置付け、「AIの力で、1人の人間がごく短期間に多数を標的にできるようになった」と述べた。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.