[ITmedia News] 交通系IC「nimoca」ユーザー情報521件流出 履歴照会サービスへの不正アクセスで
著者
 岡田有花
[ITmedia]
西日本鉄道(西鉄)の100%子会社のニモカ(福岡市)は10月6日、交通系ICカード「nimoca」の利用履歴照会サービスが第三者による不正アクセスを受け、ユーザー情報521件が漏えいしたと発表した。
漏えいしたのは、登録メールアドレス、生年月日、nimocaのカード番号(nimocaの裏面に記載されたNRで始まる17桁の英数字)。氏名、住所、電話番号、性別や利用履歴の漏えいは確認していない。
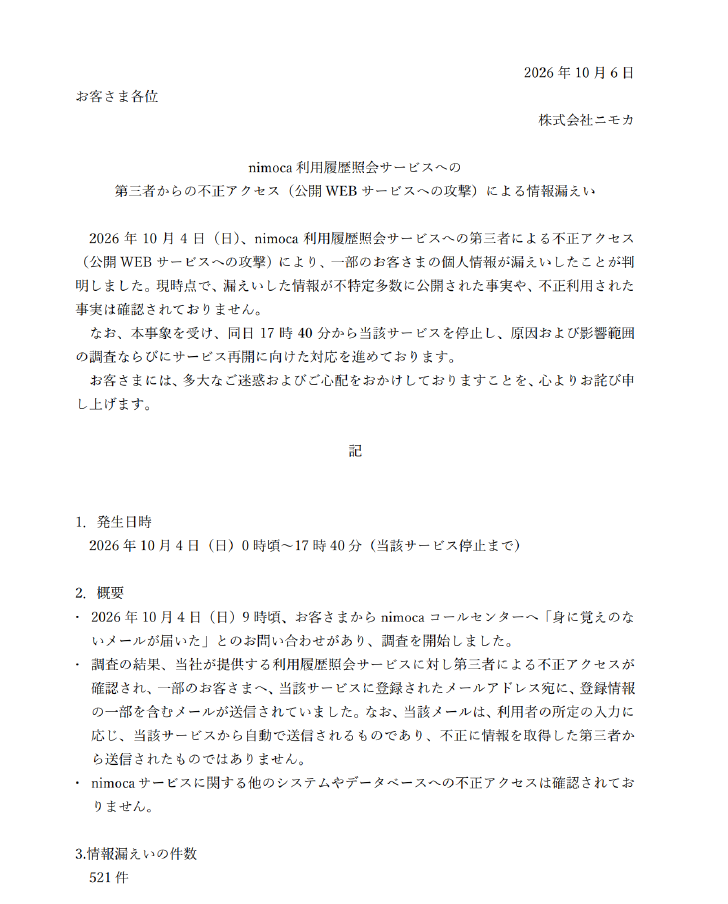
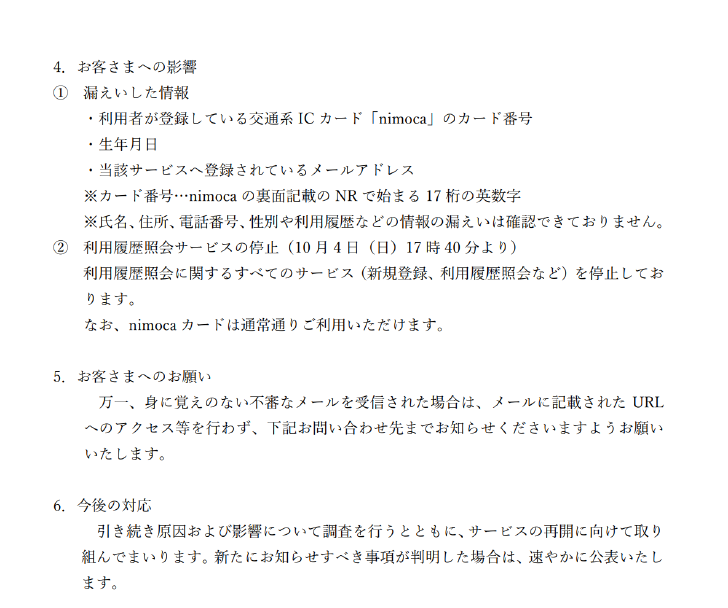
不正アクセスは4日午前0時ごろから発生した。同日午後5時40分に利用履歴照会サービスを停止した。nimocaカードは通常通り利用できる。不正アクセスの原因は「調査中」としている。
発覚のきっかけは、ユーザーからの申告だ。4日午前9時ごろ、nimocaコールセンターへ「身に覚えのないメールが届いた」と問い合わせがあり、調査した結果、利用履歴照会サービスに対する第三者の不正アクセスを確認した。
一部のユーザーには、登録メールアドレス宛てに、登録情報の一部を含むメールが送信されていた。このメールは、所定の入力があると同サービスが自動で送る仕組みのもので、不正に情報を取得した第三者が送ったものではないという。
現時点で、漏えいした情報が不特定多数に公開されたり、不正利用されたりした事実は確認されていない。nimocaサービスに関する他のシステムやデータベースへの不正アクセスも確認されていない。
同社はユーザーに対して、身に覚えのない不審なメールを受信した場合は、メールに記載されたURLへのアクセスなどを行わず、nimocaコールセンターに知らせるよう呼びかけている。同社は引き続き原因と影響を調査し、サービスの再開に向けて取り組む。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.