[ITmedia News] ヤマト運輸、「クロネコ代金後払いサービス」への不正アクセスで続報 利用者など一部個人情報が漏えいか
著者
 梅林日奈子
[ITmedia]
ヤマト運輸は10月2日、9月29日に公表した「クロネコ代金後払いサービス」への不正アクセスについて、一部の利用者や加盟店の情報、担当社員の氏名が漏えいした可能性があると発表した。
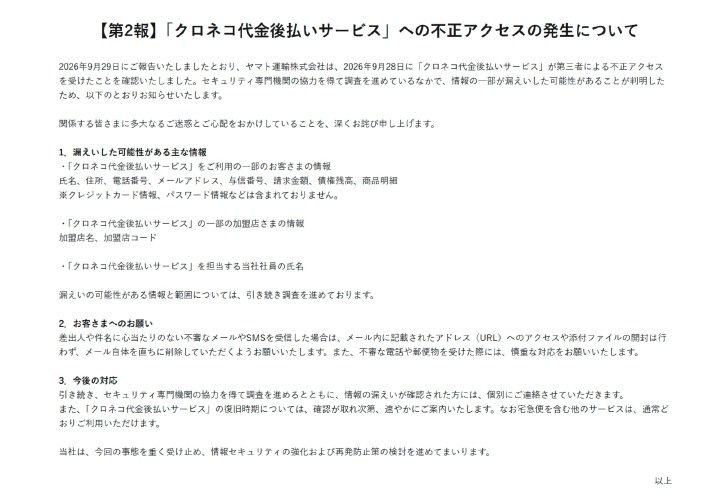
漏えいした可能性がある利用者の情報は、氏名、住所、電話番号、メールアドレス、与信番号、請求金額、債権残高、商品明細。クレジットカード情報やパスワード情報などは含まれていないという。
このほか、一部加盟店の加盟店名と加盟店コード、同サービスを担当する同社社員の氏名も漏えいした可能性がある。対象となる情報や範囲については、引き続き調査しているという。
同社は9月28日に不正アクセスを確認し、外部からのアクセスを制限するなどの対策を講じた上で、同日午後10時28分にサービスを停止。29日に同事案を公表していた。その後、セキュリティ専門機関の協力を得て調査する中で、情報漏えいの可能性が判明したとしている。
情報の漏えいを確認した人には、個別に連絡するとしている。サービスの復旧時期は、見通しが立ち次第案内するという。なお、宅急便をはじめとする他のサービスは通常通り利用できる。
また、ヤマト運輸は利用者に対して、不審なメールやSMSを受け取った場合は記載されたURLにアクセスしたり添付ファイルを開いたりせず、メッセージを削除するよう呼びかけている。不審な電話や郵便物への注意も促している。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.