日本企業がサイバー攻撃の標的になる根本原因「社内ネットワークであれば安全」は危険 ゼットスケーラー幹部が語る最新の防御戦略 | ビジネス | 東洋経済オンライン
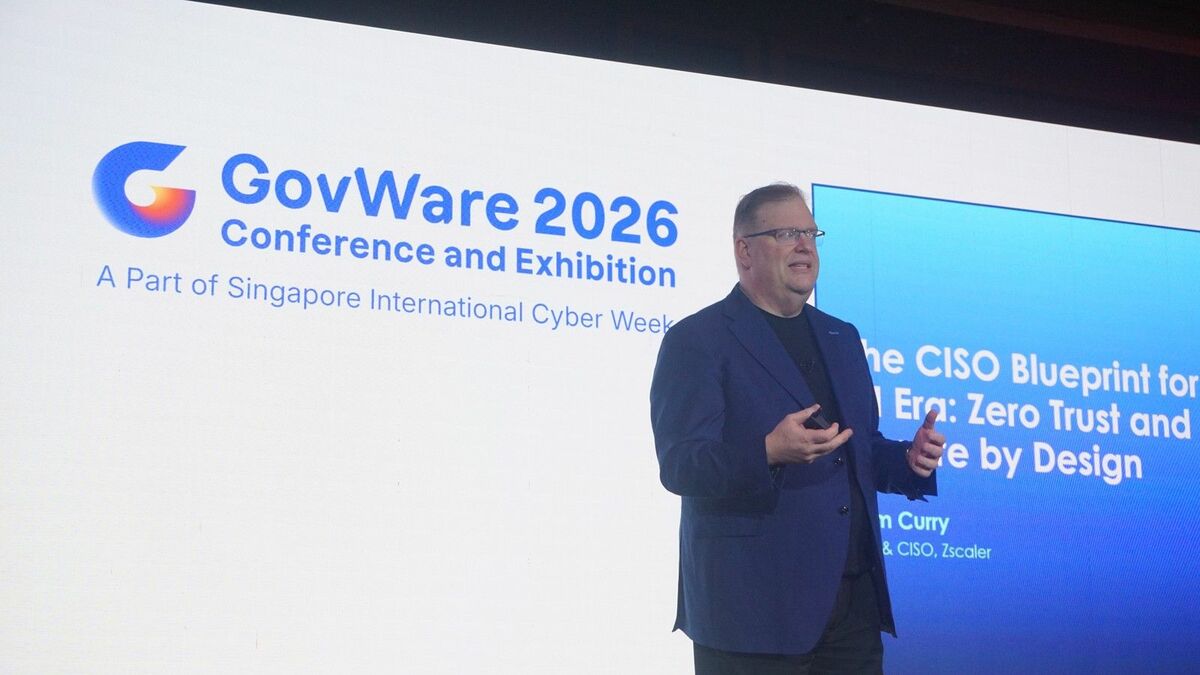
サム・カリー(Sam Curry) 34年以上にわたりサイバーセキュリティー分野に従事し、アントレプレナー(起業家)、情報セキュリティー専門家、エグゼクティブとして第一線で活躍。2025年6月より現職(編集部撮影)
INDEX
10月12〜15日にシンガポールで開かれた「シンガポール国際サイバーウィーク(SICW)2026」。今年で11回目を迎えた同イベントでは、各国政府の閣僚や最先端AI企業をはじめとする民間企業の幹部が参加し、国境を越えるサイバー空間の脅威について議論が交わされた。
本イベントに出席した米セキュリティー大手のZscaler(ゼットスケーラー)グローバルCISO(最高情報セキュリティー責任者)兼シニアバイスプレジデントのサム・カリー氏に最新の防御戦略を聞いた。
――急増するサイバー攻撃の背景には、何があるのでしょうか。
AIを悪用した機械速度の攻撃が背景にある。攻撃者は生成AIや最高レベルの能力を持つフロンティアモデルを悪用し、脆弱性の発見から攻撃コードの作成までをAIに任せている。作戦実行の80〜90%をAIが自律的にこなした事例も出ている。こうした攻撃は1秒間に複数回の操作を繰り返す機械速度で進むうえ、本物の攻撃の兆候を隠すために大量のノイズが意図的に生成される。そのため、従来の人手によるアラート確認やログ分析では対処が追いつかない。
言語の壁が消失したことも大きい。従来は日本語のような言語的ハードルが海外の攻撃者に対する一定の障壁となっていたが、生成AIの進化によりそのハードルが完全に消滅した。日本企業も含めて、容易に標的とされるようになっている。日本国内で個人情報漏洩や大手企業の物流停止などのインシデントが急増している現象は、日本全体に対する深刻な「警鐘(ウェークアップコール)」と言えるだろう。
パッチ当ての「追いかけっこ」から脱却を
この記事は有料会員限定です
残り 2394文字
各タグのフォローボタンをクリックしフォローすると、関連する新着記事をメールで受け取ることができます
193 記事
関連記事
本文の内容に基づいた記事をピックアップしています
フォローすると、最新記事をメールでお知らせします。
にかいどう りょうまRyoma Nikaido
2008年東洋経済新報社入社。産業担当や週刊東洋経済編集部の大型特集を歴任。20〜21年に会社を休職して、アメリカに留学(フルブライト奨学生)。帰国後は再び週刊東洋経済編集部に所属した後、解説部でアメリカの政治経済やテック情勢を担当。24年7月から3度目の週刊東洋経済編集部所属。直近では「上場企業クライシス」「半導体 異変」「進撃のアクセンチュア」などを取りまとめた。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.