Почему DLP не дает ожидаемого эффекта: ошибки эксплуатации и как их исправить
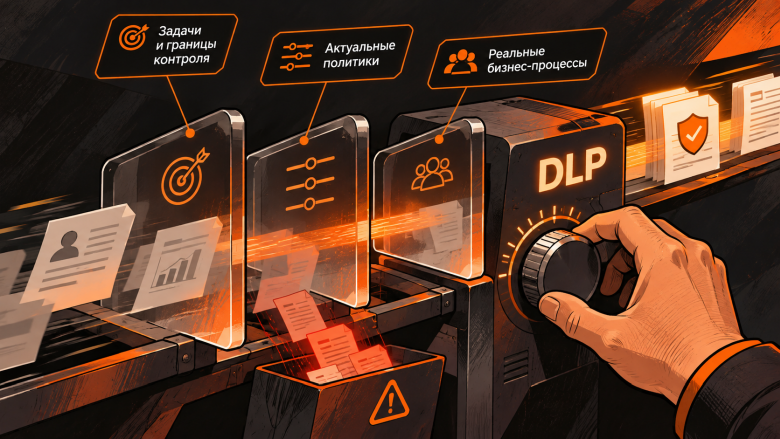
Привет! Меня зовут Галина Кожемякина, я руководитель отдела аналитики ГК «Солар».
В рамках аналитической поддержки DLP-систем мы регулярно сталкиваемся с ситуациями, когда компания уже внедрила решение, настроила базовые политики контроля передачи информации, но спустя время начинает задаваться вопросом: почему система не дает ожидаемого результата?
В одних организациях DLP становится рабочим инструментом службы безопасности. Специалисты используют систему для контроля передачи конфиденциальных данных, анализа действий пользователей и выявления потенциальных нарушений. В других к ней обращаются только после того, как уже произошла утечка информации или другое нарушение правил работы с данными.
Почему возникает такая разница? Часто причина связана не с возможностями самой системы, а с тем, как компания выстроила работу с ней. Какие задачи она определила на старте? Кто отвечает за эксплуатацию? Насколько регулярно пересматриваются политики контроля и как специалисты работают со срабатываниями?
По опыту аналитической поддержки Solar Dozor чаще всего вопросы возникают уже на этапе эксплуатации. Например, отдельное правило может работать не так, как ожидают специалисты службы ИБ. Иногда оно требует дополнительной настройки или перестает соответствовать текущим процессам компании.
В этой статье разберем основные причины, которые мешают DLP стать полноценным инструментом защиты информации.
Когда компания внедряет DLP без четкого понимания задач
Часто до внедрения системы компания не успевает определить, какие именно задачи хочет закрыть с ее помощью.
Причины могут быть разными. Решение выбирают из-за требований внутренней политики безопасности, ориентируются на опыт других организаций или приобретают систему без участия специалистов, которые будут работать с ней ежедневно.
После внедрения может возникнуть разрыв между ожиданиями и реальным использованием системы. У службы безопасности появляется новый инструмент, но не всегда есть понимание, какие данные необходимо защищать и какие каналы передачи информации контролировать. Также нужно определить, какие действия пользователей требуют дополнительной проверки и кто отвечает за анализ срабатываний DLP-политик.
В результате система может собирать большое количество информации, но специалистам бывает сложно определить, какие срабатывания требуют внимания и дальнейших действий.
При корректной настройке DLP помогает не только расследовать уже произошедшие утечки информации, но и выявлять действия пользователей, которые могут привести к нарушению правил работы с данными.
В практике аналитиков Solar Dozor встречаются попытки копирования конфиденциальной информации на съемные носители. Среди таких случаев есть действия сотрудников, которые готовятся покинуть компанию. Еще один пример – передача данных на личные почтовые адреса. Служба ИБ может вовремя заметить такое срабатывание, проверить ситуацию и предотвратить дальнейшую отправку информации за пределы контролируемого периметра.
После внедрения работа с DLP только начинается
Даже после внедрения DLP требует постоянной работы со стороны специалистов.
На практике сотрудники службы безопасности часто одновременно занимаются несколькими задачами. Они расследуют инциденты информационной безопасности, контролируют доступы, участвуют в проверках. В такой ситуации работа с DLP может отходить на второй план.
При этом специалист, отвечающий за работу с DLP, занимается не только первоначальной настройкой. На начальном этапе это донастройка правил и проверка их работы. Далее — поддержание политик в актуальном состоянии, анализ срабатываний, подготовка отчетов, а при выявлении нарушений — участие в расследовании или передача информации в профильное подразделение.
Если на эти задачи не хватает времени, система продолжает фиксировать срабатывания политик контроля передачи информации, но компания использует только часть возможностей решения.
Поэтому важно заранее определить, кто отвечает за работу с DLP: отдельный специалист, сотрудник службы безопасности с выделенным временем или внешняя команда сопровождения.
Настроенные политики устаревают
После внедрения DLP часто возникает ощущение, что основная работа завершена: политики настроены, система работает, результаты появляются. Но именно после этого начинается регулярная работа с настройками.
DLP не знает особенности конкретной компании автоматически и не может самостоятельно подстраиваться под изменения внутри нее, например под изменение организационной структуры. Система не может сама определить, какие документы являются конфиденциальными, кому разрешено передавать определенную информацию и какие действия пользователя являются частью обычного рабочего процесса.
Поэтому политики контроля передачи информации приходится адаптировать под реальные процессы организации. Команде нужно определить, какие категории данных требуют защиты, какие каналы передачи информации необходимо контролировать и какие действия пользователей должны приводить к дополнительной проверке.
Компания меняется: появляются новые сервисы и способы обмена информацией, меняется структура подразделений, сотрудники начинают использовать новые инструменты. Если правила остаются неизменными, они постепенно перестают учитывать реальные процессы организации.
При анализе настроек DLP специалисты часто находят дублирующиеся правила и сложные регулярные выражения. Также встречаются отсутствующие исключения, правила для уже неактуальных каналов коммуникации и проблемы в структуре набора политик.
Еще одна ситуация, с которой сталкиваются компании – отсутствие понимания, какие политики уже включены в системе, какую задачу решает каждая из них и когда их нужно пересматривать. В результате в DLP могут накапливаться настройки, которые перестают соответствовать текущим процессам организации.
Регулярный аудит помогает выявлять такие ситуации, снижать количество ложных срабатываний и уменьшать нагрузку на специалистов безопасности.
DLP не работает отдельно от инфраструктуры компании
Эффективность DLP зависит не только от настроек самой системы, но и от того, насколько хорошо команда безопасности понимает инфраструктуру организации.
Например, включение ресурсоемких функций анализа документов без учета доступных вычислительных ресурсов может повлиять на работу систем. Также нет смысла настраивать контроль каналов передачи информации, которые уже полностью ограничены другими средствами защиты.
В практике работы с Solar Dozor встречаются и ошибки на стыке DLP и ИТ-инфраструктуры. Один из примеров связан с контролем электронной почты. Если списки внутренних адресов в системе не совпадают с настройками почтового сервера, DLP может неправильно определить направление передачи сообщения. В результате внутренняя переписка может быть воспринята как внешняя и заблокирована.
Такие ситуации возникают, когда подразделения информационной безопасности и ИТ недостаточно взаимодействуют между собой: например, ИТ не передали актуальные данные для настройки, а служба безопасности не проверила их перед включением контроля.
Поэтому настройка и эксплуатация DLP требуют совместной работы ИТ и службы безопасности. ИТ-команда помогает учитывать особенности инфраструктуры, а специалисты по безопасности отвечают за корректную настройку контроля передачи информации.
Когда технической настройки недостаточно
Даже после корректного внедрения у специалистов возникают вопросы. Почему система сформировала конкретное срабатывание, почему правило работает не так, как ожидала команда ИБ? Как уменьшить количество ложных срабатываний или как адаптировать настройки после изменений в компании?
По опыту аналитической поддержки Solar Dozor, один из самых частых запросов связан именно с работой правил контроля передачи информации. Специалисты службы ИБ ожидают определенного результата, но на практике правило может срабатывать слишком широко, не учитывать необходимые исключения или требовать дополнительной настройки.
В таких ситуациях специалистам необходимо разобраться в причине проблемы: проверить настройки, провести аудит правил, найти некорректные условия и адаптировать систему под текущие задачи компании.
Именно такие задачи часто становятся причиной обращения за аналитической поддержкой. Аналитики подключаются к проверке работы правил и анализу настроек. Они также помогают снизить количество ложных срабатываний и найти причины, из-за которых система работает не так, как ожидает команда ИБ.
Как понять, что DLP действительно работает
Сам факт внедрения DLP еще не означает, что компания получила рабочий инструмент защиты информации.
Один из признаков работающей системы — специалисты регулярно используют ее в работе, а не обращаются к ней только после проблемы.
В практике эксплуатации Solar Dozor это выглядит так: специалист службы ИБ открывает систему ежедневно или через день и работает со срабатываниями. При этом система не создает большого потока незначимых событий, среди которых сложно выделить действительно важные случаи. Специалисты понимают, какие данные защищают, какую роль играет система и какие действия нужно предпринимать после обнаружения нарушения.
При этом важен не сам объем информации, который собирает система, а ее практическая ценность для команды безопасности.
DLP становится рабочим инструментом тогда, когда компания не просто устанавливает решение, а выстраивает вокруг него постоянный процесс работы.
Чек-лист: что проверить после внедрения DLP
☐ Сотрудники, работающие с DLP, понимают, какие данные необходимо защищать и какие действия пользователей требуют контроля.
☐ Есть специалист или команда, которые регулярно работают с DLP.
☐ Срабатывания политик контроля передачи информации анализируются, а не просто накапливаются в системе.
☐ Политики пересматриваются после изменений в инфраструктуре и бизнес-процессах.
☐ Настройки DLP учитывают особенности инфраструктуры компании.
☐ ИТ и служба безопасности взаимодействуют при настройке и эксплуатации системы.
☐ Результаты работы DLP используются для предотвращения нарушений, а не только для расследования уже произошедших случаев.
Если эти процессы выстроены, DLP становится частью ежедневной работы информационной безопасности, а не просто установленным программным обеспечением.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.