Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов
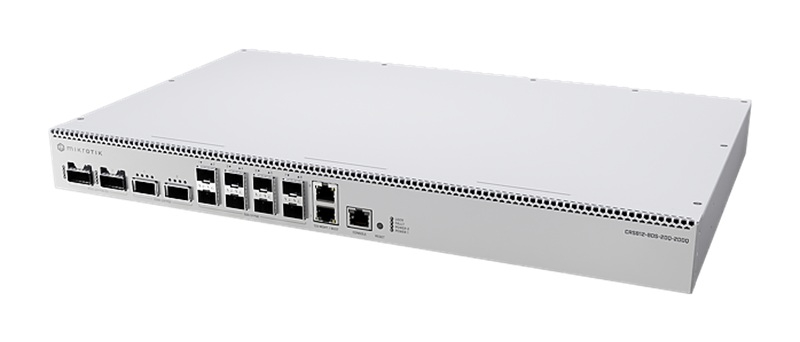
Подведомственный Роскомнадзору главный радиочастотный центр (ГРЧЦ) рекомендовал операторам связи срочно проверить используемые в их сетях роутеры компании MikroTik, а также предупредить абонентов об угрозе их взлома в связи с имеющимися уязвимостями в RouterOS и принять соответствующие меры, сообщил ресурс РБК.
Как сообщает РБК, операторы начали получать письма с предупреждением регулятора 11-го сентября. До этого команда CERT Polska обнаружила в RouterOS шесть уязвимостей, затрагивающих SSH-сервер и клиент, сервис bandwidth-test, механизм обработки сертификатов X.509 и интерфейс WebFig. Комбинация двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если на нём включен удаленный доступ по протоколу SSH. Эта цепочка получила название MikroTrick.
Источник изображения: MikroTik
Наиболее серьёзные из названых уязвимостей:
- CVE-2026-67276 — обход аутентификации SSH (CVSS: 9.2);
- CVE-2026-86060 — повышение привилегий в SSH-сессии с помощью специально сформированного имени пользователя (CVSS: 9.2);
- CVE-2026-67277 — раскрытие содержимого памяти и аварийное завершение работы (сбой) через службу bandwidth-test (CVSS: 8.8).
Компания MikroTik объявила 3-сентября о выходе обновлений RouterOS 7.25 beta 3, 7.24.2, 7.23.4 и 6.49.21 для устранения выявленных уязвимостей в системе безопасности операционной системы, подчеркнув, что для обычных пользователей домашних устройств эта проблема не представляет непосредственной угрозы, но всё же рекомендуется всем пользователям выполнить обновление. Компания также рекомендовала администраторам как можно скорее обновить устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей.
В CERT Polska сообщили, что в последнее время фиксируют атаки на устройства под управлением RouterOS, доступные из интернета. Подтверждено, что злоумышленники используют комбинацию уязвимостей MikroTrick для захвата полного контроля над незащищёнными устройствами. Также подтверждено, что выпущенные исправления предотвращают подобные атаки.
В обязанности операторов связи не входит обновление прошивки роутеров абонентов, говорят участники рынка. Но они несут ответственность за безопасность собственной сети и могут ограничить опасный трафик, заблокировав определённые порты роутеров, не отключая абонентов от сети.
Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER. | Можете написать лучше? Мы всегда рады новым авторам.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.