[ITmedia News] JR「スマートEX」会員メアドなど漏えい、約17万件か ユミルリンクへの不正アクセスで
著者
 岡田有花
[ITmedia]
JR東海とJR西日本、JR九州は10月26日、新幹線予約サービス「エクスプレス予約」と「スマートEX」の一部会員のメールアドレス、氏名(カタカナ)などが漏えいしたと発表した。対象件数は確認中だが、現時点で約17万件との報告を受けているという。
メール配信サービス提供元のユミルリンクが受けた不正アクセスを受けたため。JR東海が保有する両サービスのシステムからの漏えいは確認していないという。
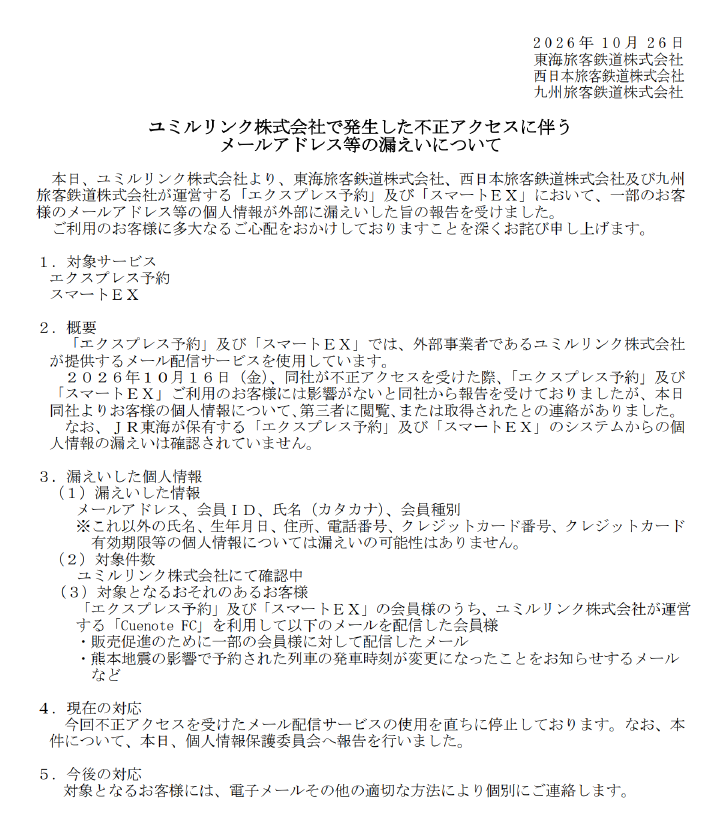
漏えいしたのは、一部会員のメールアドレス、会員ID、氏名(カタカナ)、会員種別。クレジットカード情報などは対象外。
ユミルリンクが運営する「Cuenote FC」を使って配信したメールを受け取った会員が対象で、一部の販促メールや、熊本地震の影響で予約した列車の発車時刻が変わったことを伝えるメールなどが該当する。
ユミルリンクは10月16日に不正アクセスを受けた際、「エクスプレス予約」と「スマートEX」の利用者には影響がないと3社に報告していたが、26日になって利用者の個人情報が第三者に閲覧、または取得されたと連絡したという。
3社は、不正アクセスを受けたメール配信サービスの使用を止め、26日に個人情報保護委員会へ報告した。対象の会員には、電子メールなどの方法で個別に連絡する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.