[ITmedia News] ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
著者
 林裕也
[ITmedia]
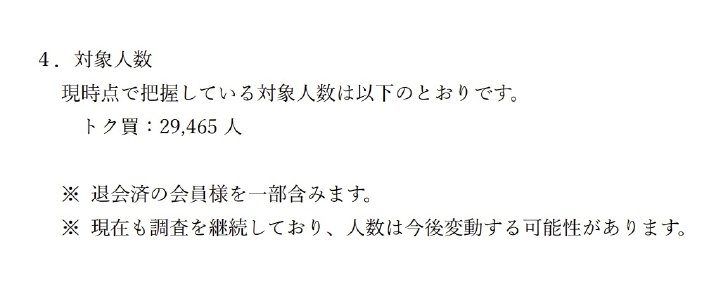
福利厚生サービスを手掛けるベネフィット・ワン(東京都新宿区)は10月28日、業務委託先のフォレステックが運用するシステムが不正アクセスを受け、クレディセゾン会員向け優待サービス「トク買」の会員2万9465人分の個人情報が漏えいしたと発表した。決済システムとの連携に使うベネフィット・ワンの認証関連情報も、一部が流出したおそれがあるという。
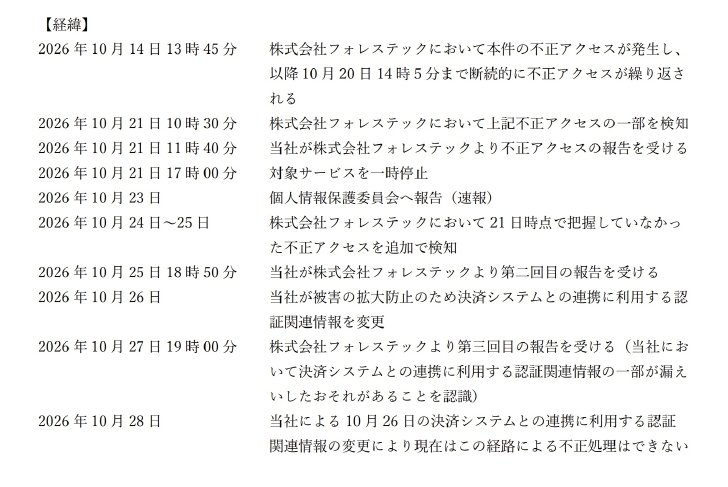
フォレステックのシステムには、14日から20日まで断続的に不正アクセスがあった。フォレステックは21日にその一部を検知してベネフィット・ワンに報告し、ベネフィット・ワンは同日中にトク買を一時停止した。24~25日には追加の不正アクセスも検知している。詳しい原因は調査中だ。
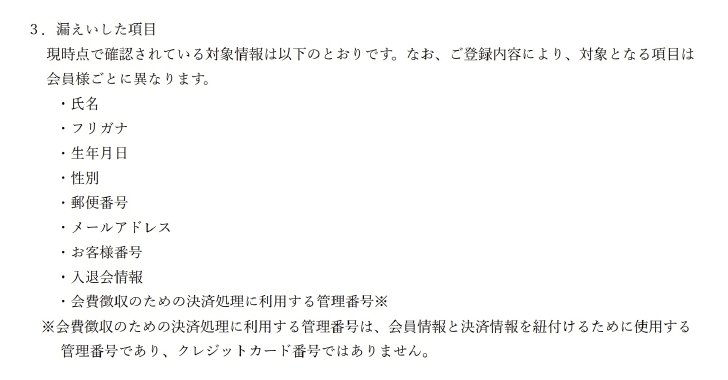
漏えいしたのは、氏名やフリガナ、生年月日、性別、郵便番号、メールアドレス、お客様番号、入退会情報、会費徴収の決済処理に使う管理番号。項目は登録内容によって会員ごとに異なり、対象には退会済みの会員も一部含む。トク買はクレディセゾンと提供するサービスで、クレディセゾンが管理するシステムからの漏えいではないとしている。
トク買の再開は原因究明と再発防止策の完了後を予定。対象の会員には登録メールアドレス宛てに順次連絡し、ベネフィット・ワンなどを装った不審なメールにも注意するよう呼び掛けている。
ベネフィット・ワンは9月30日にも、企業・団体の担当者向けサービス「ベネワン・プラットフォーム」で1万3460人分の個人情報が漏えいしたと発表していた。同件は、アンケート結果をダウンロードする機能の設定不備が原因だった。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.