«Фишинг в даркнете: как устроен подпольный бизнес»
Всем привет! На связи Angara MTDR и сегодня Даниил Баранов, эксперт по защите бренда, расскажет о том, как фишинг стал не просто методом обмана, а услугой, которую можно заказать.
С января по сентябрь 2026 года на нелегальных площадках число сообщений выросло примерно на 112%, относительно того же периода в 2025 году, от тех, кто ищет фишинговые услуги, предлагает их другим или хочет приобрести готовые решения. Кто‑то ищет сообщников, кто‑то продаёт собственные навыки, а кто‑то предоставляет инструменты, позволяющие не делать всё своими руками.
На первый взгляд это выглядит как обычная переписка в даркнете. Однако если собрать подобные сообщения воедино, складывается совершенно иная картина.
Чтобы оценить масштаб фишинга как услуги, не обязательно обращаться к статистике атак. Порой достаточно посмотреть, что именно предлагают или покупают мошенники.
Что продают: фишинг как услуга
Если посмотреть на объявления по отдельности, они могут показаться набором разрозненных предложений. Одни участники продают аккаунты, другие предлагают готовые решения, третьи ищут разработчиков. Но если собрать эти сообщения вместе, становится заметно другое: вокруг фишинга формируется целая цепочка специализированных услуг.
Один из сегментов этого рынка – продажа аккаунтов, которые могут использоваться в фишинговых схемах.
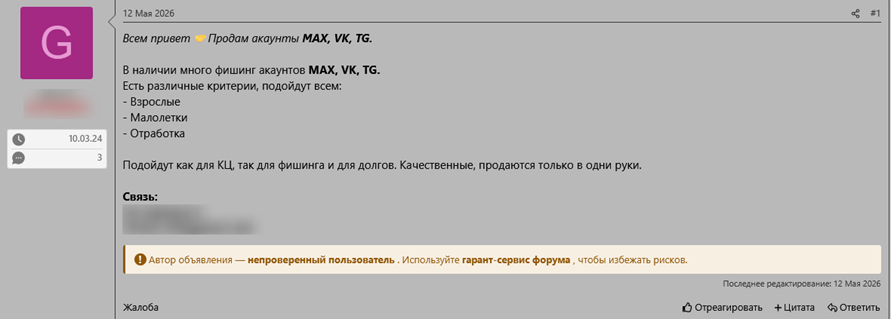
Для покупателя ценность здесь заключается в том, что ему не приходится начинать с чистого листа: готовая учётная запись уже существует и может стать одним из элементов дальнейшей атаки. В результате аккаунт превращается из средства доступа к сервису в самостоятельный товар подпольного рынка.
Следующий уровень – готовые решения для фишинга.
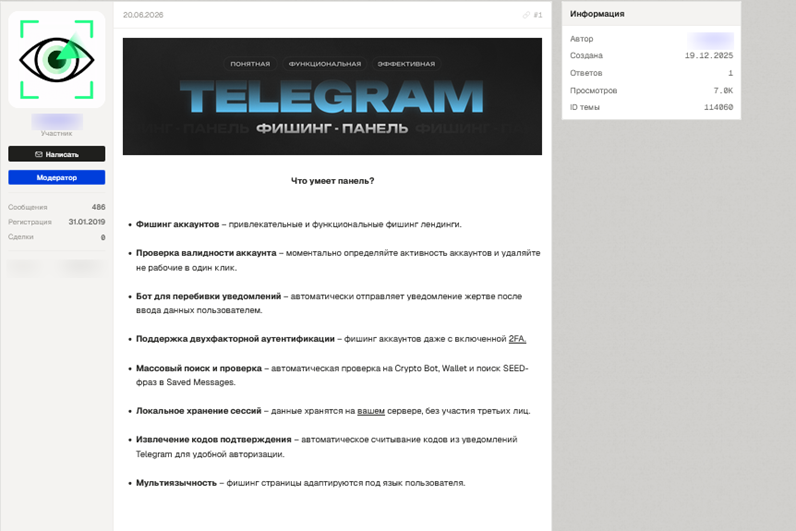
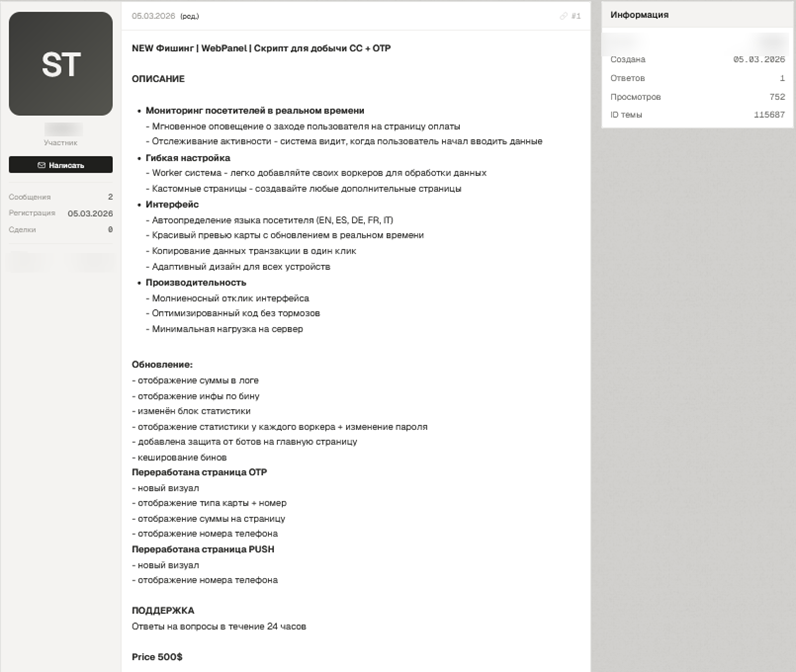
В таких предложениях продаётся уже не отдельный элемент, а продукт, который должен упростить проведение атаки. Покупатель приобретает не столько технологию, сколько экономию времени и усилий: часть работы уже выполнена продавцом.
Именно здесь особенно хорошо виден эффект специализации. Участнику рынка необязательно самостоятельно разрабатывать всё необходимое. Он может купить готовое решение, приобрести нужный элемент отдельно или заказать недостающую часть у другого человека.
Отсюда появляется ещё одна категория объявлений – поиск разработчиков.
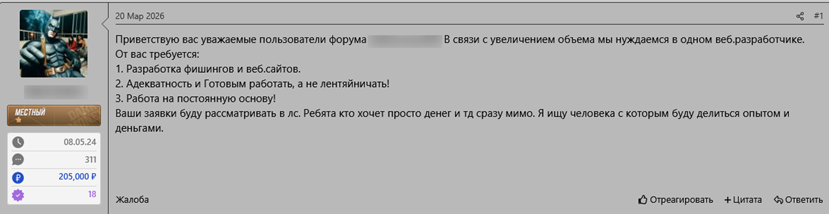
В подпольных сообществах встречаются запросы на специалистов, способных создавать или дорабатывать необходимые инструменты. Это уже не разовая покупка, а поиск конкретной компетенции.
Одновременно существует и обратный процесс: разработчики сами предлагают свои услуги и кандидатуры.
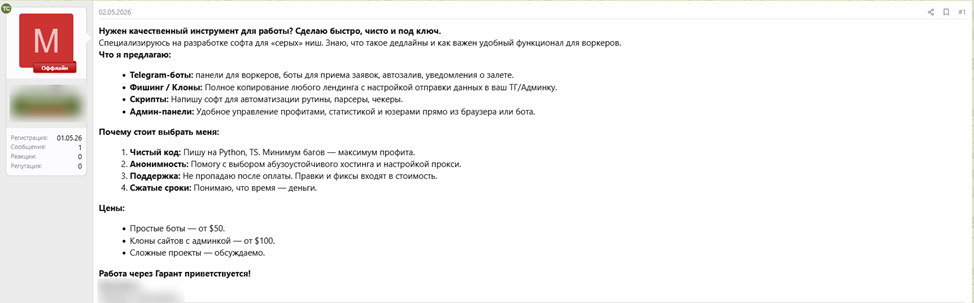
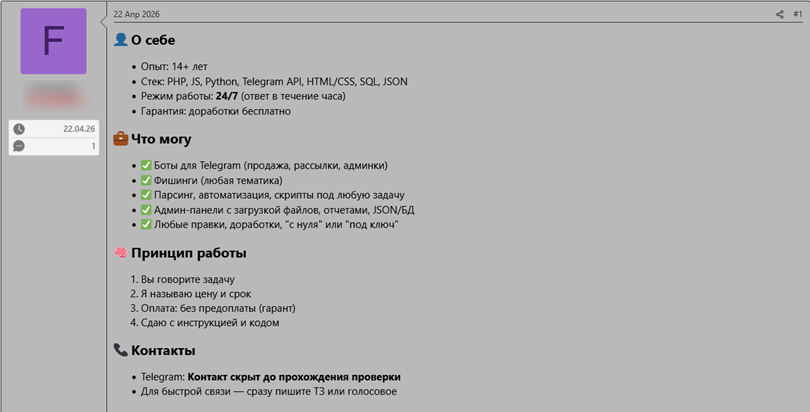
Они ищут заказчиков, описывают свои навыки и предлагают участвовать в создании или совершенствовании решений. Получается своеобразный рынок труда внутри подпольной экономики.
В результате четыре категории складываются в единую систему. Аккаунты становятся товаром, готовые решения – продуктом, разработчики – поставщиками компетенций, а заказчики связывают всё это в конечную услугу.
Именно эта структура важнее отдельных объявлений. Она показывает, что современный фишинг может существовать по принципу обычного сервисного бизнеса: разные участники отвечают за разные этапы, а конечному заказчику необязательно обладать всеми необходимыми навыками самостоятельно.
Для бизнеса и специалистов по безопасности это означает одно: при оценке угрозы важно учитывать не только сами фишинговые атаки, но и рынок услуг, который делает их подготовку доступнее.
Как устроен подпольный рынок фишинга
Если объединить найденные сообщения и посмотреть на них как на единое целое, становится очевидно: подпольная экономика фишинга во многом напоминает привычный рынок услуг. В ней также можно выделить несколько основных ролей – заказчиков, продавцов, посредников и исполнителей.
Продавцы предлагают участникам рынка готовые продукты, отдельные ресурсы либо собственную экспертизу. Покупатели, в свою очередь, пытаются найти то, чего им
не хватает для реализации задуманной схемы. При этом уже подготовленный продукт нередко оказывается для них удобнее разработки с нуля: он позволяет сэкономить время
и не требует такого уровня технической подготовки.
Логичным следствием становится разделение специализаций. Одни участники сосредотачиваются на создании решений, другие занимаются их предоставлением, третьи ориентируются на поиск заказчиков. Механика здесь во многом схожа с легальным бизнесом: тот, кто производит продукт, не обязательно отвечает за его продажу, а клиенту необязательно понимать внутреннее устройство того, что он приобретает.
Однако у такого рынка есть собственная уязвимость – проблема доверия. Участники не располагают привычными для легального бизнеса способами защиты покупателя, поэтому репутация продавца приобретает особую ценность. Отзывы, предыдущая история сделок и рекомендации становятся ориентирами для тех, кто пытается оценить надёжность потенциального контрагента.
Но даже хорошая репутация не означает полной гарантии. Обман возможен и внутри самой криминальной среды: участник может столкнуться с мошенничеством независимо от того, насколько убедительно выглядит предложение.
Дополнительную роль в отдельных сделках играют посредники или «гаранты». Они помогают уменьшить риски для обеих сторон и упростить взаимодействие между людьми, которые раньше не сотрудничали. По своей функции это напоминает механизм арбитража, знакомый по обычным торговым площадкам.
В итоге фишинг всё заметнее приобретает черты полноценного рынка услуг. Объектом сделки становится не только конкретное решение или инструмент. Участники могут продавать время, профессиональные навыки, готовую инфраструктуру или возможность выполнить определённую задачу вместо заказчика.
Заключение
Письмо в почтовом ящике – лишь конечная точка той цепочки, которая может стоять за фишинговой атакой. В её основе могут быть заказчики, продавцы готовых решений
и специалисты, каждый из которых выполняет свою роль.
По мере того, как такие услуги становятся доступнее, снижается и технический порог для проведения атак. Поэтому фишинг всё важнее рассматривать не как отдельный эпизод мошенничества, а как системную угрозу.
Пользователям стоит прямо сейчас:
Включить MFA;
Использовать уникальные пароли;
Проверить активные сессии и устройства;
Не переходить по сомнительным ссылкам;
Не передавать пароли и коды доступа.
Бизнесу:
Включить MFA для всех критичных корпоративных систем;
Внедрить мониторинг цифрового следа;
Проводить регулярные тренинги по цифровой безопасности для сотрудников;
Регулярно пересматривать права доступа.
Эти меры помогут снизить риск успешной атаки и затраты на устранение её последствий.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.