【独自】病名・CT画像まで…病院ハッキング5年で6倍
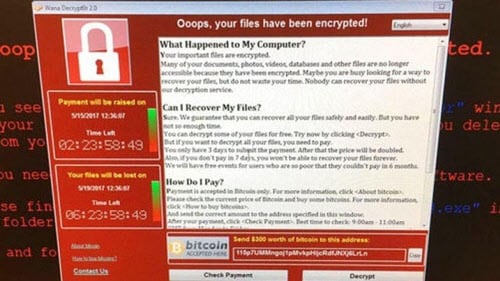
大腸・肛門専門病院の大肛病院では最近、外部の第三者が病院ホームページの顧客データにアクセスし、氏名・生年月日・連絡先はもちろん、オンライン相談の問い合わせ内容まで含む会員情報を流出させたことが確認された。病院側は個人情報保護委員会と警察に届け出るとともに、謝罪文を掲載した。これに先立ち、今年1月には江原大学病院の電算網がサイバー攻撃を受け、磁気共鳴画像装置(MRI)、コンピューター断層撮影(CT)画像などが保管された医療画像システム(PACS)に障害が発生し、診療に大きな支障が出た。攻撃者はサーバーの暗号解読を口実に、数億ウォン相当のビットコインを要求した。
このように、病院・医院を狙ったハッキング事件が毎年増えていることが分かった。国会保健福祉委員会所属のハン・ジア国民の力議員が24日、医療情報保護センター・韓国インターネット振興院から受け取った資料によると、「医療機関のハッキングなど侵害申告件数」は2020年の18件から毎年増加し、昨年は計107件に上った。5年で約6倍になり、今年上半期の発生件数も51件に達している。
特に昨年の107件のうち11件は、単なる個人情報ではなく、患者の診療情報が侵害された事例だった。患者の診療記録を管理する電子カルテ(EMR)や、CT・MRI・X線などの医療画像を保存・送信するPACSなど、病院の中核的な診療システムまで侵害されたという意味だ。11件のうち8件は病院級で発生したが、上級総合病院・総合病院・医院級でもそれぞれ1件ずつあった。
◇システムを暗号化した後に金銭を要求する「ランサムウェア」
患者の診療情報侵害は2022~2025年に計71件発生した。このうち62件は「ランサムウェア」攻撃だった。ランサム(身代金)ウェアは、ハッカーが病院の電算網に侵入した後、ファイルやシステムを暗号化して使用不能にし、その解除の見返りに金銭を要求する悪性プログラムだ。被害者のコンピューター画面やフォルダーなどに「金を送れば暗号を解く」という身代金要求メッセージ、「ランサムノート」を生成する。
71件のうち59件はEMRやPACSが侵害された事件で、患者の診療記録や検査結果を閲覧できなくなり、実際の診療支障につながったケースも少なくない。2023年、ある病院は国際ランサムウェア組織の攻撃を受けた。攻撃者は内部網に侵入して管理者権限を確保した後、主要サーバーを暗号化し、EMR・PACSなど計9台のサーバーが感染した。患者の診療記録や画像資料、検査結果の照会が全くできなくなり、予定されていた手術日程が大量に延期された。攻撃者に金を支払って復旧するまで約1週間かかったという。
医療機関へのハッキングが特に危険なのは、病院が一般的な個人情報だけでなく、患者の疾病・診断・検査・投薬など機微な医療情報を大量に保有しているためだ。
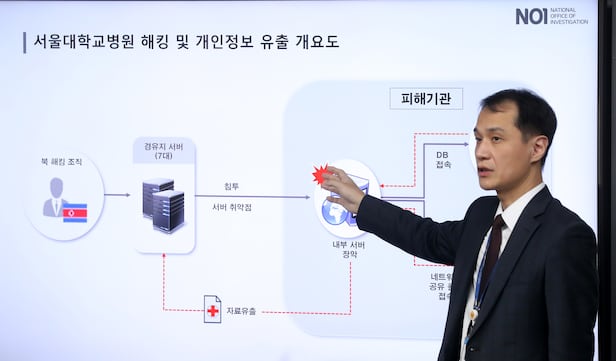
ソウル大学病院は2021年、北朝鮮のハッカー組織により、氏名・性別・生年月日・連絡先だけでなく、診断名、検査結果、基礎疾患、過去の治療履歴、CT画像を含む個人情報80万件余りが流出し、2023年に個人情報保護委員会から課徴金7475万ウォン、過料660万ウォンの処分を受けた。
◇セキュリティ予算・人員が不足する病院・医院の被害さらに大きく
相対的にセキュリティ人員と投資余力が不足する中小の病院・医院の被害はさらに大きい。2022~2025年の患者診療情報侵害71件のうち、病院・医院で発生した事件が81.7%(58件)に上った。
韓国保健社会研究院が昨年、総合病院級以上の医療機関263カ所を調査した結果、サイバー攻撃をリアルタイムで検知する「セキュリティー管制」を実施していない施設が113カ所で、全体の43.0%に達した。10カ所中4カ所は統合セキュリティー管理体制を備えていないという意味だ。特に未実施の割合は、上級総合病院(41カ所)の場合24.4%(10カ所)だったが、それより規模の小さい総合病院(222カ所)は46.4%(103カ所)に達した。
研究陣は「医療機関の診療情報侵害は、単なるデータ流出を超え、患者の生命と国民の健康権を脅かす国家的課題だ」とし、「セキュリティー管制導入の拡大などに向けた政策的支援と制度的基盤の強化が必要だ」と指摘した。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.