De gehackte koelkasten in de supermarkt bewijzen dat IT vaak niet weet welke toestellen verbonden zijn
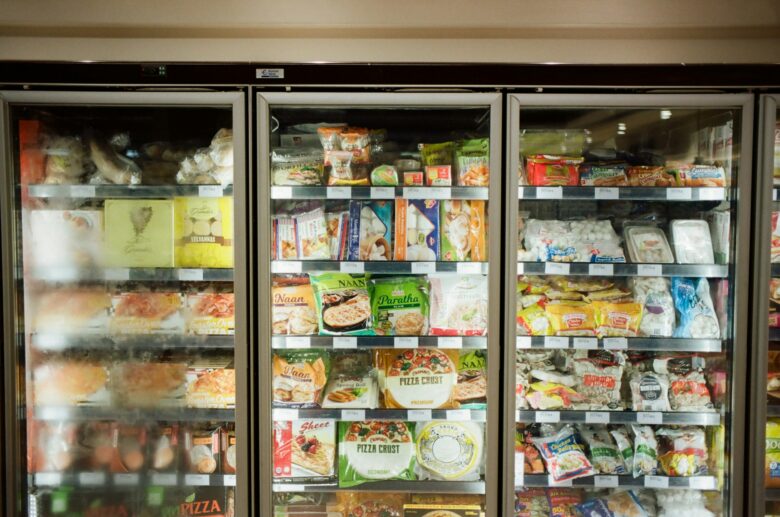
Als cyberaanvallen tot voor kort incidenten waren die zich beperkten tot de IT-systemen van een organisatie, dan is deze week duidelijk geworden dat hackers ook rechtstreeks impact kunnen hebben op ons dagelijkse leven. Getuige daarvan waren de lege koelkasten in de supermarkt, nadat cybercriminelen in verschillende Europese landen koelsystemen hadden gemanipuleerd om op te warmen. Maar behalve containers vol weggegooid voedsel legt dit incident ook een gekend en acuut probleem bloot: de kloof tussen IT en OT.
Veel organisaties denken bij cybersecurity in de eerste plaats aan het beveiligen van hun klassieke IT-infrastructuur, met assets zoals databases, servers, cloudomgevingen en bedrijfsapplicaties. Dat is doorgaans ook het beeld dat de IT-afdeling heeft van het digitale landschap van het bedrijf. Maar steeds vaker zijn ook andere apparaten geconnecteerd met het internet. En die connectie betekent dat ze een potentieel doelwit en een toegangspoort zijn voor cybercriminelen.
Wie had vóór deze week gedacht dat de koelkasten en diepvriezers in de supermarkt op afstand kunnen worden bediend en dus een netwerkverbinding hebben? Toch is dit lang niet het enige voorbeeld van geconnecteerde Operationele Technologie (OT). Denk aan laadpaalinfrastructuur of systemen voor energiebeheer. Ook veel medische apparatuur in ziekenhuizen is intussen gedigitaliseerd. Industriële machines in fabrieken zijn steeds meer verbonden met het netwerk. En zelfs in gebouwen en woningen zien we een flinke toename van slimme infrastructuur.
Het probleem is dat deze toestellen vaak buiten het zicht en het beheer van de IT-afdeling vallen. Ze worden aangekocht door andere verantwoordelijken, onder meer uit de logistiek of productie. Daardoor ontstaat een blinde vlek in de beveiliging, omdat IT niet altijd weet dat deze apparaten bestaan of dat ze voldoende beveiligd zijn. OT-verantwoordelijken beschikken dan weer niet altijd over cybersecuritykennis. Bovendien is efficiëntie hun belangrijkste doelstelling en wordt security soms als hinderlijk ervaren. Het ontbreekt aan een overkoepelend beheer van alle kritieke assets.
Ook datacenters gebruiken koelsystemen
Voor hackers is OT een steeds aantrekkelijker doelwit. Enerzijds spelen deze apparaten een grote rol in de continuïteit van bedrijven. En anderzijds raken dit soort aanvallen ook het publiek waarvoor een klassieke ransomware-aanval toch een ver-van-mijn-bedshow is. De aanvallen op de koelsystemen in supermarkten zijn niet toevallig opgeëist door Pro-Russische hackers. Het doel is meestal onrust te zaaien onder de bevolking. Na de incidenten in onze supermarkten raakte bijvoorbeeld bekend dat ook koelsystemen van bloedbanken in Frankrijk aangevallen zijn.
Reden tot paniek is er niet, maar het drukt ons wel met de neus op de feiten. OT-systemen lopen ernstige risico’s en de gevolgen kunnen veel zwaarder zijn dan wat bedorven voedsel. Wat als een aanval op een koelsysteem een volledig datacenter zou lamleggen? Tal van digitale diensten zijn afhankelijk van deze infrastructuur. Ondanks het belang van datacenters blijkt uit onderzoek dat er vaak kwetsbare toestellen aanwezig zijn die niet met security in het achterhoofd zijn gebouwd. Of wat als een ziekenhuis gehackt wordt en niet meer in staat is om essentiële zorg te verlenen?
Security mag geen pleister op de wonde zijn
Een bijkomend probleem is de groeiende rol van AI in cyberaanvallen. Hierdoor kunnen hackers op grotere schaal complexe aanvallen uitvoeren. Het voorbije jaar is het aantal AI-gebaseerde aanvallen fors toegenomen. De automatisering van cybercriminaliteit maakt het alleen maar belangrijker om de kloof tussen IT- en OT-security zo snel mogelijk te dichten.
Maar hoe kunnen organisaties met OT-apparatuur dat dan concreet aanpakken? Cybersecurity is in veel bedrijven nog steeds een verzameling afzonderlijke oplossingen die los van elkaar bestaan. Vergelijk het met een bezoek aan de dokter. Die kan medicatie voorschrijven voor een kwaaltje van een patiënt, terwijl een klacht kan wijzen op een algemener gezondheidsprobleem. Ook in IT wordt vaak een pleister gekleefd op een specifieke kwetsbaarheid, maar dat maakt de organisatie niet automatisch veilig. Andere systemen en apparaten kunnen nog steeds een risico lopen.
Daarom is een multi-layered securityaanpak nodig met beveiliging op verschillende niveaus en een globaal overzicht van de volledige IT- en OT-omgeving. Door cybersecurity naar een platform te brengen, wordt het eenvoudiger om te zien welke assets aanwezig zijn (ook OT-apparaten) en om risico’s proactief te identificeren, in te schatten en te prioriteren.
Maak van cybersecurity een continu proces
Security moet bovendien een continu proces zijn. Continuous Threat Exposure Management (CTEM) is een interessante manier om kwetsbaarheden in de volledige infrastructuur te beheren. Zo’n aanpak bestaat uit verschillende stappen die zoveel mogelijk geautomatiseerd zijn en manuele interventies tot een minimum beperken. Eerst breng je de complete omgeving in kaart. Je gaat dus na welke apparaten, systemen, endpoints, gebruikers en externe verbindingen aanwezig zijn. De focus ligt daarbij op de hele keten, inclusief OT. Ook apparaten die buiten het klassieke IT-beheer vallen, moeten in zo’n inventaris worden meegenomen.
De volgende stap onderzoekt welke apparaten verbonden zijn met het internet of het netwerk, welke kwetsbaarheden ze bevatten en of die systemen voldoende patches en updates krijgen. Niet elke kwetsbaarheid vormt hetzelfde risico. Evalueer daarom zeker ook hoe kritiek apparaten zijn voor de organisatie, hoezeer ze zijn blootgesteld aan de buitenwereld en waarom ze voor een hacker interessant zijn. Daarna moet gevalideerd worden of een kwetsbaarheid daadwerkelijk kan worden uitgebuit.
Deze methode maakt het eenvoudiger om te bepalen welke kwetsbaarheden prioriteit moeten krijgen. Zeker in organisaties met beperkte middelen en budgetten is dat belangrijk. En tot slot is het essentieel om deze aanpak, zoals een geoliede motor, constant te blijven herhalen. Een kwetsbaarheid die vandaag niet kritiek lijkt, kan dat morgen plots wel zijn.
Als de aanval op de supermarkten ons één ding geleerd heeft, dan is het dat we kwetsbaar zijn. En dat een blinde vlek in het OT-landschap grote gevolgen kan hebben. Maar dat betekent niet dat we machteloos moeten kijken. Een incident volledig vermijden is niet mogelijk, maar we kunnen wel voorbereid zijn om de impact op de organisatie en de samenleving te beperken.
Stefaan Van Hoornick, Head of Solutions Engineering BeLux en AI Cybersecurity Leader bij Trend AI
Wil je meer technieuws ontvangen? Schrijf je in op onze wekelijkse Tech Insider-nieuwsbrief
Volg Business AM ook op Google Nieuws
Wil je toegang tot alle artikelen, geniet tijdelijk van onze promo en abonneer je hier!
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.