Старая уязвимость в Windows позволила хакеру похитить данные более 1 млн кредитных карт
Исследователи кибербезопасности из компании Cybernews обнаружили незащищённый сервер, принадлежащий злоумышленнику, который проводил масштабные атаки на системы торговых терминалов (POS‑системы). В результате были скомпрометированы более 700 POS‑терминалов в 20 с лишним странах, а также оказались раскрыты данные как минимум миллиона кредитных и дебетовых карт.
Согласно отчёту, злоумышленник едва не раскрыл всю свою преступную деятельность: на сервере были обнаружены исходный код вредоносного ПО, инструменты для эксплуатации уязвимостей, инфраструктура для проведения атак, а также панель управления, содержащая украденные данные платёжных карт.
Для осуществления атаки хакер воспользовался уязвимостью, позволяющей повысить привилегии в системе, в драйвере Windows Common Log File System (CLFS). Несмотря на то что Microsoft выпустила исправление для этой уязвимости в ОС Windows и Windows Server ещё около двух лет назад, некоторые POS‑терминалы остались необновлёнными — зачастую из‑за опасений ретейлеров по поводу возможных простоев, проблем с совместимостью или просто из‑за того, что установка обновлений не считается приоритетной задачей.
Получив с помощью этой уязвимости доступ на системном уровне, вредоносное ПО развернуло троян для удалённого доступа, который непрерывно собирал данные платёжных карт в момент проведения транзакций.
Среди украденных из зараженных POS‑систем данных оказались:
основные номера счетов (PAN);
сроки действия карт;
идентификационные номера банков (BIN);
страны выпуска карт;
банки‑эмитенты;
даты извлечения данных;
типы и бренды карт.
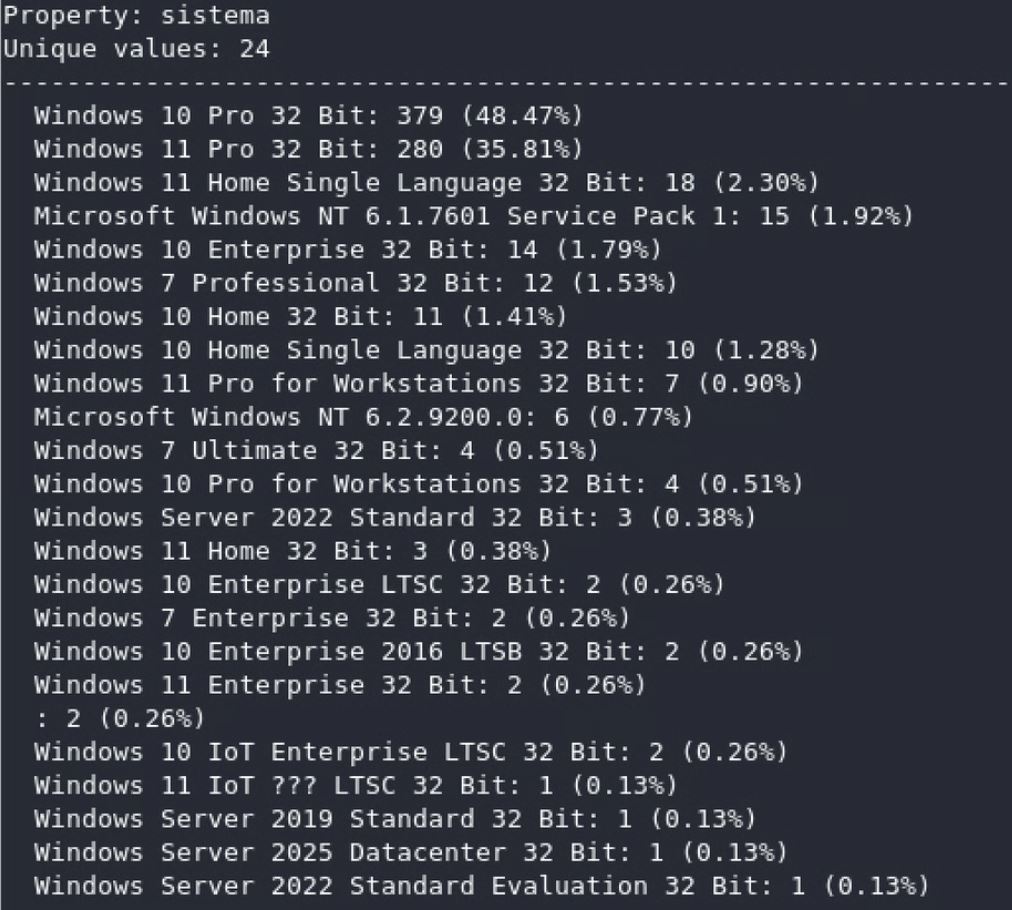
Кроме того, в ходе атаки были получены сведения о 782 POS‑терминалах, включая версии используемых ими операционных систем и географическое местоположение.
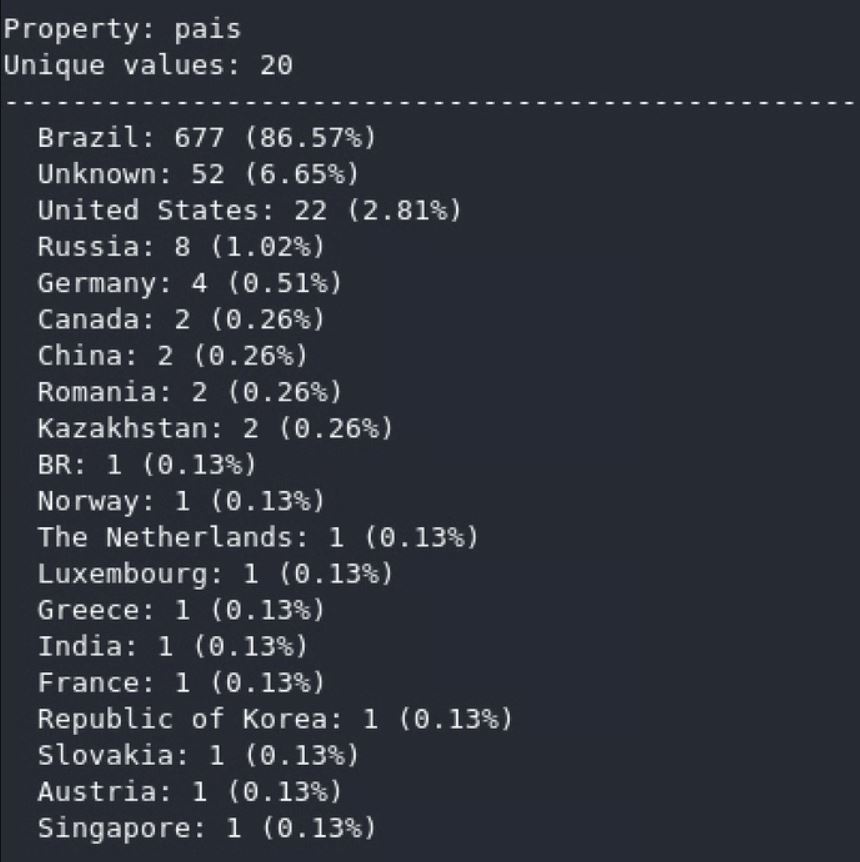
Примечательно, что, хотя кампания затронула терминалы более чем в 20 странах, сильнее всего пострадала Бразилия: именно там находилось большинство заражённых устройств, а база данных с украденными картами состояла преимущественно из карт, выпущенных бразильскими банками. На основании изученной документации и отчётов исследователи полагают, что сам злоумышленник также может находиться в этой стране.
Потенциально пострадавшим клиентам следует внимательно следить за выписками по своим банковским счетам и картам на предмет подозрительной активности. В случае обнаружения сомнительных операций необходимо немедленно уведомить банк и запросить перевыпуск карты.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.