[ITmedia News] ローソン、215万件の個人情報漏えい 「ユーザー本人に情報を表示する機構」に不正アクセス
著者
 岡田有花
[ITmedia]
ローソンは10月8日、ローソンのアプリやWEBサービスを利用するための共通アカウント「ローソンID」が第三者による不正アクセスを受け、215万5345件分の個人情報が漏えいしたと発表した。メールアドレスと氏名のほか、プレゼントの応募などで入力していた場合は性別、電話番号、住所、メルマガ取得情報も漏れた。
加えて、催事商品を事前予約・決済できる「ローソンアプリ予約」も不正アクセスを受け、26件分の氏名、電話番号、クレジットカード番号の一部が漏えいした。
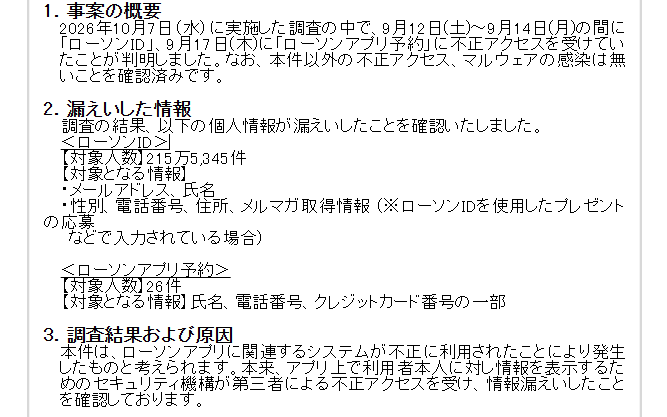
10月7日に行った調査で、9月12日から14日の間に「ローソンID」、9月17日に「ローソンアプリ予約」に不正アクセスを受けていたことが判明した。
本来、アプリ上でユーザー本人に情報を表示するためのセキュリティ機構が第三者による不正アクセスを受け、情報が漏えいしたという。
同社は不審なアクセス元をブロックし、ローソンアプリ予約の機能を停止した。対象者には「lawson_id@mailservice.lawson.jp」から順次個別に案内する。
個人情報保護委員会にも報告した。今後、対象システムのセキュリティ対策と監視体制、インシデント対応体制を強化する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.