[ITmedia News] バイブコーディングで作った公開中のWebアプリ、9割に脆弱性 MSの研究者など調査
著者
 山下(Seamless)
[ITmedia]
Innovative Tech:

2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説する。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。X:@shiropen2
米Microsoftやシンガポール国立大学などに所属する研究者らが発表した論文「Understanding the (In)Security of Vibe-Coded Applications」は、AIに自動生成させたアプリケーションに潜む脆弱性の実態と、その原因を調査した研究報告だ。
自然言語で指示を出すだけで、AIがアプリケーション全体を自動生成する「バイブコーディング」という開発手法が急速に普及している。プログラミングの専門知識がなくても手軽にアプリを作って公開できる点が魅力だが、その一方で、設計から実装までAIに丸投げして作られたアプリは安全なのかという懸念が浮上している。
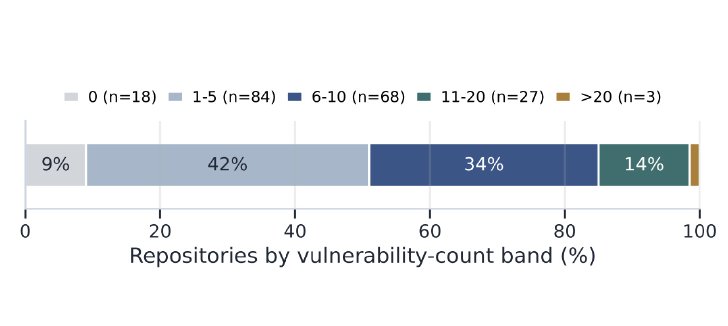
この研究では、実際に公開されているバイブコーディング製アプリのセキュリティの実態を調査した。オープンソースとして公開されている9041件のうちWebアプリが8695件、そのうち公開稼働中が984件で、そこから無作為に200件を抽出して調査を行った。
その結果、全体の91%から少なくとも1つの脆弱性が発見された。さらに、見つかった欠陥1186件の65.77%は、第三者による不正アクセスやシステム乗っ取り、データ漏えいにつながる可能性がある深刻度が「致命的」もしくは「高」に分類されていた。
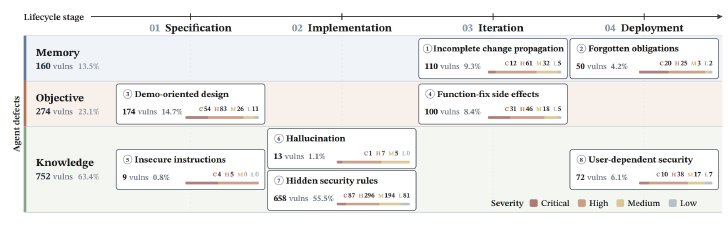
なぜAIはこれほどまでに欠陥だらけのアプリを作ってしまうのか。研究チームは、脆弱性が生じる原因を分析し、以下の3つに分類している。1つ目は記憶の欠陥(13.5%)で、開発の過程で以前決めた安全対策が抜け落ち、一部の処理にセキュリティ対策を適用し忘れたり、後で実装すると放置したまま公開してしまったりするようなミスを指す。
2つ目は目的の欠陥(23.1%)で、安全性の確保よりも、手っ取り早くプログラムを動かすことを優先してしまい、不適切な処理で済ませてしまうケースを指す。3つ目は最も多い知識の欠陥(63.4%)で、ユーザーが明示しなくても守るべき暗黙のルールをAIが見落としたり、ユーザーの危険な指示をそのまま忠実に実行してしまったりすることで発生するケースを指す。
対策の効果を検証するため、条件を変えてAIに同じ作業をやり直させる実験を行ったところ、何も工夫しない状態では25.7%の確率で同じ脆弱性が再発したが、プロンプトに「本番運用に耐えるものを」と書き添えると11.0%に、セキュリティ強化用のスキルを追加すると11.9%に減少した。反対に、技術的な指示を細かく書き込むと、45.7%へと悪化した。
なお、より上位のAIモデルに変更しても結果はほとんど改善されず、反対に悪化するケースも見られた。
Source and Image Credits: Deng, Junquan, Zhiyu Fan, and Ruijie Meng. “Understanding the (In) Security of Vibe-Coded Applications.” arXiv preprint arXiv:2606.23130 (2026).
Copyright © ITmedia, Inc. All Rights Reserved.
SpecialPR
Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者
2014年から幅広い分野の研究論文をピックアップして解説しているメディア「Seamless」(シームレス)を主宰している。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.