[ITmedia News] 顧客も巻き込むサイバー脅迫 GMO攻撃が問う企業の防御と国の対処、被害の連鎖どう断つ
ネットサービス大手、GMOインターネットグループへの不正アクセス問題は10月27日、攻撃者からとみられる声明と、利用者情報とされるデータがネット上で公開されるなど、新たな段階に入った。今回の事案では、日々進化を続けるサイバー攻撃に対する防御の実効性が改めて問われた形だ。特に、急速に進化し続ける人工知能(AI)を用いたサイバー攻撃が本格化しており、防御におけるAIの活用や、政府による攻撃拠点の無害化が求められている。
サイバー攻撃の手法として、悪意のあるソフトを送り込み、データを暗号化して使えなくし、盗んだ情報の公開も脅しに使う「二重恐喝」は以前からある。GMOへの攻撃では、口座の不正操作が報告され、その継続や利用者のパソコンに対する攻撃も予告された。仮にバックアップ(予備のデータ)で復旧しても、流出情報の公開や悪用は防げない。
情報セキュリティ大手、トレンドマイクロのエバ・チェンCEOは19日、東京都内で記者会見を開いた際、「盗まれた個人情報は、さまざまな攻撃の始まりにすぎない」と警告していた。個人情報が別の犯罪集団に売られ、詐欺や企業への侵入に使われることが念頭にある。
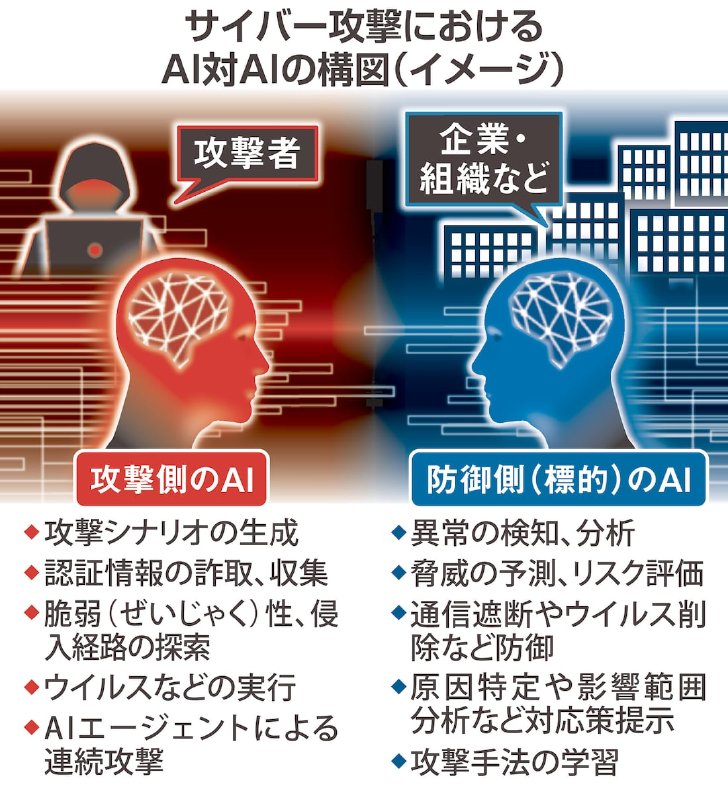
サイバー空間攻防「AI対AI」の局面に
この連鎖を加速させかねないのがAIだ。今回の攻撃に使用されたかどうかは明らかでないが、チェン氏は、流出した情報の分析や攻撃の自動化に使われると指摘する。かつては不自然な日本語で見破れた詐欺メールも、自然な文章にできるとし、「いわゆる『日本語の壁』はAIによってなくなった」と語る。
一方、防御する側でもAI活用が進んでいる。トレンドマイクロは攻撃の早期発見や対処の判断にAIを使っていると説明。サイバー空間での攻防がAI対AIの局面に入った格好で、被害が広がる前に食い止める即応力が問われている。
米英と異なる日本の制度
政府による対処も進む。2024年には、英米当局などが犯罪集団「ロックビット」の攻撃用システムを掌握した。
日本でも10月、攻撃側のシステムを無害化する「能動的サイバー防御」の一環として、警察などが攻撃用サーバにアクセスし、不正プログラムを停止・削除する無害化措置の規定が施行された。GMOは24日、能動的サイバー防御の適用を、政府に緊急要請したと発表している。
ただし、日本の制度は米英とは異なる。警察による無害化は、生命や財産への重大な危害を防ぐ緊急の必要性などが要件で、原則として独立機関の事前承認も必要だ。
政府の行動は、企業の安全管理を肩代わりするものではない。企業は今後、サイバー空間における弱点の修正や認証の強化、AIを使った監視に加え、取引先や行政とも連携し、流出後の顧客保護まで備えに組み込む必要がある。(伊藤壽一郎)
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.