好きな時にAmazonの商品を受け取れる「Amazonロッカー」のセキュリティをあらゆる手段を駆使して突破する試み~ソフトウェア編
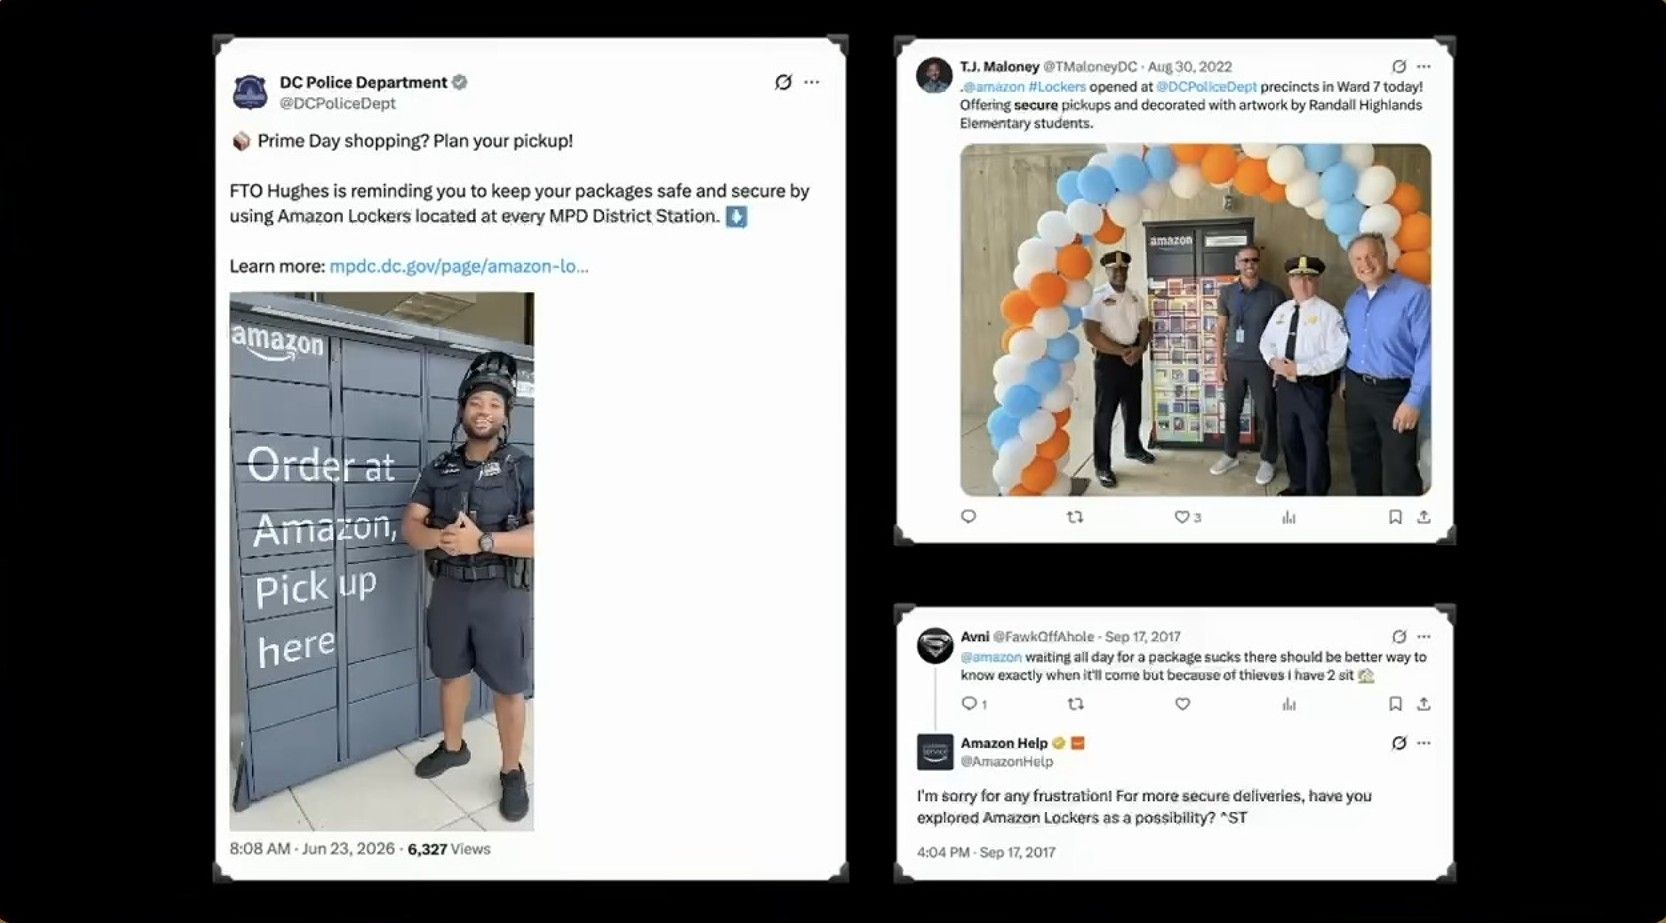
Amazonロッカーは自宅玄関先での荷物盗難が後を絶たない現状を踏まえ、Amazonが安全な配送オプションとして推奨していることもあり、広く普及しています。しかし、Amazonロッカーも攻撃対象となり得るのではないかという疑問から、ヴィゴ氏はロッカーへの侵入を試みる調査を開始しました。
Amazonロッカーには基本的に2種類あります。1つはスクリーンやミニカメラががあり2本のアンテナも備わっているタイプで、GSM経由でインターネットに接続します。
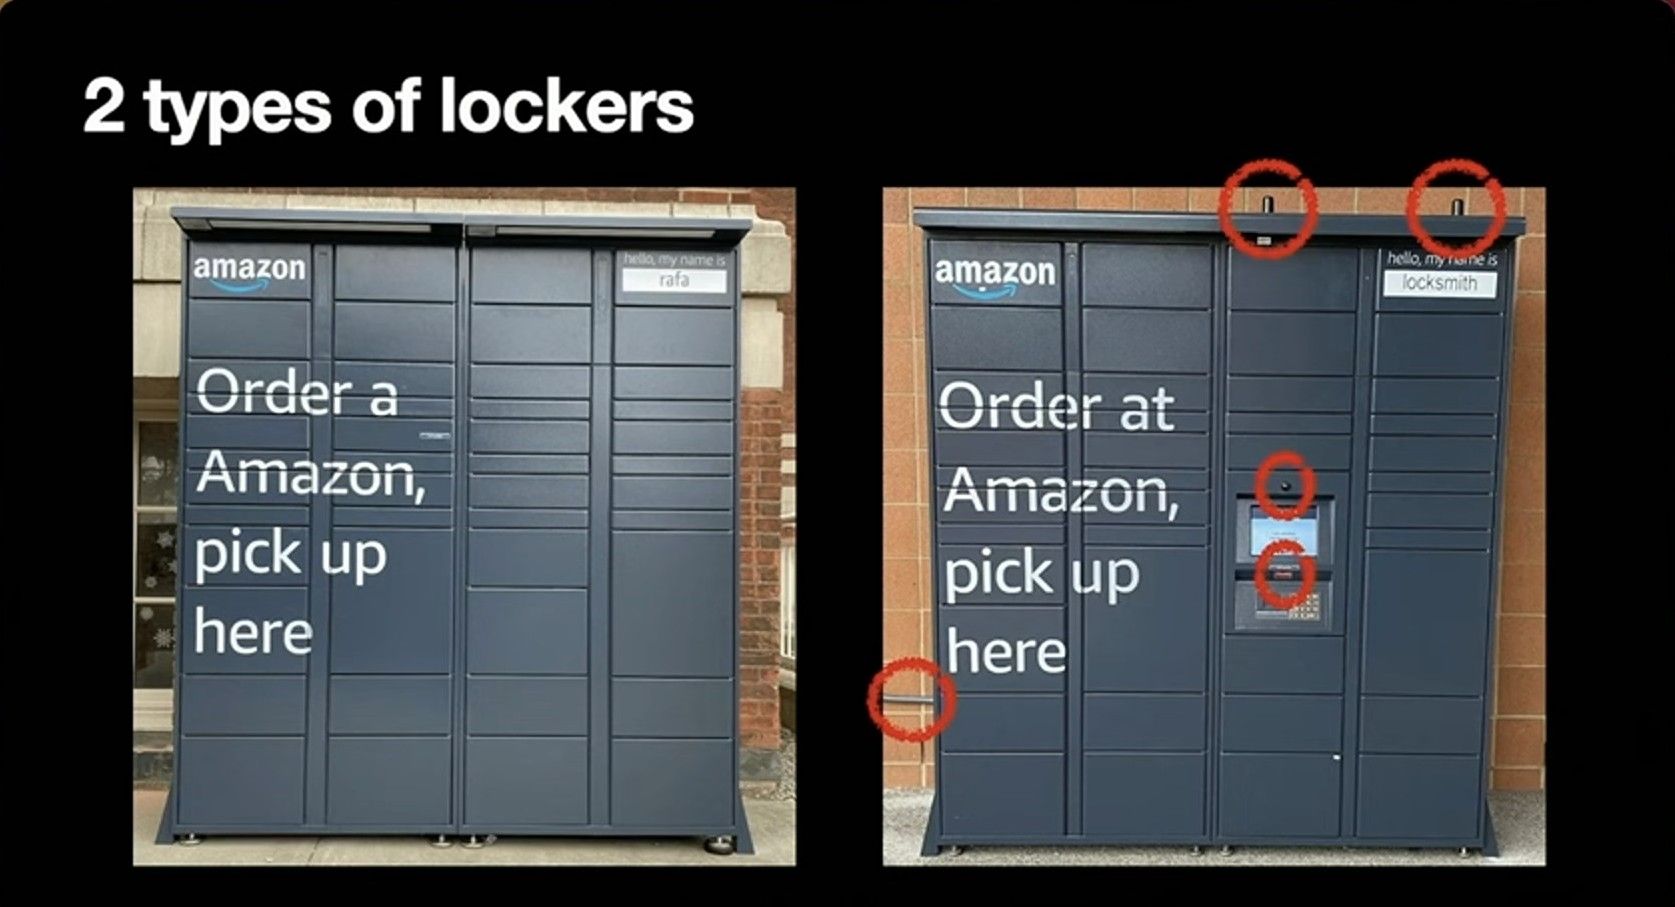
もう1つは電源が接続されておらず、スマートフォンとBluetoothで接続して荷物を引き取るタイプであり、以下の特徴があります。
・インターネット接続しない
・ミニカメラがない
・屋外に配置される
・Bluetooth Low Energy(BLE)のみで操作される
・ヴィゴ氏の住むスペインではよく見られる
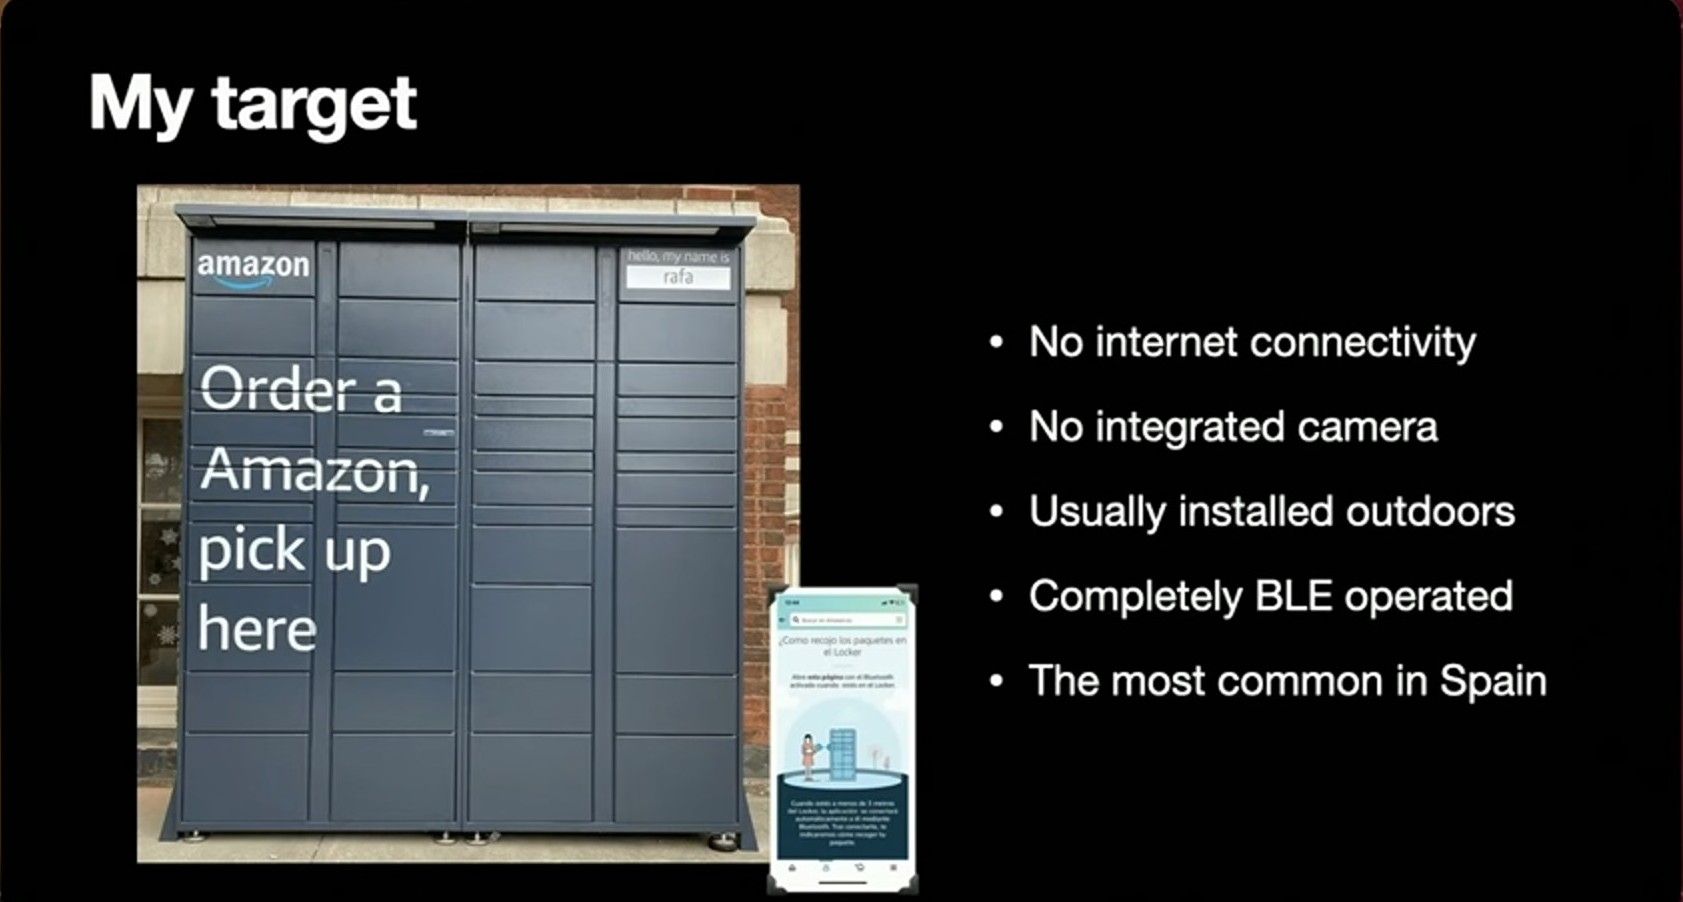
ヴィゴ氏が注目したのはインターネット接続を行わないタイプです。インターネット接続を行うタイプはGSM経由で動作しているため、GSMの仕組み自体へのハッキングが必要になるからです。
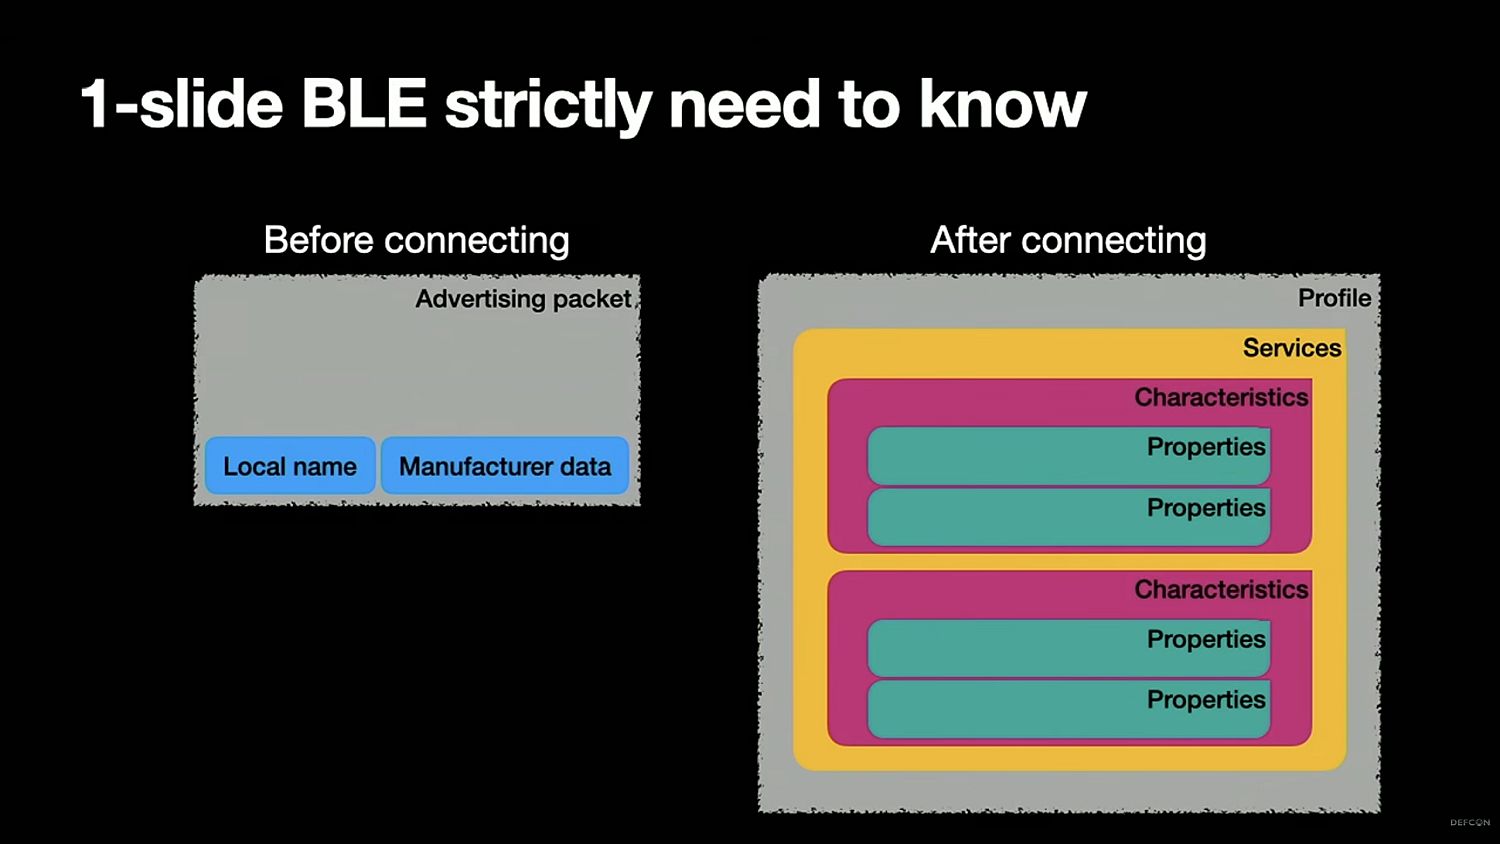
BLEの通信は、特定の機器と接続する前に不特定多数の機器にSSIDなどを送りつける「アドバタイズパケット」と、特定の機器との接続後に送受信される「ローカル名」と「メーカーデータ」があります。Amazonロッカーに関してはメーカーデータが非常に重要なデータであり、特性・プロパティ・サービスを送受信することによりRESTful APIのようにCRUD(作成・読み取り・更新・削除)処理を行うことができます。
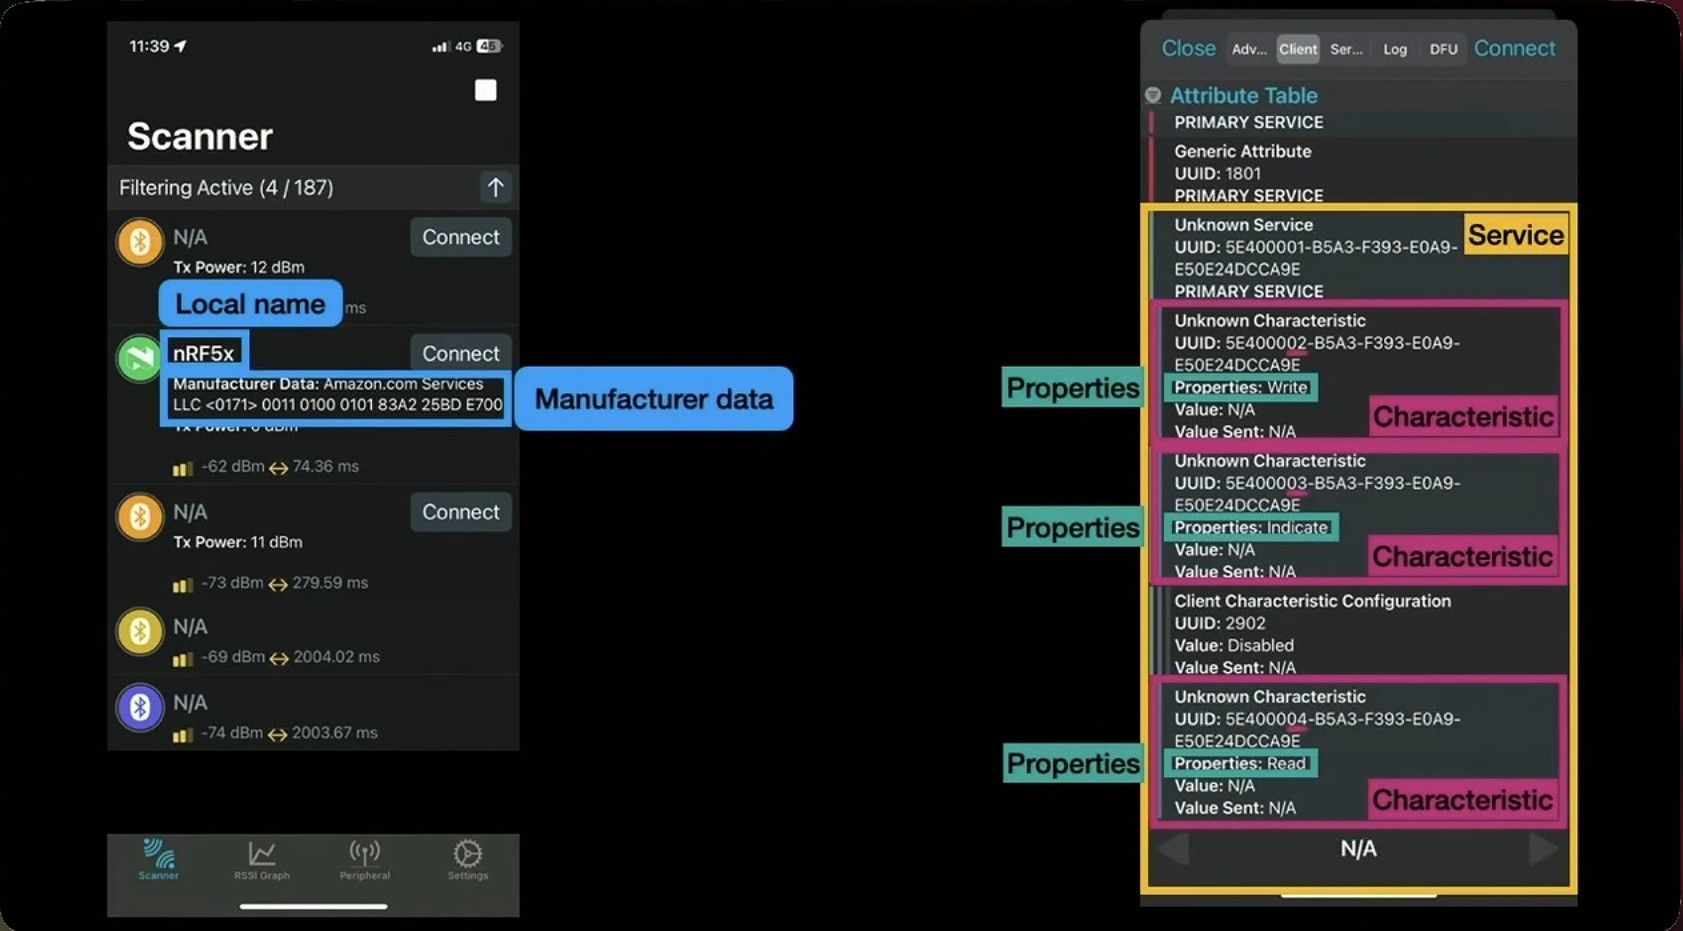
ヴィゴ氏はまずAmazonロッカーの近くに行き、App Storeで公開されている幾つかのアプリを使ってBluetoothをスキャンしました。電力や帯域幅などのフィルターを使って検索すると、ローカル名が「nRF5x」であることが確認できました。メーカーデータに接続してみると3つのプロパティとその特性があります。1つはRead(読み取り用)、1つはWrite(書き込み用)、そしてもう1つはIndicate(通知用)で何かが起きた際にアラートがスマートフォンに届く仕組みです。
次に、荷物をピックアップする際のBluetoothトラフィックを収集しました。「開発者向けオプション」を有効化してあるスマートフォンをAmazonロッカーに接続している状態でUSBデバッグを有効にし、必要に応じてティッカーも有効にします。
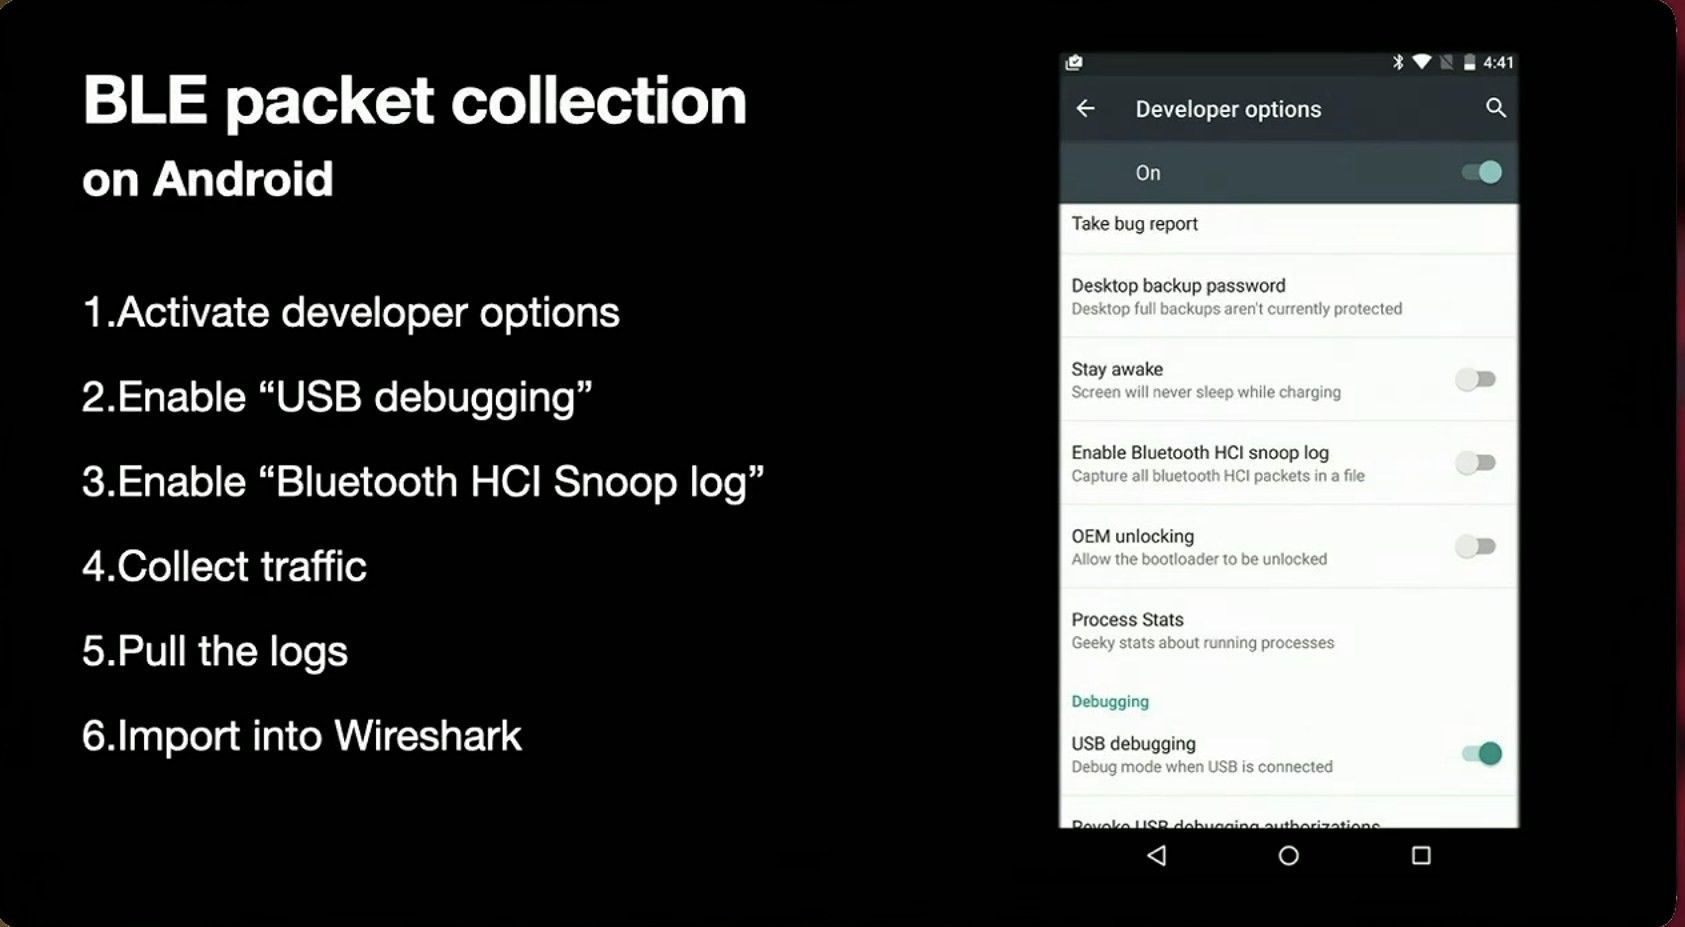
Bluetoothトラフィックを収集してWiresharkで開くと「アドバタイズパケット」のデータが見えます。
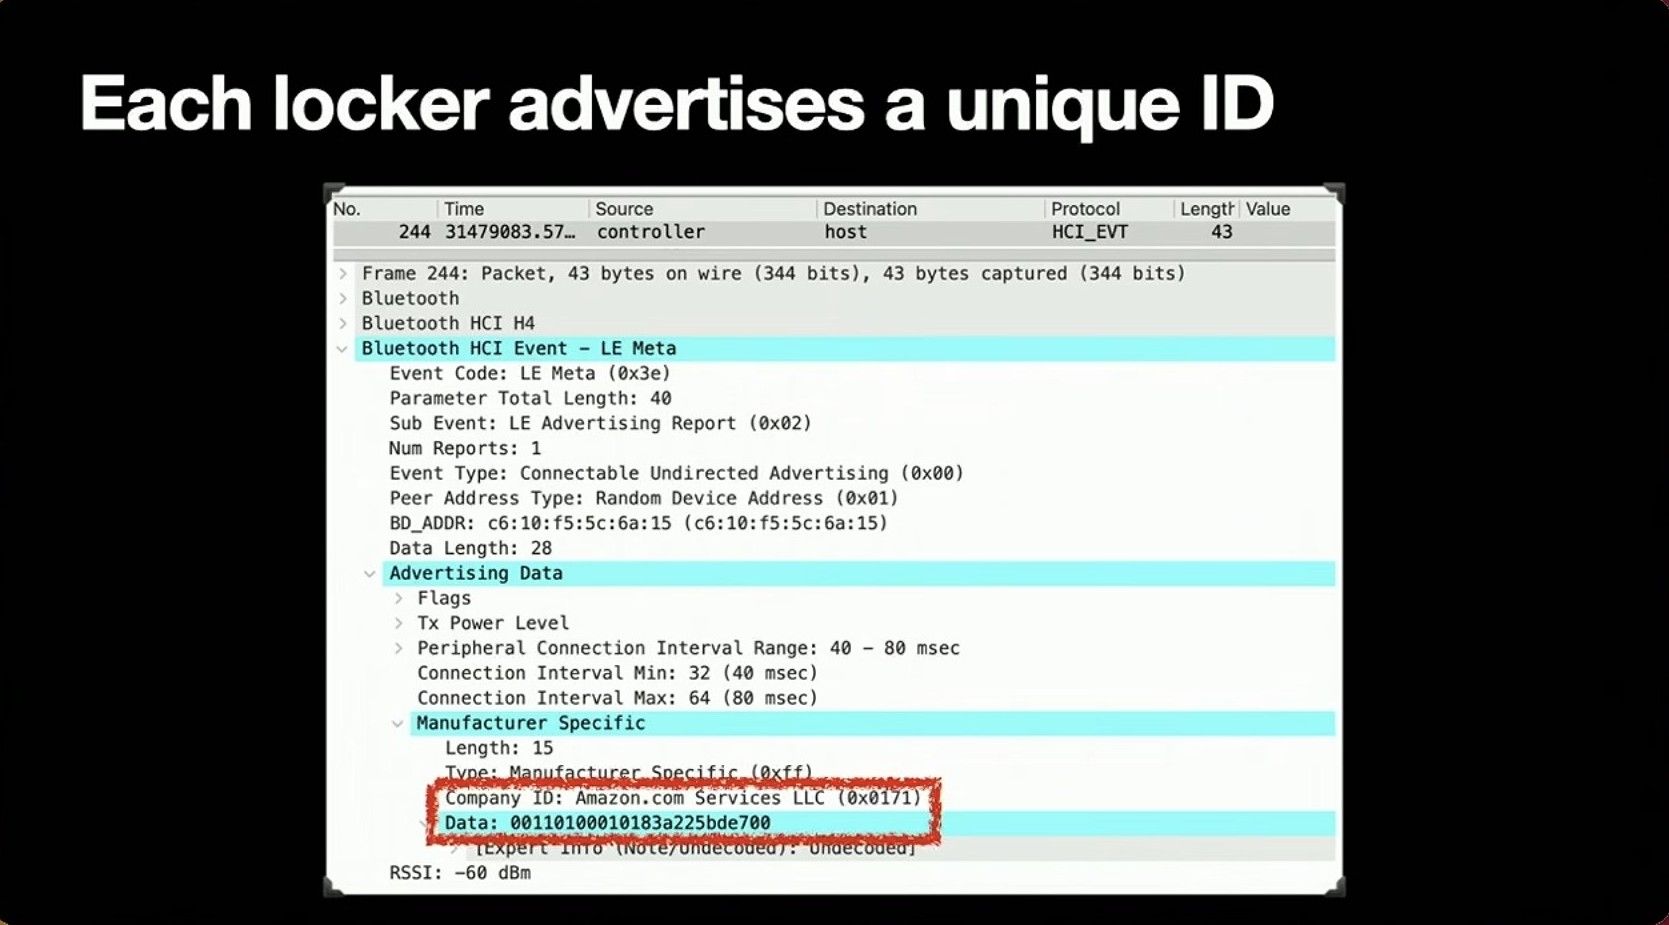
続くデータがAmazonが実装したプロトコルで、何らかの方法でロッカーにスロットを開けるよう指示しているものです。
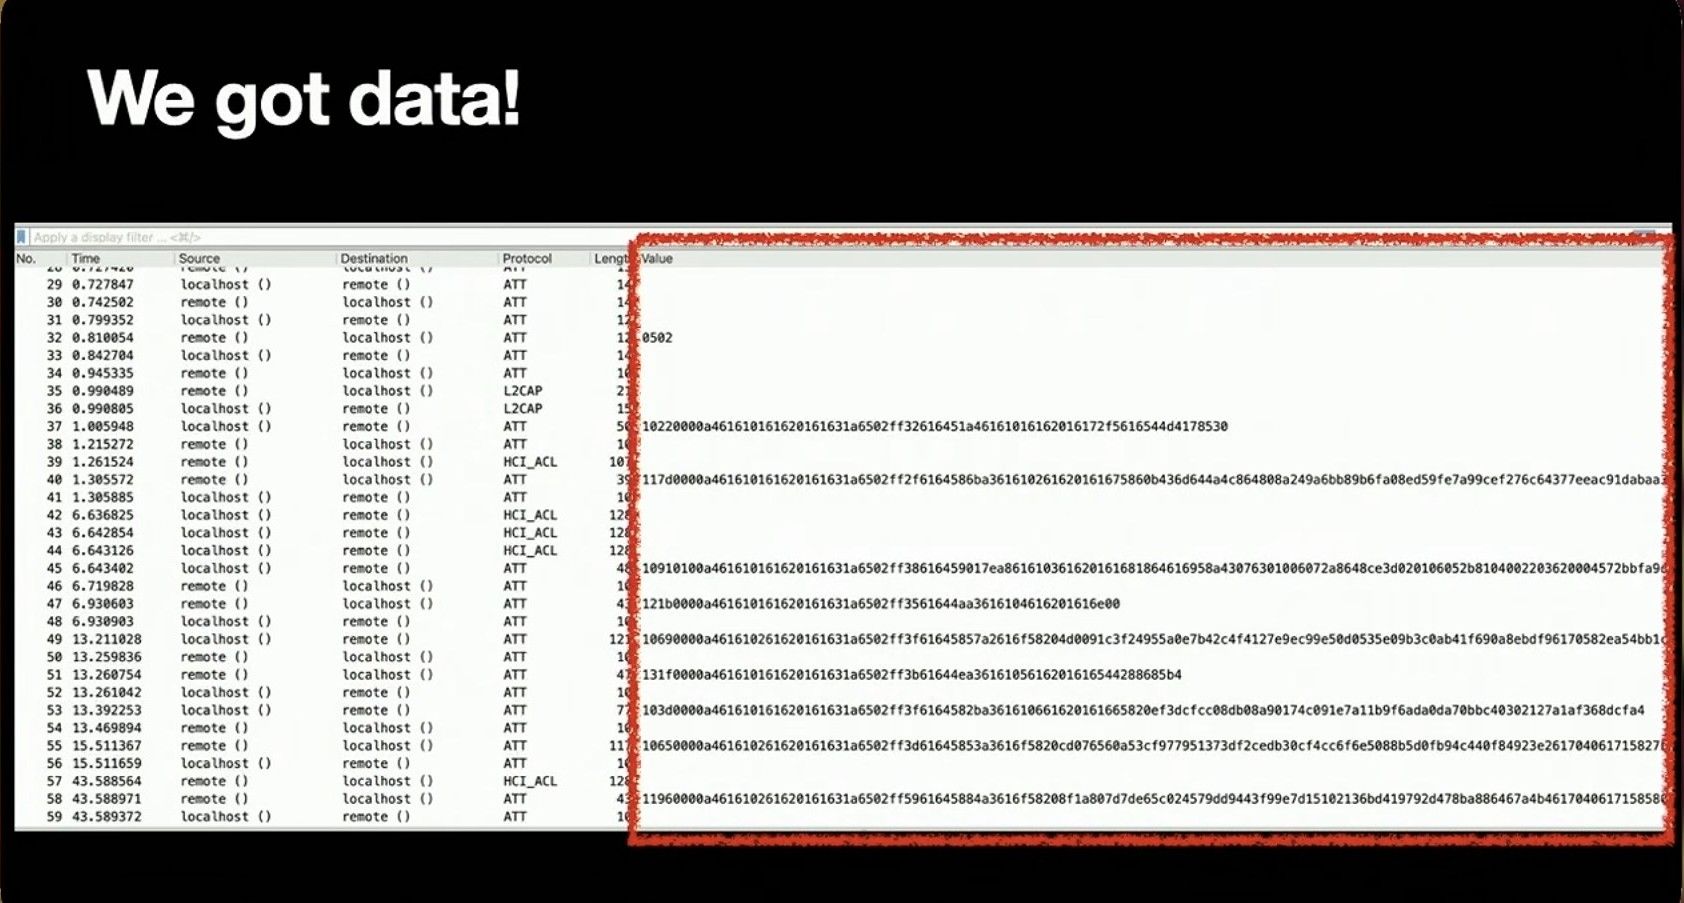
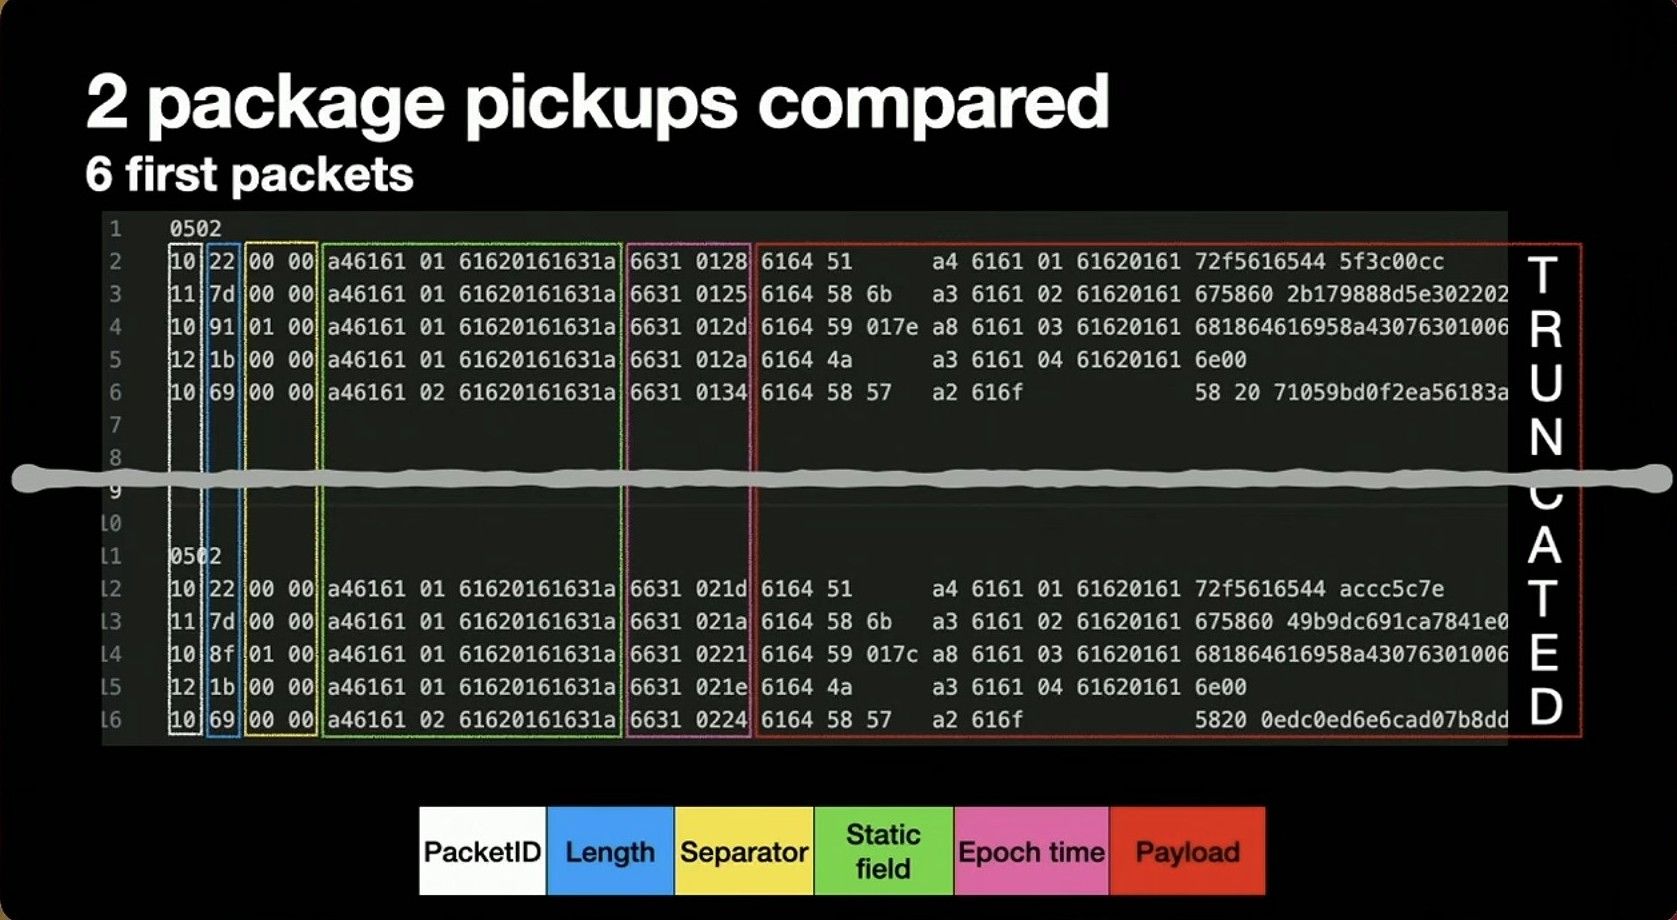
Amazonのプロトコルを簡単に説明すると、まずロッカーが16進数の「0502」をスマートフォンに送信すると、スマートフォンは「1022」で始まるデータを返信します。つまり以下の図に表示したパケットが重要ということです。
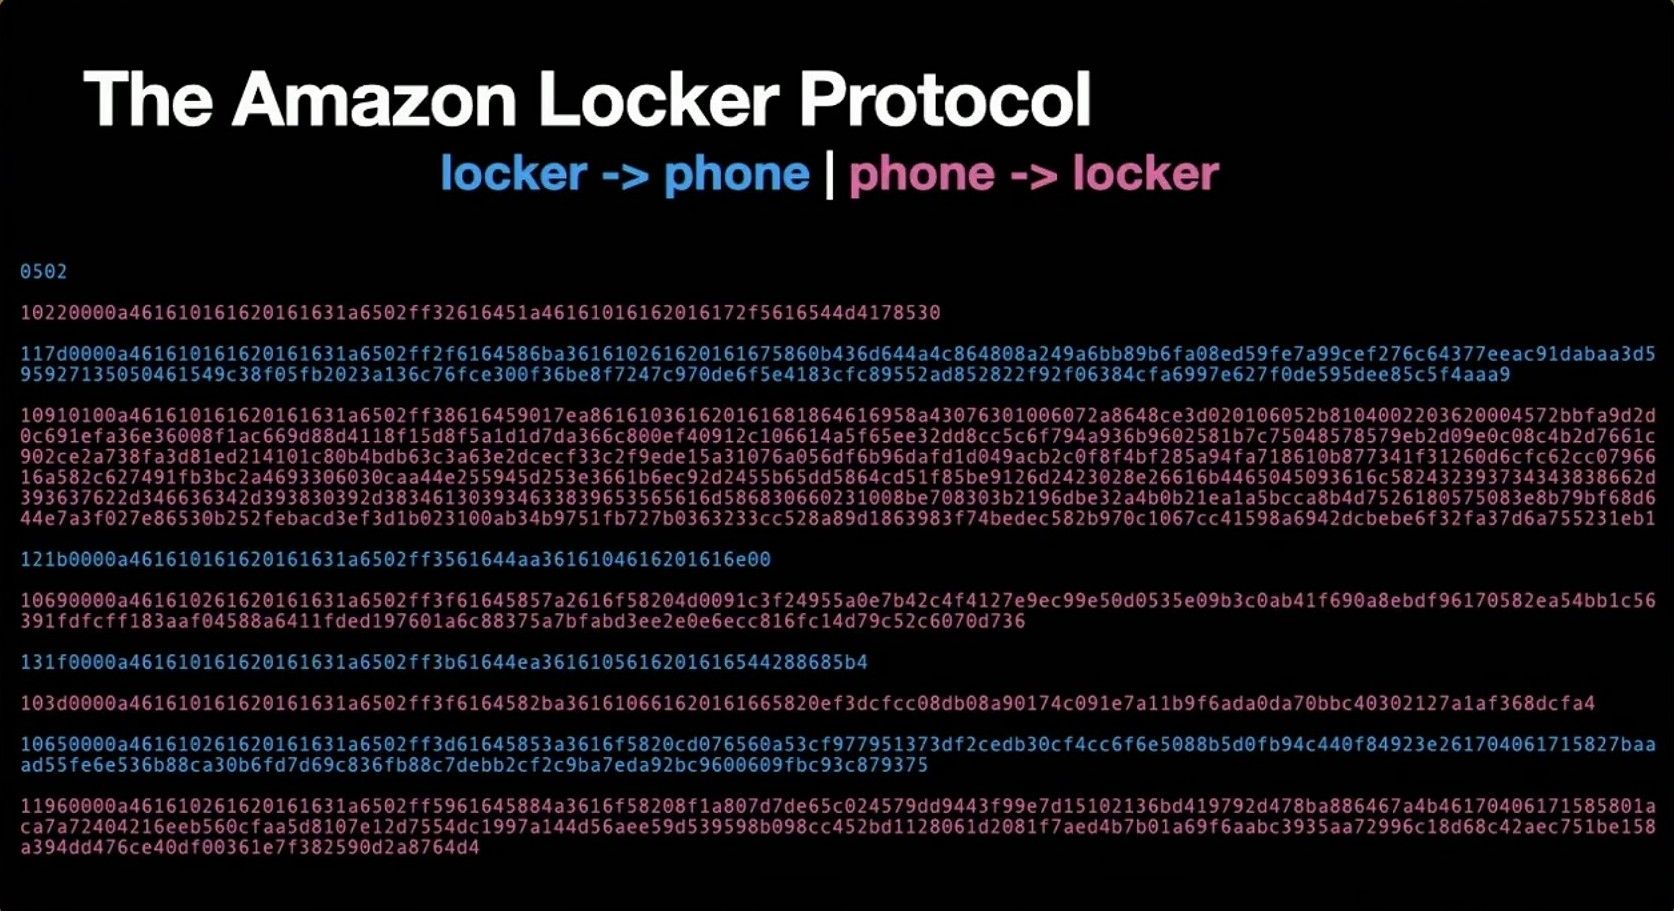
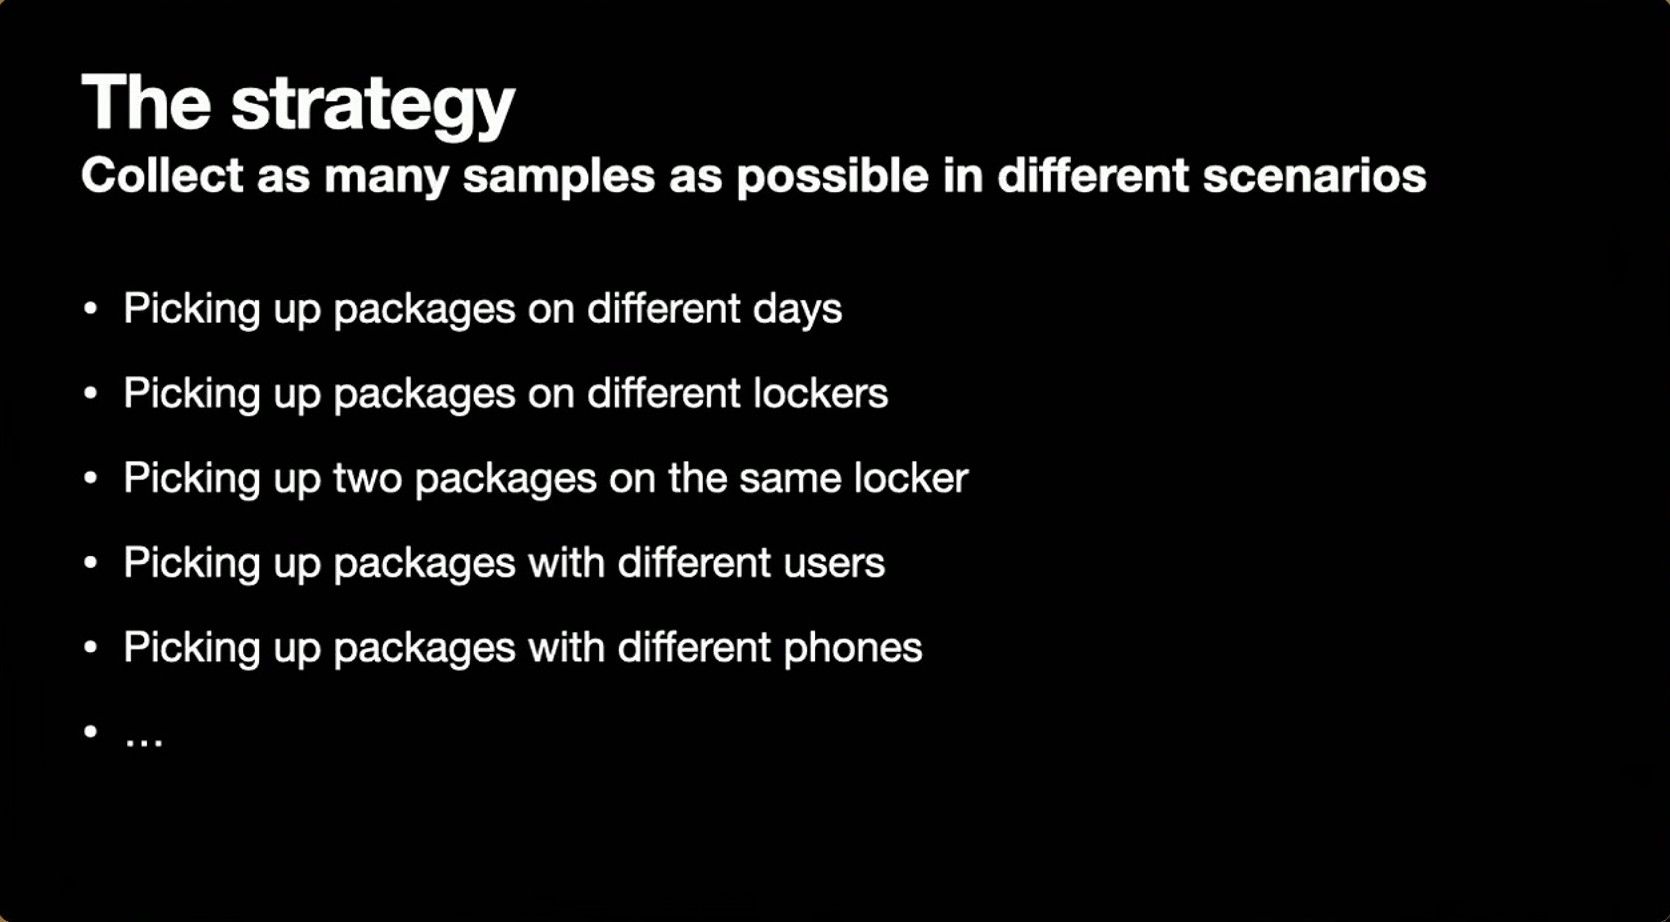
注目すべきパケットが特定できたので、続いて独自プロトコルや未知のプロトコルをリバースエンジニアリングするための戦略を検討します。データの特定に必要なのは、可能な限り最小限の変数だけ値を変え、大量のデータを収集することです。具体的には、時間・ユーザー・端末・アプリのバージョンなどが試すべき変数となります。
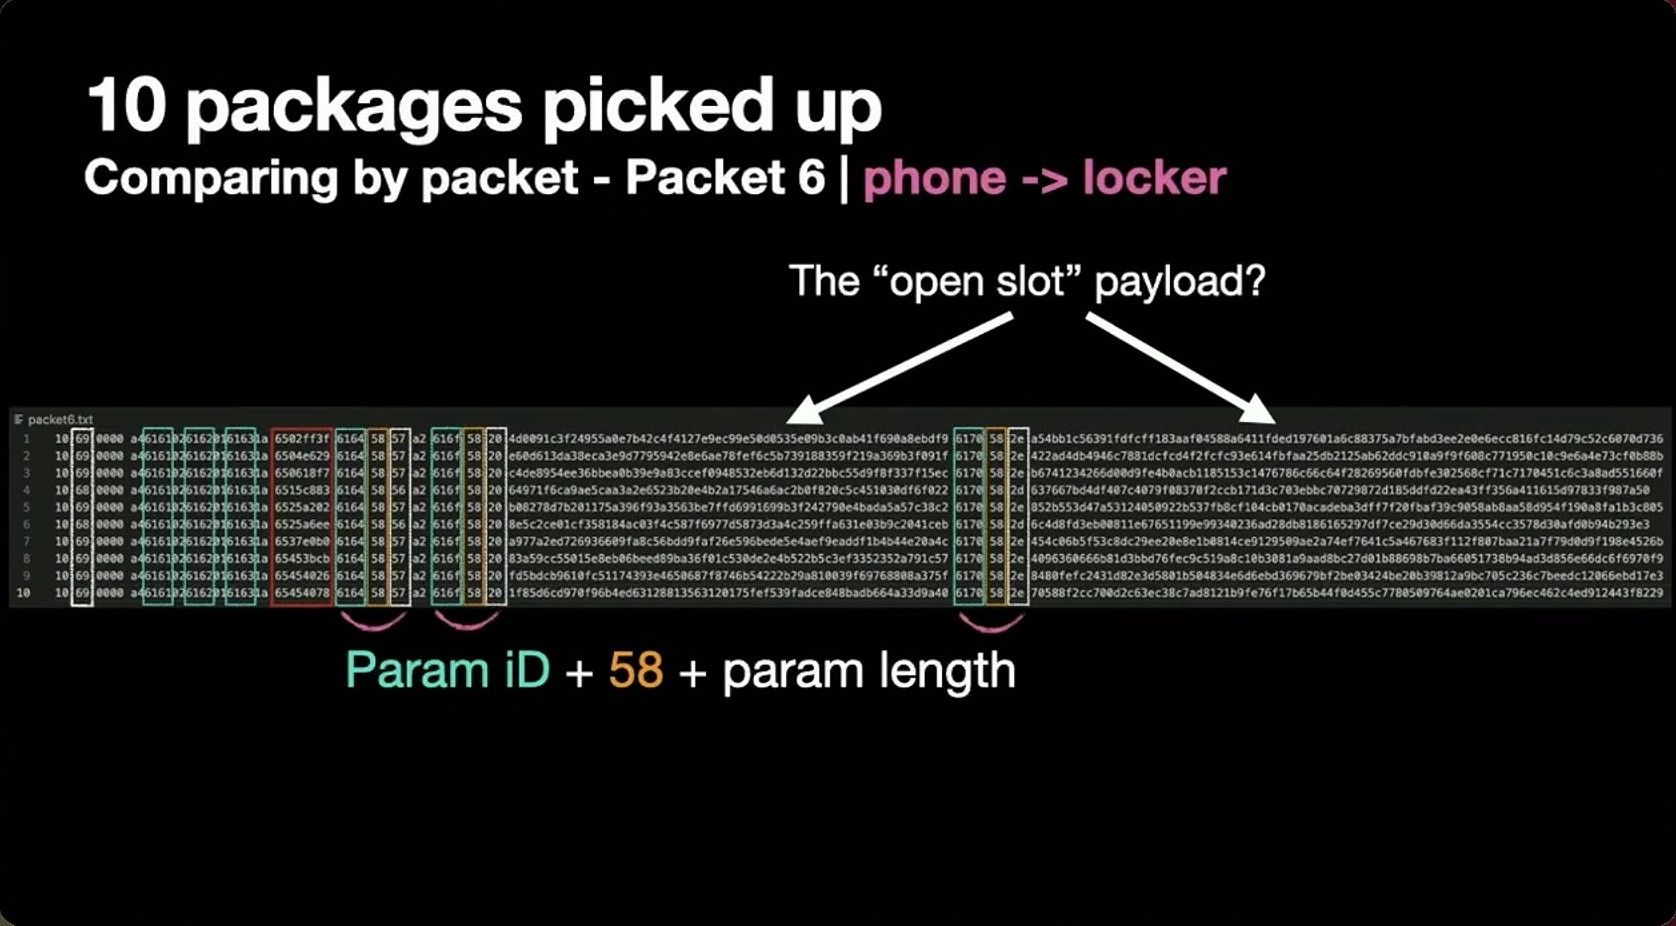
実際にデータの収集を始めるうち、「ロッカーを開く」ボタンをクリックしてからのタイミングにより、6番目のパケット上にスロットを開くペイロードが存在することがわかりました。なお、下図の赤枠で囲まれたパケットは8番目であり、6番目のパケットとは先頭が「1069」で始まるものです。
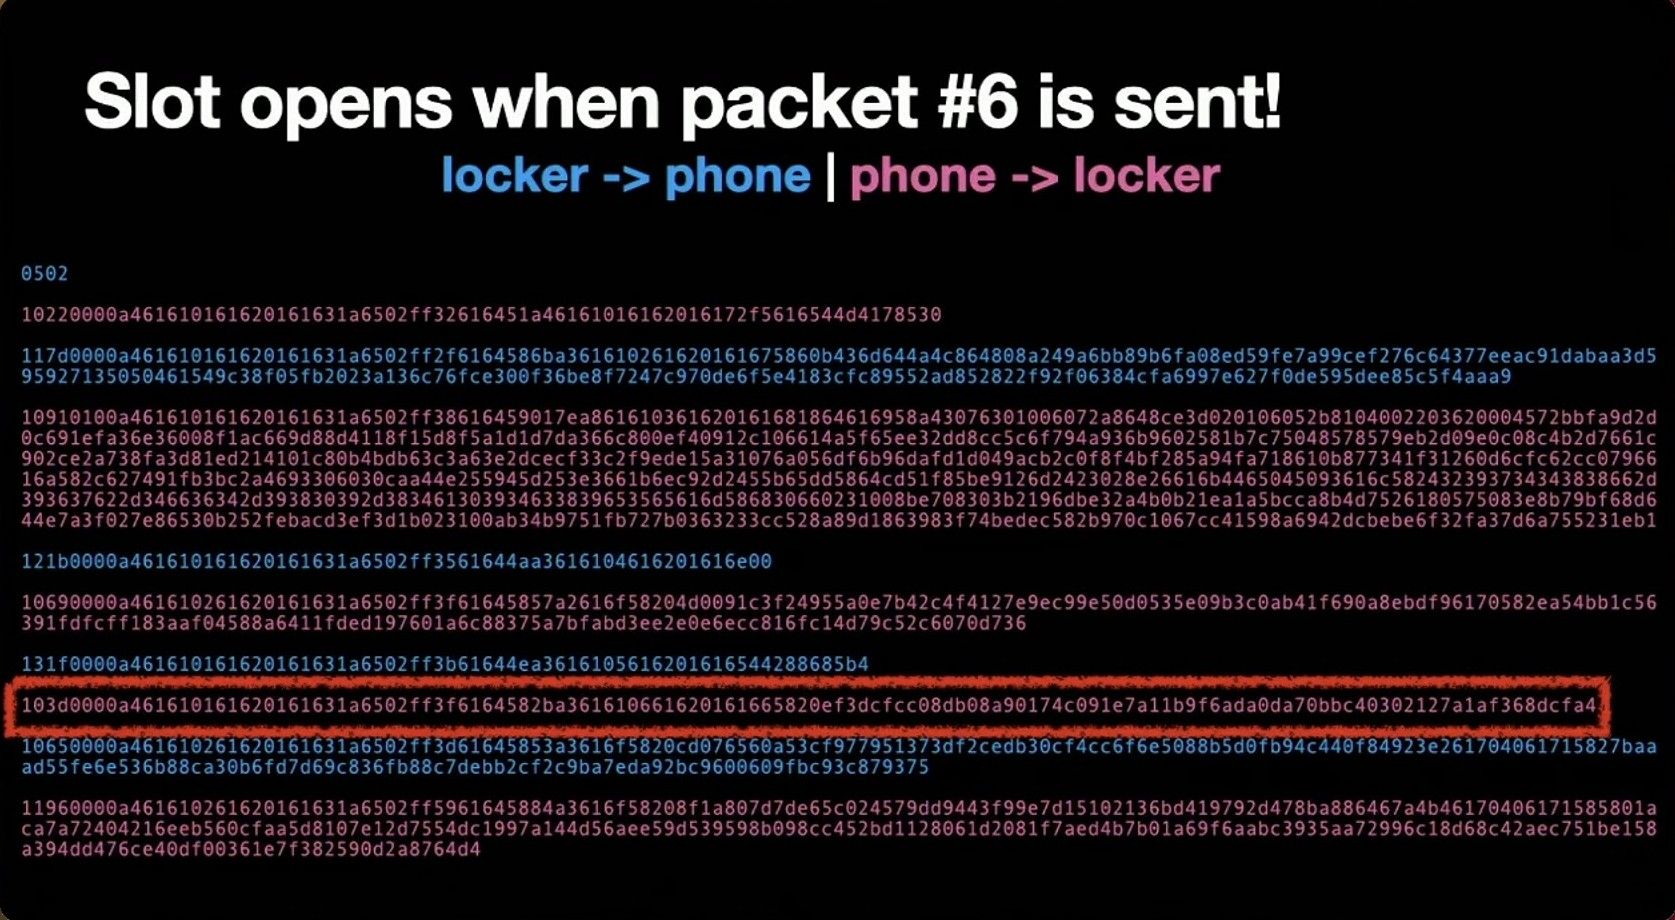
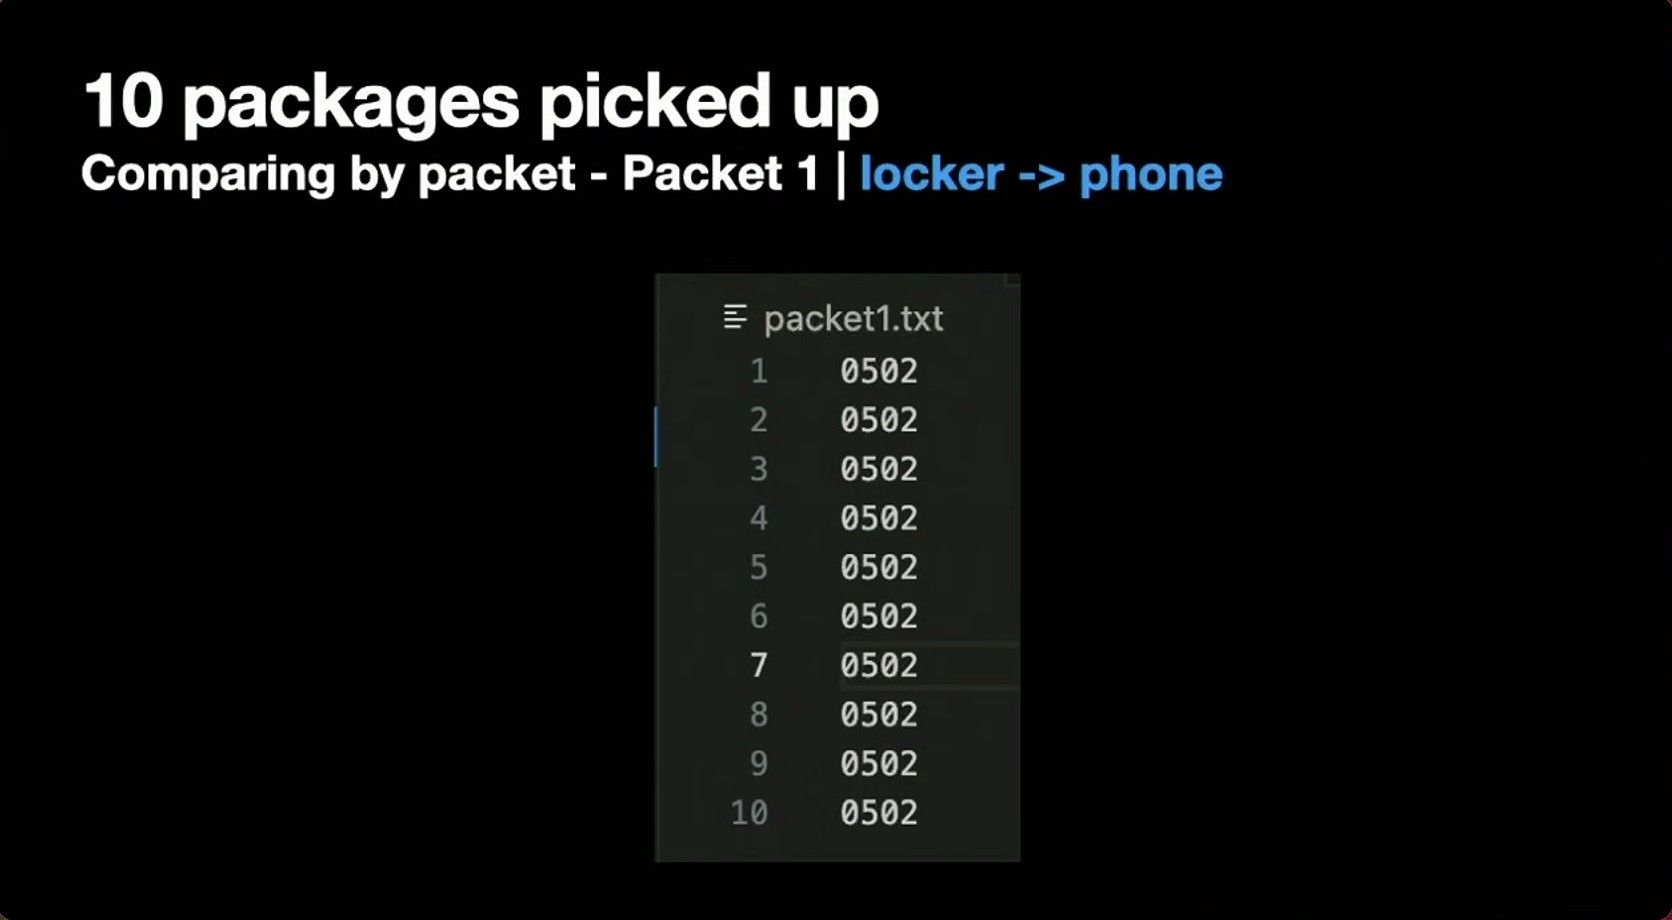
設定を少しずつ変えた10件の荷物受け取りを行ったので、収集した10件分のパケットを1つずつ確認していきます。1番目のロッカーからスマートフォンへ送信されるパケットは常に以下の通りです。
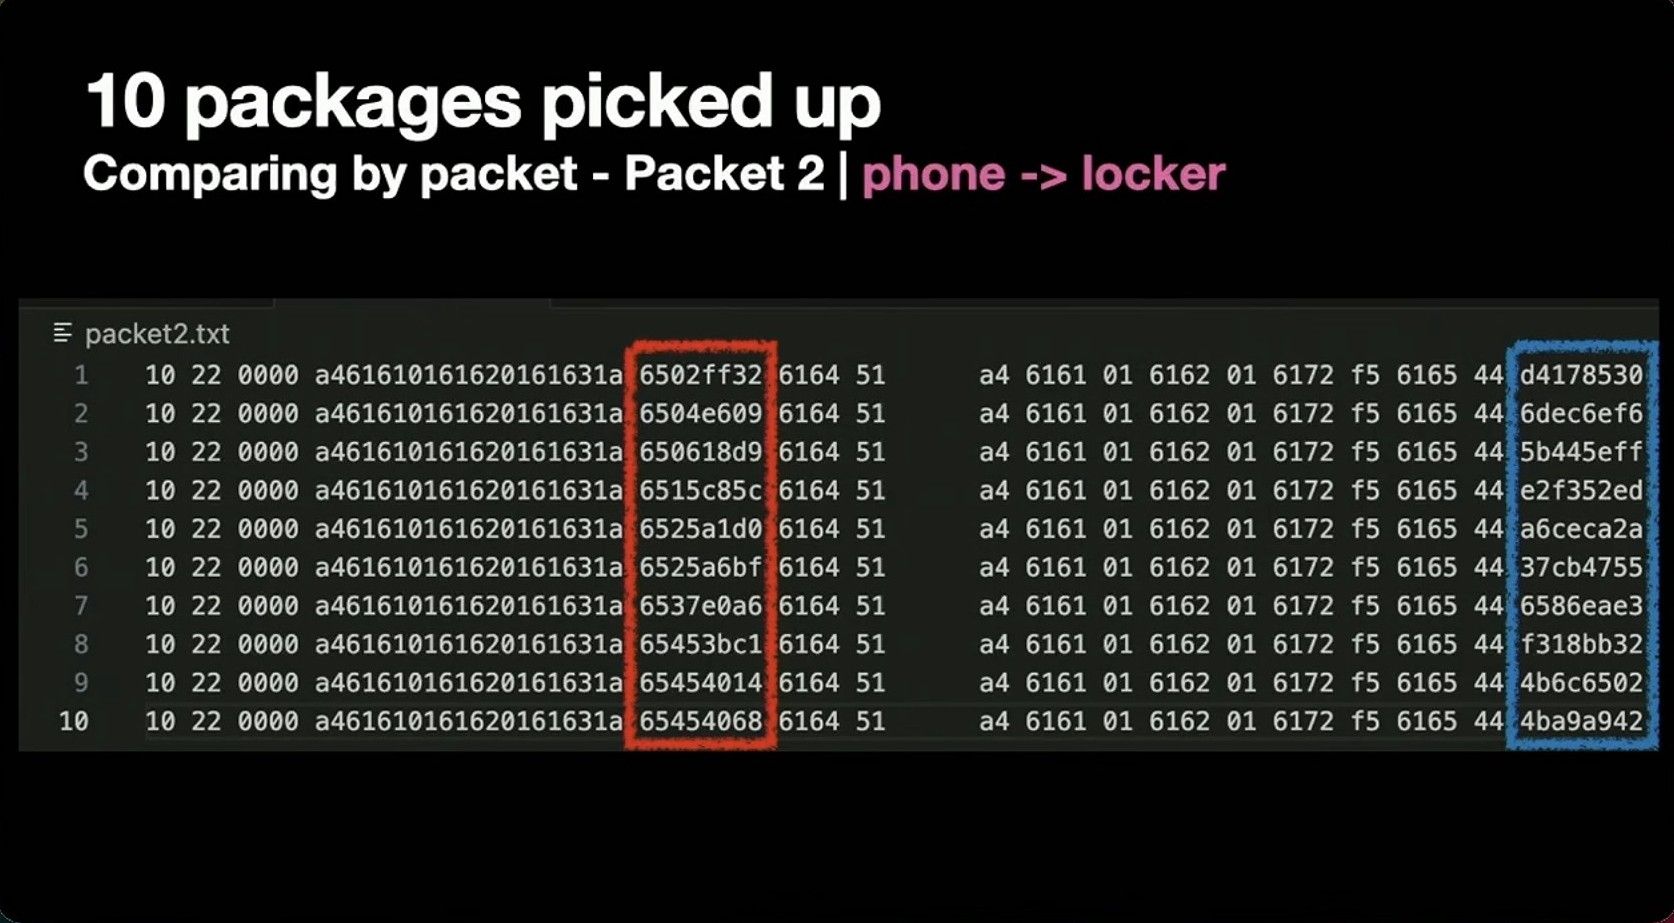
2番目のパケットはスマートフォンからロッカーへ送信されますが、変化するのは最後の8バイトだけでした。リバースエンジニアリングに精通していれば「通常、最後にはチェックサムやCRCなどが含まれているはずだ」と推測できます。なお下図の赤枠で囲まれた部分も変化しているように見えますが、こちらはエポックタイム(UNIX時間)なので割愛。
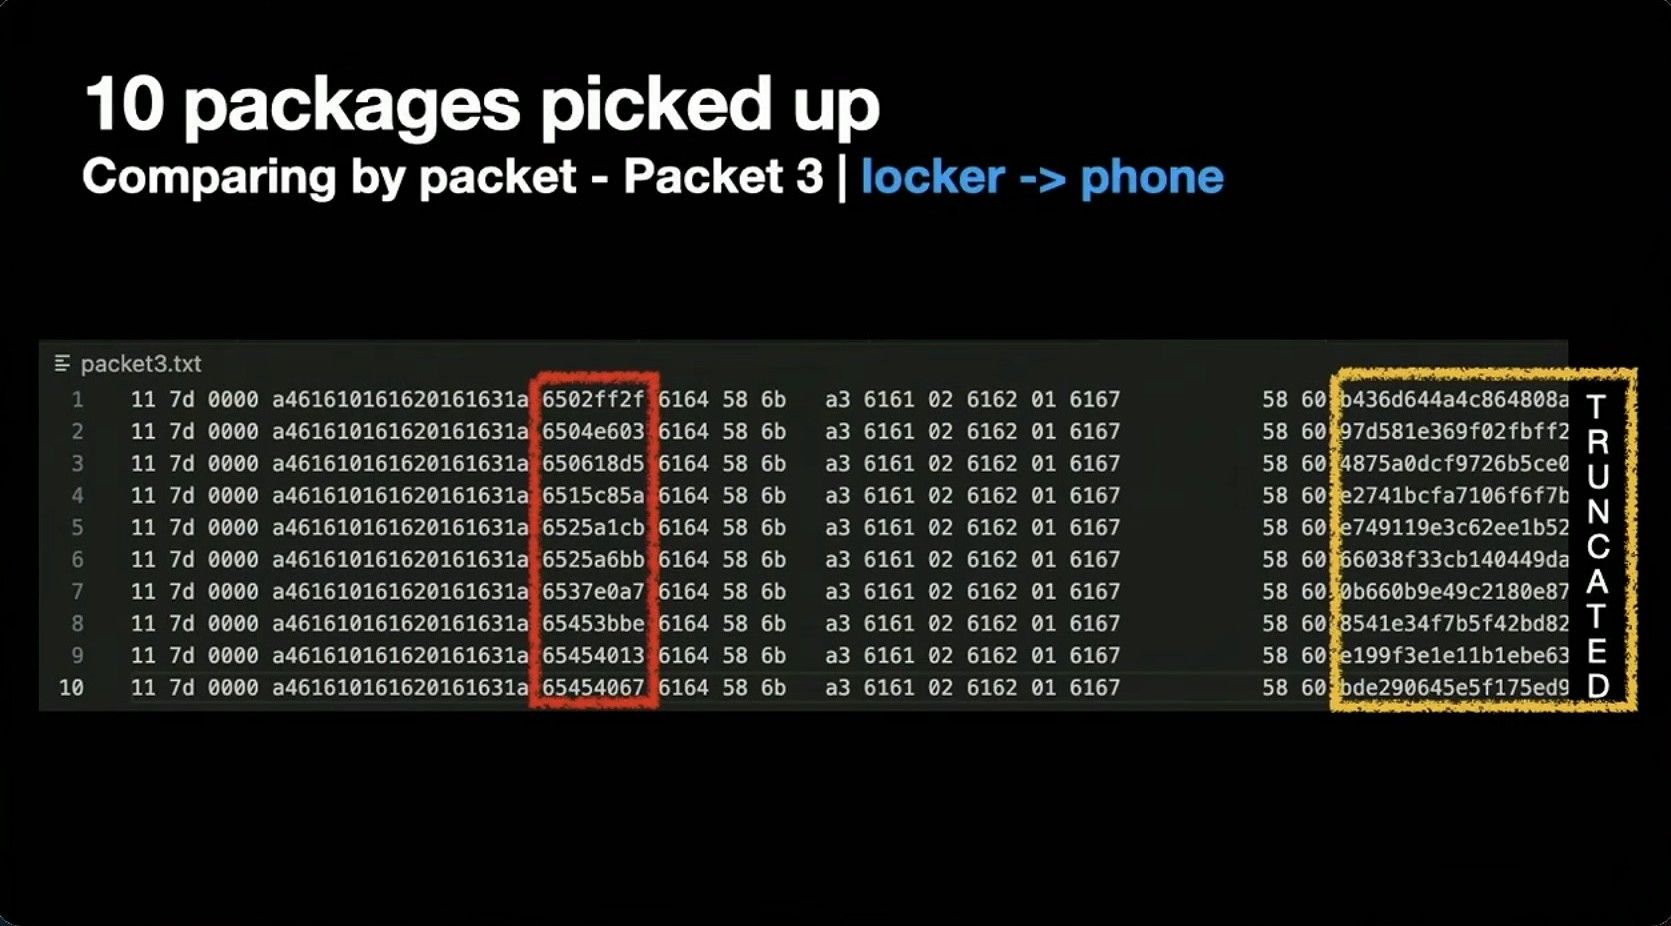
3番目のパケットはロッカーからスマートフォンへ送信されますが、すべて同じであるだけでなく2番目のパケットとさえ同じです。データ量が多いため後ろの方は切り捨てられていますが、終わりの方でいくつかのビットが変化していることも確認できます。
4番目のパケットを見てみると、興味深いことに1ビットだけ変化しているのがわかります。これもリバースエンジニアリングに慣れた人間なら「特定のバイトが1だけもしくは2だけ変わったりする場合、パケットの長さと相関しているのでは」と気付きます。さらに、パケットデータが暗号化されていないこともこれで確定します。暗号化されていないということから、特定部分がUUIDであることもわかります。
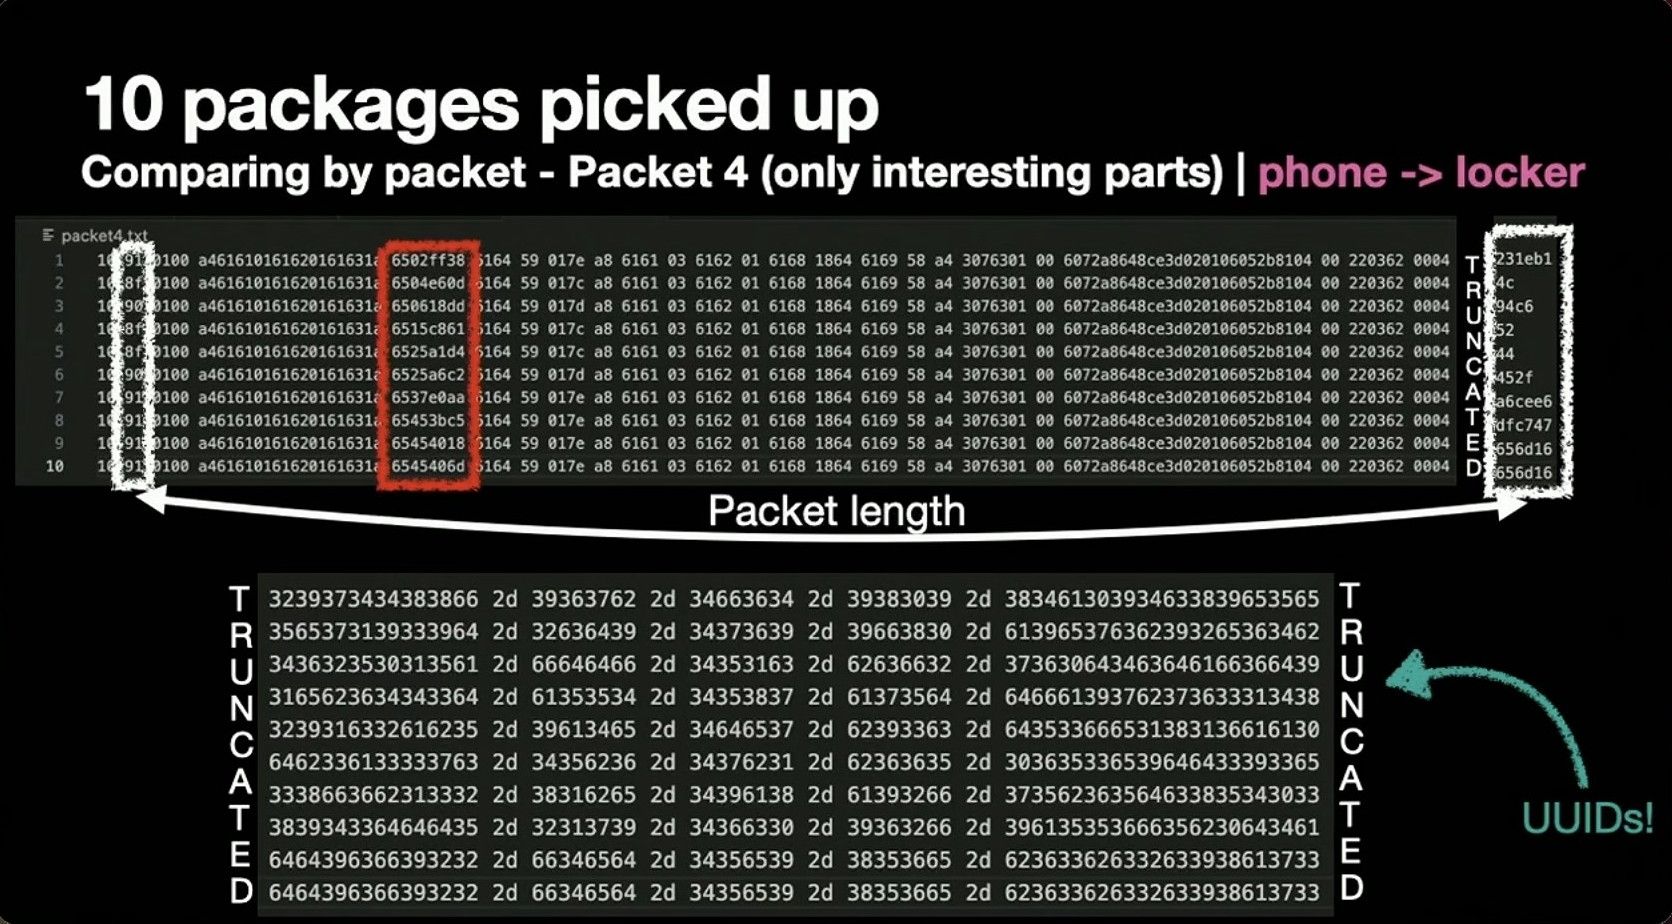
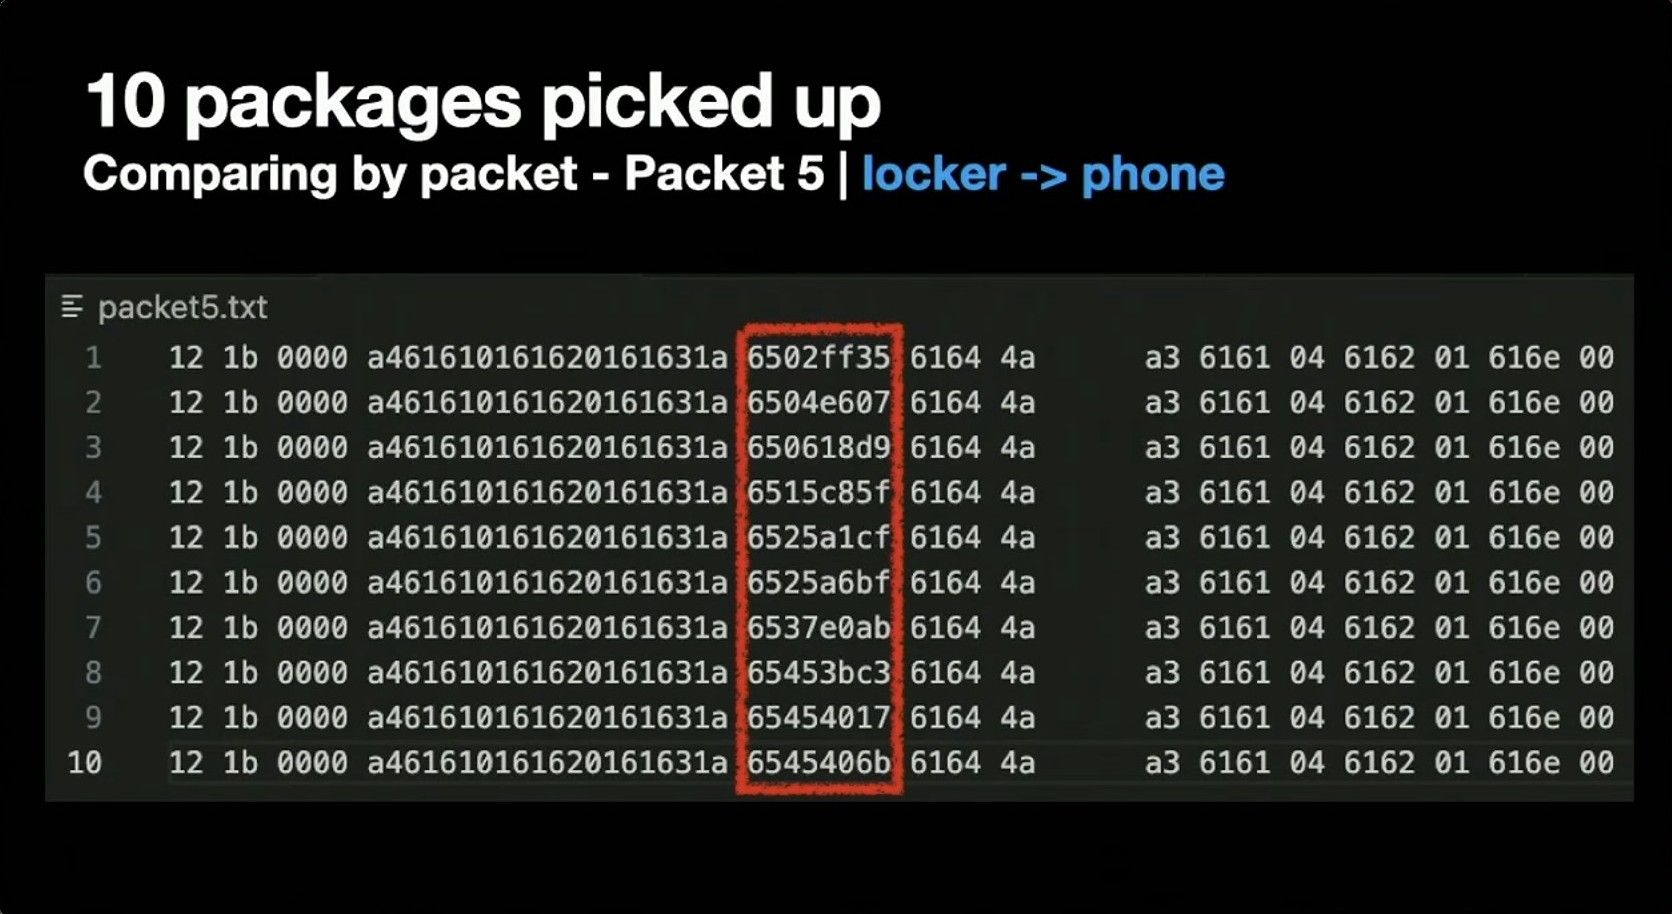
5番目のパケットはほぼ変化なし。
6番目のパケットの毎回変化する場所がありますが、明らかにそこには何かがエンコードされていたり暗号化されていたりするので、そこが「スロットを開くペイロード」であると考えられます。また「61 61 61 62 61 63」という部分が見られますが、これはパラメータIDのようなもので、ヴィゴ氏が調査したところ特殊な方法でJSONをエンコードした痕跡とのこと。そして、「パラメータID+16進数の58+パラメータ長」のセットの後ろにパラメータが続き、このパラメータこそがペイロードに違いないとヴィゴ氏は考えました。
つまり、プロトコルは基本的に下図の様になります。
・白:パケットID
・青:長さ
・黄:セパレータ
・緑:固定フィールド
・桃:エポックタイム
・赤:ペイロード
ただ、多くは仮定に基づいており証拠がありません。そこでヴィゴ氏はロッカーのエミュレーター「Lockerpirate」を実装することにしました。つまりリバースエンジニアリングで推測していたことを、Pythonスクリプトで実装することにしました。Raspberry Pi 4Bを使用してエミュレーターを実装し、Amazonモバイルアプリとやり取りできるようにしました。アプリが応答すべき内容を返してくれるのでリバースエンジニアリングはさらに進み、ロッカーを開けるための2つの攻撃方法、すなわち「ペイロードの偽造」と「リプレイ攻撃」を試すことができました。しかしながらいずれも失敗に終わりました。
ヴィゴ氏は方針を変え、モバイルアプリのハッキングを検討しました。モバイルアプリには予想通りの保護機能がすべて備わっており、同様に予想通りの回避策もすべて存在していました。そこで、アプリの古いバージョンを使用し、Android端末をルート化し、Fredaを使ってフックをかけ、証明書のピンニングをバイパスしました。これで「Lockerpirate」との通信中にトラフィックを傍受できます。
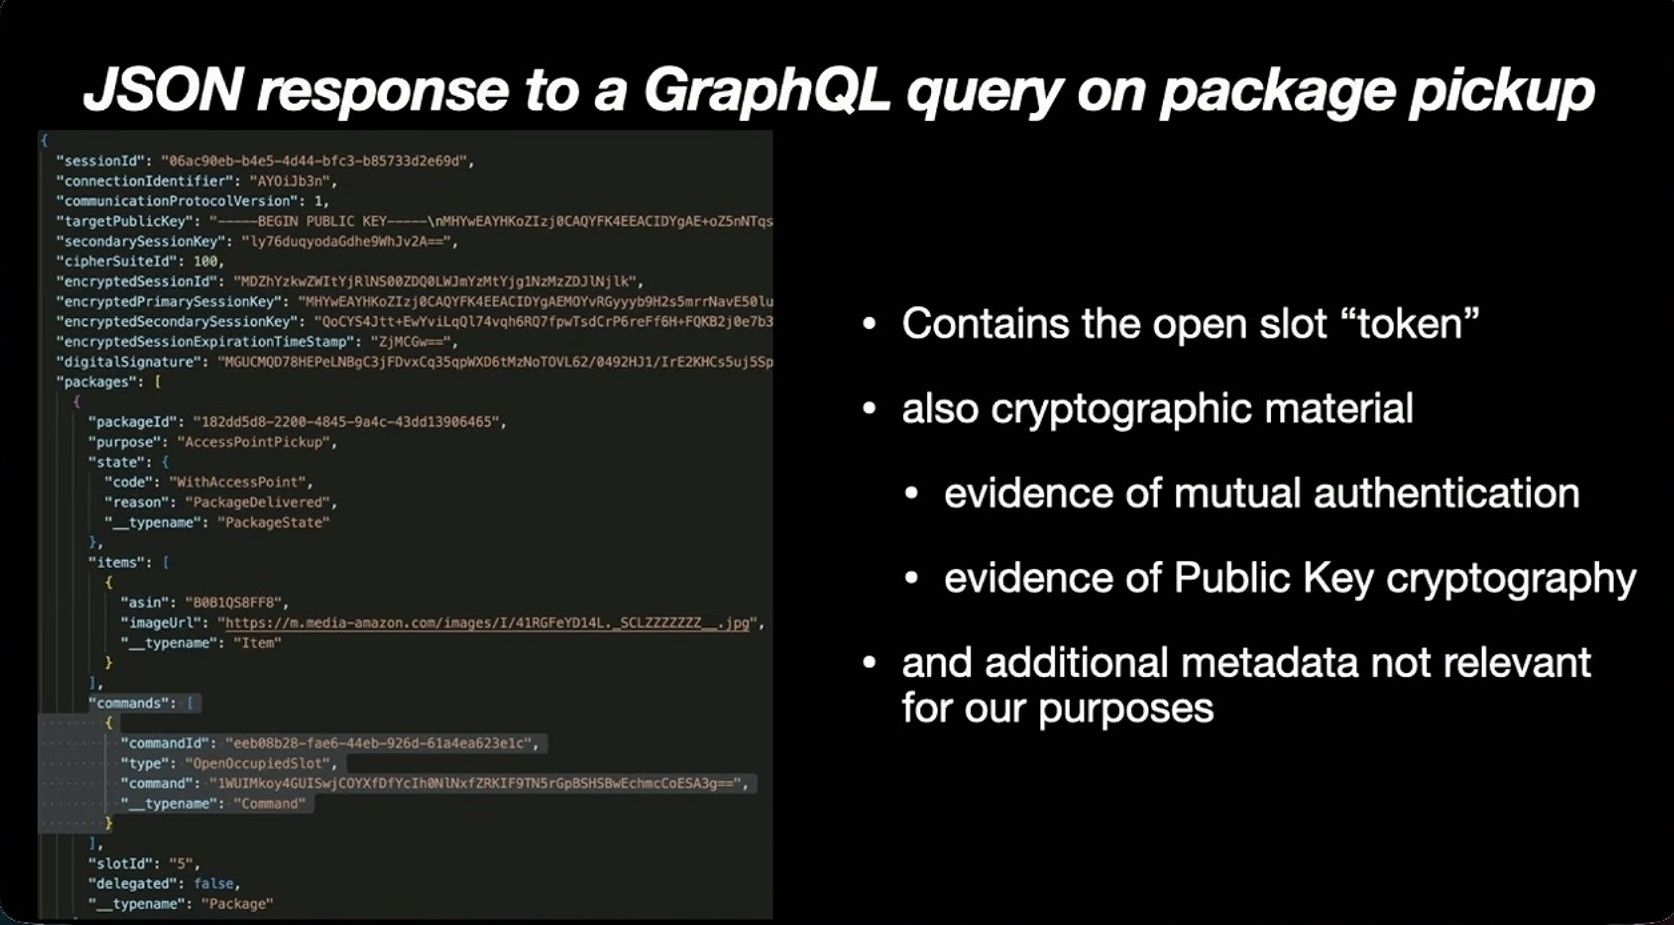
Bluetooth経由で荷物をピックアップする際、AmazonのサーバーはGraphQLクエリを実行しており、荷物に関する情報をスマートフォンに送信しています。送信されたデータには非常に興味深い情報、すなわち暗号化が使用された痕跡である公開鍵暗号・セッションキー・追加のメタデータが含まれています。ここではデータ量が多いため省略していますが、コマンドやコマンドIDが表示されており、タイプは「OpenOccupiedSlot」とあります。ただ、ヴィゴ氏は「OpenSlotOne」といった文字列が表示されることを期待していました。なぜなら「OpenSlotTwo」に接続できる手掛かりになったからです。しかし、残念ながらヴィゴ氏の目論みは外れました。
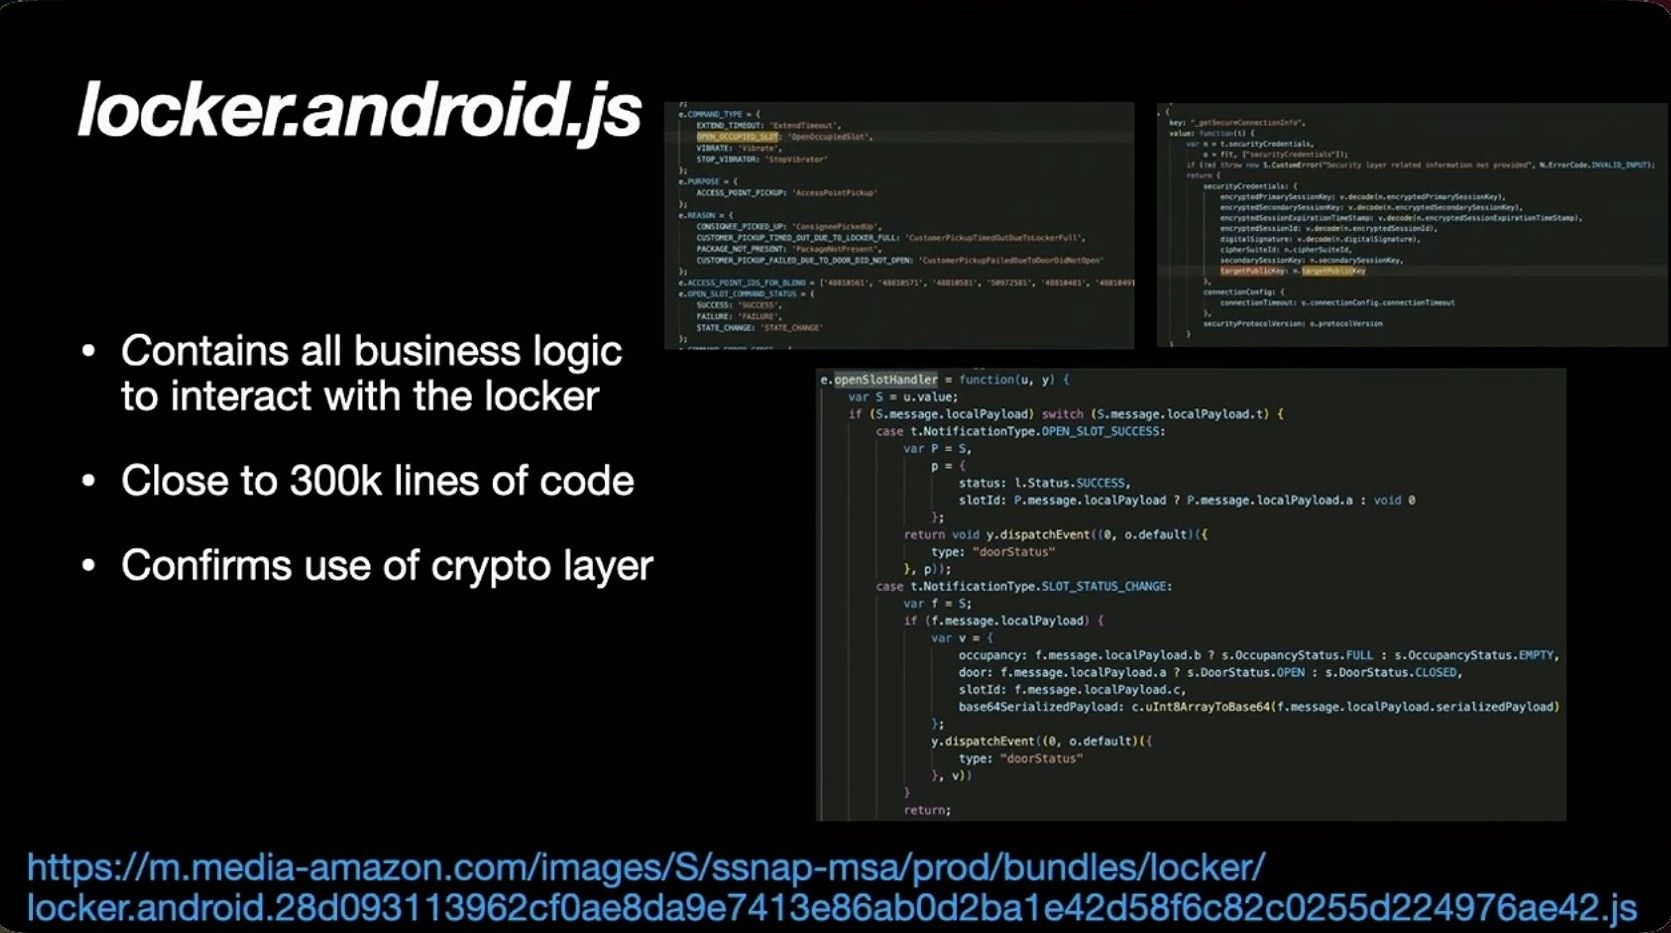
また、別のデータ「locker.android.js」にはBluetoothロジック全体を制御する約30万行のコードが含まれていました。locker.android.jsにはロッカーと通信するためのビジネスロジックが数多く含まれています。
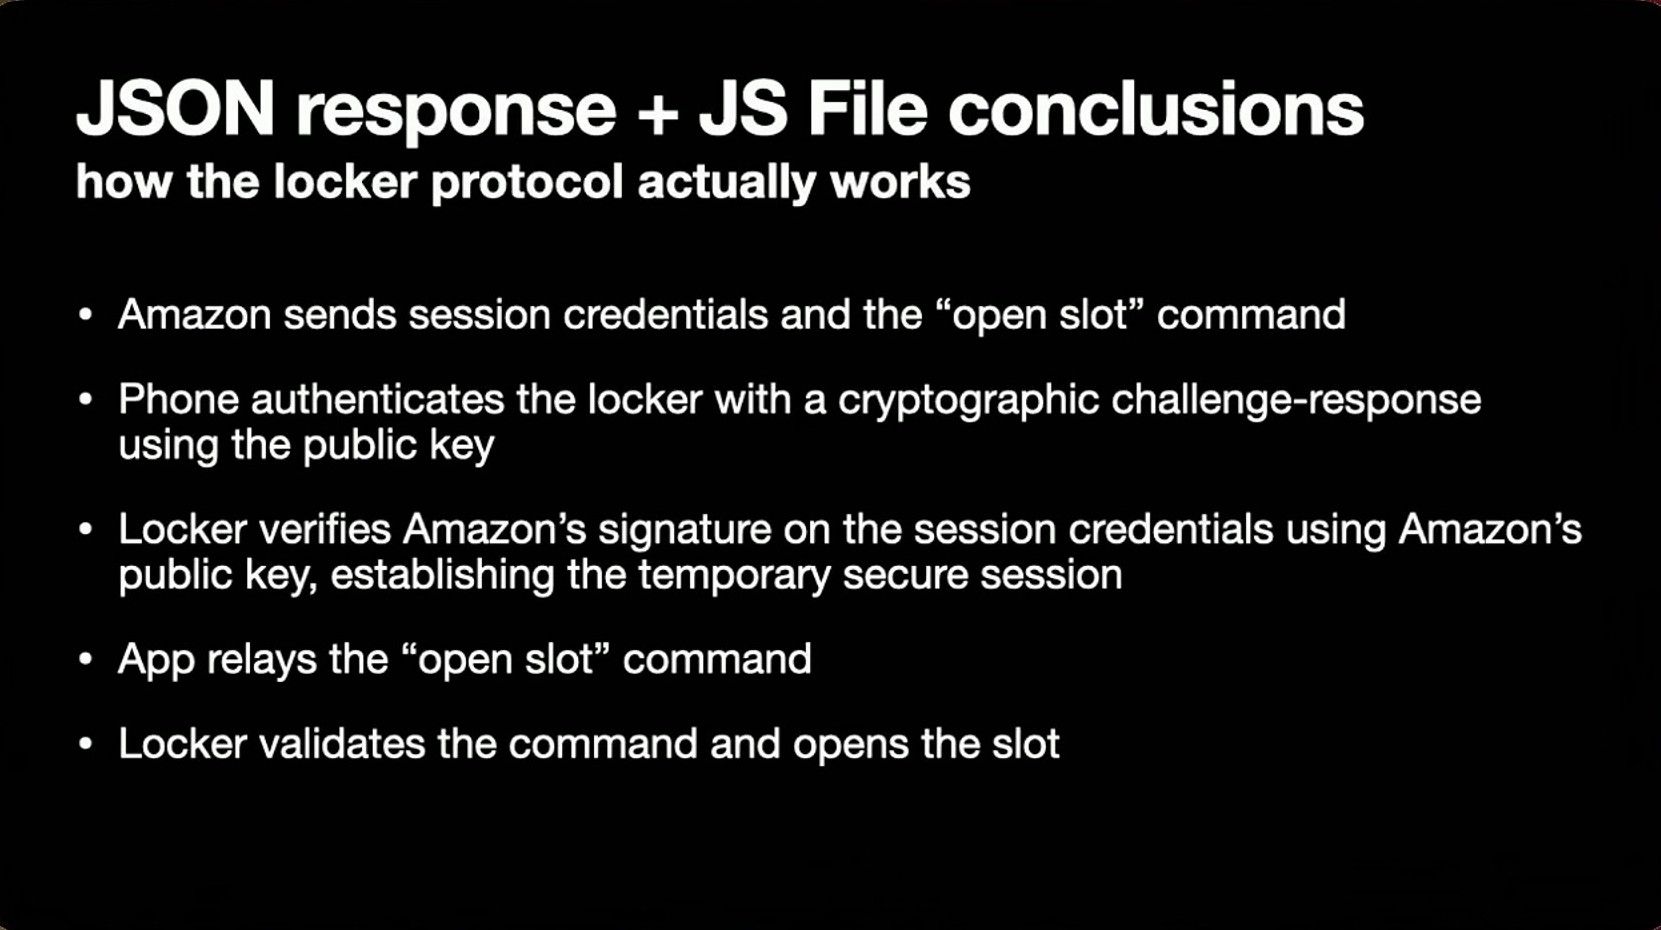
つまり、ロッカープロトコルの仕組みは以下の通りです。
・Amazonサーバーはセッション認証情報と「スロットを開く」コマンドをスマートフォンに送信する
・スマートフォンは公開鍵を使用した暗号的なチャレンジ・レスポンスによってロッカーと認証を行う
・ロッカーはAmazonの公開鍵を使用してセッション認証情報上のAmazonの署名を検証する
・アプリは「スロットを開く」コマンドを中継する
・ロッカーはコマンドを検証してロッカーを開く
Bluetooth・モバイルアプリのいずれもハッキングすることもできませんでした。そこでヴィゴ氏は、ハードウェアに目を向けることにしました。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.